35 578 из 37 571 найденных приложений, созданных через Grok, были доступны любому посетителю без входа в аккаунт. Примерно в каждом десятом исследователи обнаружили внутренние или персональные данные, включая пароли в открытом виде. Для компаний это неприятное напоминание: безопасность приложений Grok зависит не только от того, кто получил ссылку, но и от настроек публикации, которые легко оставить небезопасными.
Исследование провела компания Claroc, разрабатывающая инструменты для поиска и защиты приложений, собранных с помощью ИИ. По данным The Hacker News, среди открытых проектов оказались 24 приложения, созданные сотрудниками соцсети X и SpaceXSI — так теперь называется компания, выпускающая Grok. В них нашли конфиденциальный план адаптации нового менеджера по продажам, карту территории с 594 клиентскими аккаунтами и помеченное как конфиденциальное рекламное предложение X для федерального ведомства США.
SpaceXSI удалила все 24 приложения сотрудников, однако пользовательские проекты, попавшие в выборку Claroc, на момент публикации исследования оставались доступными. Специалисты также смогли связать утечки с 30 другими организациями из строительства, энергетики, здравоохранения и оборонной отрасли. В этой группе 26 компаний насчитывают более тысячи сотрудников, шесть входят в список Fortune 500.
Большинство публичных приложений не представляли особого интереса: игры, лендинги и калькуляторы. Но в оставшейся части нашлись материалы, которые уже нельзя списать на неудачный эксперимент с генеративным ИИ. Среди примеров — база с возможностью поиска по более чем 3 500 сотрудникам больничной группы, сводка по пациенту отделения интенсивной терапии, актуальная сменная доска пожарной службы и табель подрядчика. В коде последнего исследователи увидели пароли всех сотрудников, сохранённые без защиты.
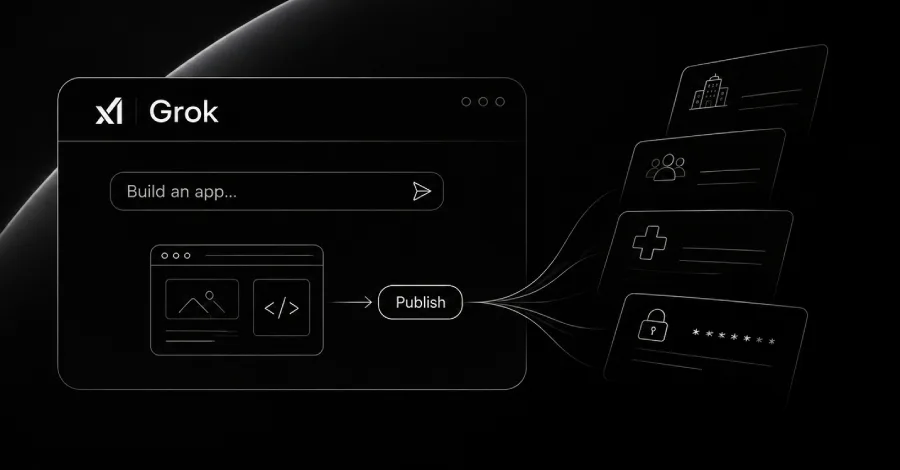
Grok умеет собрать работающее веб-приложение по текстовому описанию в чате. Функцию открыли для всех тарифов 19 августа. После публикации проект получает отдельный поддомен на grok.me, а автор выбирает режим доступа. В протестированном Claroc платном аккаунте по умолчанию был включён вариант «любой, у кого есть ссылка»; также предлагались режимы «только приглашённые пользователи» и «только вы».
Проблема в том, что случайное имя поддомена не делает ссылку секретной. При открытии страницы браузер запрашивает DNS-запись, а сервисы пассивного DNS сохраняют такие запросы. Их можно искать по шаблону домена. Исследователи обнаружили имена приложений стандартными методами разведки поддоменов и загружали только первую страницу каждого проекта, не входя в систему. Около половины имён соответствовали схеме из четырёх случайных слов, которую предлагает Grok, но это не спасает, когда адрес уже попал в поисковый индекс DNS.
Claroc отдельно проверила, какую защиту конструктор добавляет сам. Для тестового списка контактов Grok создал базу данных, но не добавил вход: посторонний пользователь из приватного окна браузера смог внести новую запись, и она была видна следующему посетителю. Во втором тесте — списке клиентов команды из четырёх продавцов — интерфейс содержал вход через учётную запись Google и X. Однако логика сначала добавляла вошедшего пользователя в команду, а затем проверяла его принадлежность к ней. В результате внешний аккаунт получил доступ ко всем клиентам, смог изменить одну запись и удалить другую. Чужие приложения исследователи на возможность изменения данных не тестировали.
Компания заявила, что приложение остаётся приватным, пока его автор не поделится им, а публикация предполагает несколько шагов, включая выбор режима доступа и юридическое предупреждение. Для сотрудников по умолчанию установлен режим «только вы». Но обнаруженные 24 открытых служебных приложения показывают, что безопасное значение по умолчанию не заменяет контроля за тем, что команда всё же публикует. Для внешних пользователей Claroc предложила сделать приватный режим базовым и добавить ограничение доступа только корпоративным почтовым доменом.
Для разработчиков и ИБ-команд история важна не столько из-за конкретного сервиса, сколько из-за класса риска. AI-конструкторы вроде Grok, Lovable, Replit, v0, Bolt, Base44 и Google AI Studio позволяют сотруднику развернуть мини-сервис без заявки в IT и без участия службы безопасности. Проверять нужно не только репозитории и облачные аккаунты, но и такие «одноразовые» приложения: открыть их из приватного окна, попробовать войти внешней учётной записью, изучить загружаемые скрипты на предмет адресов, имён и секретов. Неиспользуемые проекты лучше снять с публикации: в тестах Claroc режим «только вы» возвращал постороннему посетителю ошибку 401, а снятие с публикации отключало приложение за секунды.
Безопасность приложений Grok теперь упирается в более взрослый вопрос: готовы ли компании учитывать созданные в чате сервисы как часть своей теневой ИТ-инфраструктуры. Пока публикация удобнее ревью, а ссылка кажется достаточно случайной, внутренний прототип слишком легко превращается в публичную базу данных. Подробности исследования опубликованы у .