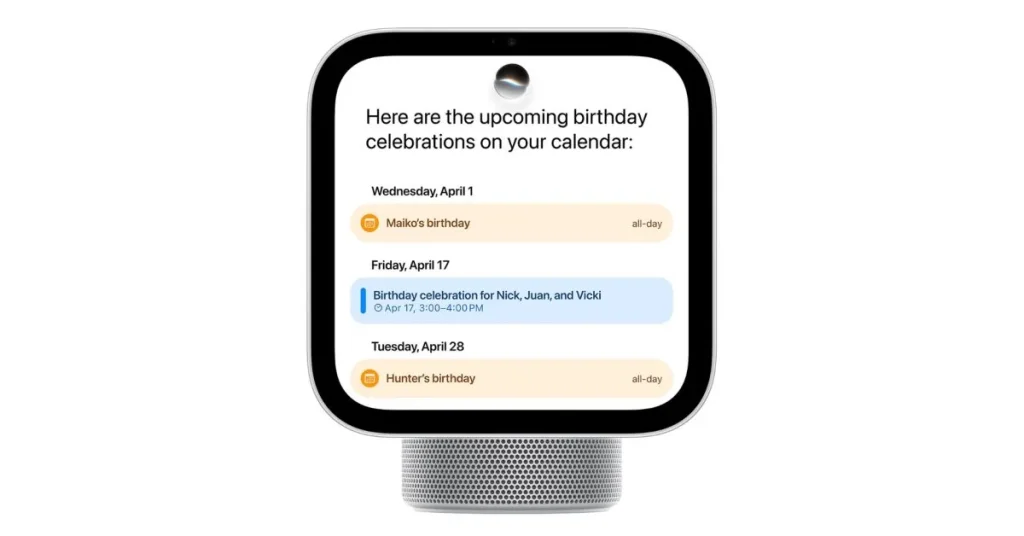
Apple выпустила обновление безопасности HomeView версии 27.2 ещё до того, как первые устройства попадут к покупателям: старт поставок намечен на 13 ноября. Патч закрывает девять уязвимостей, включая риск несанкционированного подключения по Bluetooth и проблему с доступом к переписке iMessage — не лучший, но вполне показательный дебют для нового домашнего устройства.
По данным 9to5Mac, HomeView Software Version 27.2 получила номер сборки 24V526 и вышла 12 ноября 2026 года. Apple перенесла в неё часть исправлений из свежих обновлений iOS 27.2, iPadOS 27.2 и macOS 27.2 Golden Gate. Для будущих владельцев практический вывод простой: после распаковки HomeView стоит сразу проверить наличие патча, а не ограничиваться подключением к Wi‑Fi и настройкой домашнего экрана.
Самые неприятные сценарии связаны с беспроводными интерфейсами. Уязвимость CVE-2026-113965 в CoreUtils позволяла вредоносному Bluetooth-устройству выполнить сопряжение без действий пользователя. Ещё одна проблема, CVE-2026-113964, давала атакующему в радиусе действия Bluetooth возможность обходить ограничение числа попыток ввода кода сопряжения и подключаться без подтверждения. Аналогичный обход лимита попыток исправлен в AirPlay: CVE-2026-113968 касается подбора кода при Bluetooth-сопряжении, а CVE-2026-113969 — AirPlay-сопряжения для атакующего в той же сети.
Для устройства, которое предполагается держать дома и связывать с другими элементами экосистемы, такие баги важнее, чем может показаться по сухому списку CVE. Bluetooth-атака требует физической близости, а сетевой сценарий — доступа к локальной сети. Но домашние гаджеты часто работают годами, их редко проверяют на обновления и нередко подключают к общей Wi‑Fi-сети с большим числом устройств. В этой среде слабое сопряжение превращается из технической детали в удобную точку входа.
Патч также исправляет CVE-2026-113961 в Messages: удалённый атакующий мог присоединиться к групповому чату iMessage и получать его сообщения. Отдельная уязвимость CVE-2026-113960 позволяла пользователю, которого добавили в группу, получить доступ к сообщениям, отправленным до его вступления. Обе проблемы были раскрыты публично, поэтому откладывать обновление безопасности HomeView особенно не стоит: знание об уязвимостях уже не остаётся только у Apple и исследователей.
В версии 27.2 закрыты и ошибки более низкого уровня. CVE-2026-113970 в Bluetooth могла приводить к повреждению памяти процесса из-за use-after-free. В библиотеке brotli исправлена CVE-2026-111497: специально сформированные входные данные могли вызвать повреждение памяти из-за записи за пределы выделенного буфера. Наконец, CVE-2026-113963 в App Intents могла позволить приложению получить доступ к чувствительным данным из-за недостаточной авторизации. Формулировки Apple не описывают эксплуатацию этих ошибок в реальных атаках, но сам набор затрагивает и парсинг данных, и межпроцессные разрешения, и радиоинтерфейсы.
Выпуск патча за сутки до продаж не означает, что покупатели получат заведомо небезопасное устройство: производитель мог включить актуальную сборку в часть новых партий. Однако гарантий здесь нет, а состав обновления слишком серьёзен, чтобы рассчитывать на удачу. Для IT-отделов и интеграторов умного дома это ещё один аргумент включать проверку версии ПО в стандартный сценарий первичной настройки, а не считать её факультативным пунктом после установки устройства.
Apple одновременно подтвердила, что в следующем месяце обновит Siri AI для HomeView: голосовой помощник сможет работать с аксессуарами безопасности. Сейчас он отказывается открывать двери и ворота гаража голосовой командой. Осторожность в таком ограничении выглядит разумной на фоне первого же обновления безопасности HomeView: чем больше у домашнего дисплея полномочий в физическом мире, тем выше цена ошибок в авторизации, сопряжении и локальной сети.
HomeView выходит в сегмент, где удобство обычно продаёт устройство, а безопасность вспоминают после инцидента. Apple начала с обратной последовательности — не самой эффектной для маркетинга, зато полезной для пользователей. Главный вопрос теперь не в том, успеет ли компания закрывать стартовые дефекты, а в том, станет ли быстрый выпуск патчей постоянной практикой для домашней платформы, а не разовой реакцией на публично раскрытые CVE.