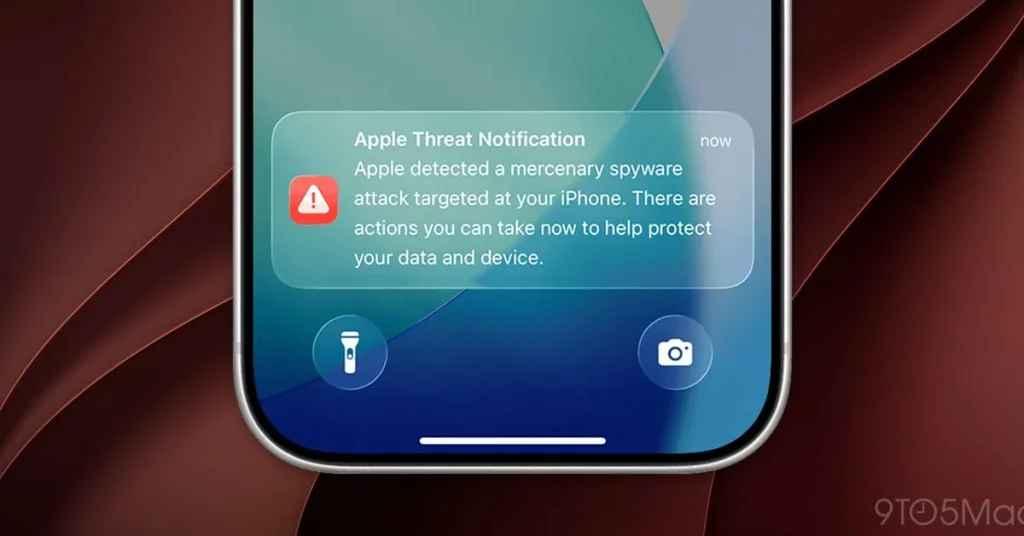
Apple провела встречу с представителями властей Таиланда после того, как несколько тайских политиков получили предупреждения о вероятных атаках на iPhone с применением коммерческого шпионского ПО. Уведомления Apple о шпионаже не означают, что устройство уже взломано, однако сам факт их получения стал для чиновников поводом выяснить, кто мог выбрать политиков в качестве целей и зачем это было сделано.
О переговорах сообщает 9to5Mac со ссылкой на Bloomberg. Министр цифровой экономики и общества Таиланда Чайчанок Чидчоб после встречи с представителями Apple заявил, что у властей пока нет доказательств успешного взлома устройств. Также нет подтверждений, что в последних попытках атак использовался Pegasus — инструмент израильской NSO Group, название которого давно стало почти нарицательным для рынка высокоточного мобильного шпионажа.
Последняя волна уведомлений была разослана 29 октября пользователям в 99 странах. До этого Apple в августе предупреждала потенциальные цели в 110 странах. Компания не раскрывает технические критерии, по которым срабатывает механизм: это ожидаемая позиция, поскольку публикация деталей помогла бы операторам шпионских платформ менять инфраструктуру и обходить обнаружение.
Apple называет такие инциденты атаками с использованием mercenary spyware — коммерческого наёмного шпионского ПО. В отличие от массового фишинга, подобные операции обычно дороги, точечны и рассчитаны на конкретных людей: политиков, журналистов, активистов, руководителей компаний или сотрудников, имеющих доступ к чувствительным данным. В этом сегменте важен не масштаб рассылки, а ценность одной успешно скомпрометированной учётной записи, переписки или мобильного устройства.
Контекст для Таиланда особенно неприятный. По данным Bloomberg, Pegasus уже связывали с атаками на сторонников демократического движения в стране в 2022 году. Нынешние предупреждения не подтверждают повторное использование Pegasus и тем более не называют заказчика атаки. Но они показывают, что риск не исчез вместе с очередным заголовком о конкретном поставщике spyware: рынок эксплойтов, посредников и операторов существует шире одной компании.
Тайские власти намерены обсудить контрмеры и с другими технологическими компаниями. В повестке — в том числе риски для Android-устройств. Это важная поправка к привычному восприятию подобных историй как исключительно «айфоновской» проблемы. Apple просто публичнее рассказывает о механизме уведомлений для предполагаемых целей; сама модель угроз относится к мобильной инфраструктуре в целом, а не к одному бренду.
Для IT-команд здесь нет универсального патча, который можно поставить в пятницу вечером и закрыть вопрос. Если сотрудник получает уведомления Apple о шпионаже, ему стоит отнестись к ним как к сигналу об инциденте высокой критичности: не пересылать скриншот в общий чат вместе с личными данными, не пытаться самостоятельно «почистить» телефон сомнительными утилитами и подключить специалистов по расследованию. Apple рекомендует включить режим блокировки Lockdown Mode и обратиться за экспертной помощью.
Для компаний, особенно работающих с политически чувствительными проектами, инвестициями, правовыми спорами или международными рынками, полезнее заранее определить процесс. Кто принимает сообщение от сотрудника, кто оценивает риск, как сохраняются артефакты, когда изолируются корпоративные сессии и как меняются доступы? Ответ «у нас есть MDM» здесь недостаточен: управление устройствами помогает снизить поверхность атаки, но не заменяет план реагирования на целевую компрометацию.
Есть и менее очевидная бизнес-сторона. Уведомление не доказывает взлом, но оно способно запустить политический кризис, внутреннее расследование и конфликт вокруг доверия к государственным цифровым системам. Поэтому важна аккуратная коммуникация: не выдавать предположение за установленный факт, но и не прятать риск за формулировкой «ничего не подтверждено». Именно такую линию сейчас пытаются удержать тайские чиновники.
История с Таиландом показывает, как уведомления Apple о шпионаже постепенно становятся не только функцией безопасности для отдельных пользователей, но и триггером для государственных процедур. Главный открытый вопрос остаётся прежним: смогут ли власти расследовать атаки, не зная ни конкретного инструмента, ни его оператора, и не превратить техническое предупреждение в удобный политический аргумент.