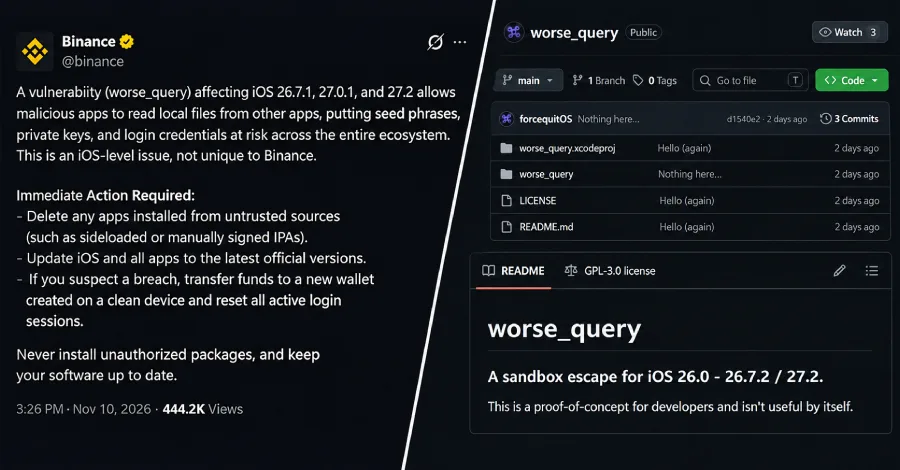
Опубликованный в GitHub обход песочницы iOS позволяет приложению добраться до данных других программ на iPhone — включая seed-фразы, приватные ключи и учётные данные. Binance предупредила пользователей о риске для криптокошельков: уязвимость песочницы iOS затрагивает iOS 26 и iOS 27, а подтверждённого исправления у Apple пока нет.
Как сообщает The Hacker News, исследователь под псевдонимом forcequit вместе с 0xjohnny 9 ноября опубликовал технику worse_query. На следующий день Apple выпустила iOS 27.2.1 и iOS 26.7.3, однако в примечаниях к обновлениям нет упоминаний ни этого обхода, ни проблем с изоляцией приложений. Известных атак и случаев кражи средств, связанных с техникой, на момент публикации не зафиксировано.
Обычно iOS изолирует приложения друг от друга: программа может работать со своими файлами и с теми ресурсами, доступ к которым пользователь или система дали явно. Именно на этой модели держится безопасность мобильных банков, менеджеров паролей, корпоративных клиентов и криптокошельков. worse_query, по утверждению автора, позволяет выйти за пределы этой границы и обращаться к контейнерам данных других приложений, а в iOS 27 — ещё и к части системных каталогов.
Для работы технике требуется настроенный контейнер App Group. Сам исследователь подчёркивает, что опубликованный код предназначен для разработчиков и сам по себе не является готовым инструментом атаки. Но экосистема уже успела сделать следующий логичный и неприятный шаг: на базе разработки появились приложения, которые можно установить на устройство.
Не джейлбрейк, а доступ к чужим файлам
Один из таких примеров — файловый менеджер WQ Files, созданный разработчиком Christoph Kolbicz. По описанию проекта, он способен получать доступ к данным других приложений без джейлбрейка и эксплуатации уязвимости ядра, а также редактировать, удалять и очищать эти данные. WQ Files распространяется через инструменты сайдлоада вроде AltStore и SideStore. При установке с Apple ID они автоматически создают необходимый App Group-контейнер.
Это важное ограничение и одновременно плохая новость для тех, кто привык считать ручную установку приложений безобидной. В исходных материалах нет ответа, сможет ли программа из App Store использовать worse_query. Зато сценарий с вручную подписанным или установленным в обход магазина приложением уже выглядит практичным: пользователю достаточно поставить якобы полезный файловый менеджер, утилиту для кошелька или корпоративный клиент с вредоносной функцией.
Binance советует удалить приложения из непроверенных источников, обновить iOS и все установленные программы. Если пользователь подозревает компрометацию устройства или кошелька, биржа рекомендует перевести активы в новый кошелёк, созданный на чистом устройстве, и завершить все активные сессии. Это не косметическая мера: при утечке seed-фразы или приватного ключа смена пароля не вернёт контроль над уже скомпрометированным кошельком.
Версии, перечисленные в предупреждении Binance, соответствуют тестам из заметок к релизу WQ Files. При этом сам forcequit указывает более широкий диапазон. Разработчики Erosion отдельно добавили iOS 27.2.1 в список поддерживаемых версий, отметив в README, что почти уверены в совместимости. Для iOS 26.7.3 такой уверенности в открытых материалах нет. Поэтому обновление до последних сборок — разумная гигиена, но не доказанное решение проблемы.
Что проверить разработчикам и владельцам продуктов
Для разработчиков мобильных продуктов эта история — повод не ограничиваться привычным тезисом «данные лежат в песочнице». Нужно проверить, какие секреты приложение хранит локально, как устроены App Groups и не попадают ли в общие контейнеры токены, резервные копии ключей, сессионные данные или экспортированные базы. Особенно внимательно стоит посмотреть на приложения, которые используют сайдлоад для внутренних сборок, тестирования и корпоративного распространения.
Бизнесу с криптоактивами и BYOD-парком стоит отделить технический риск от паники. Уязвимость песочницы iOS не означает, что любой iPhone уже открыт для чтения любым приложением: опубликованная цепочка требует определённой подготовки и связана прежде всего с установкой ПО вне доверенного канала. Но она ломает одно из ключевых ожиданий от платформы — что стороннее приложение не сможет просто заглянуть в файлы соседей.
Apple традиционно не подтверждает и не обсуждает проблемы безопасности до завершения расследования и выпуска патча. Исследователь объяснил раннюю публикацию тем, что компания медленно отвечала, а обсуждение техники уже появилось в публичном поле. В этой ситуации открытым остаётся главный вопрос: закроет ли Apple обход отдельным обновлением и сможет ли ограничить его без побочных эффектов для механизма App Groups. До ответа безопаснее считать сайдлоад на рабочем или криптовалютном iPhone повышенным риском и сверяться с и исходными артефактами исследования.