Кибератака на Equinor, крупнейшего поставщика природного газа в Европе, продолжается уже несколько дней, а сроков полного восстановления корпоративных систем компания пока не называет. Добыча нефти и газа, по заверению норвежского концерна, идёт в штатном режиме, однако часть сотрудников не может пользоваться внутренними приложениями, а корпоративная почта, вероятно, недоступна. Для ИТ-рынка это очередное напоминание: разделение офисной сети и производственного контура — не скучная строчка в аудите, а условие, при котором инцидент не превращается в кризис поставок.
О взломе Equinor впервые сообщила вечером 17 ноября. Компания заявила, что привлекла необходимые ресурсы для расследования и реагирования, а на тот момент признаков утечки данных не обнаружила. По данным The Register, на следующий день Equinor уточнила, что лучше понимает способ атаки и круг затронутых систем, но не раскрыла ни технические детали, ни предполагаемый вектор проникновения.
19 ноября компания сообщила, что инцидент всё ещё развивается, но не выглядит как целевая атака именно на Equinor. В организации также не нашли подтверждений кражи или изменения данных. Инцидент передан в полицию. Кто стоит за атакой, были ли требования выкупа и есть ли у злоумышленников доступ за пределами корпоративной ИТ-сети, пока неизвестно.
Представитель Equinor Эллен Мария Шьелсбек рассказала норвежскому агентству NTB, что компания не потеряла доступ ко всем ИТ-системам. Проблемы затрагивают отдельные корпоративные сервисы и приложения. Reuters отдельно сообщил о недоступности внутренней электронной почты. Формулировка важна: речь не о полном отключении бизнеса, а о контролируемом, но всё ещё незавершённом инциденте, в котором организация ограничивает последствия и параллельно восстанавливает сервисы.
Equinor подчёркивает, что это не вирусная атака, поэтому риск самостоятельного распространения по инфраструктуре отсутствует. Такой комментарий скорее сужает круг гипотез, чем даёт ответ на главный вопрос. Отсутствие самораспространения не исключает компрометацию учётных записей, злоупотребление удалённым доступом, эксплуатацию уязвимости или ручное перемещение атакующих по сети. Пока компания не публикует технический разбор, любой более точный диагноз будет спекуляцией.
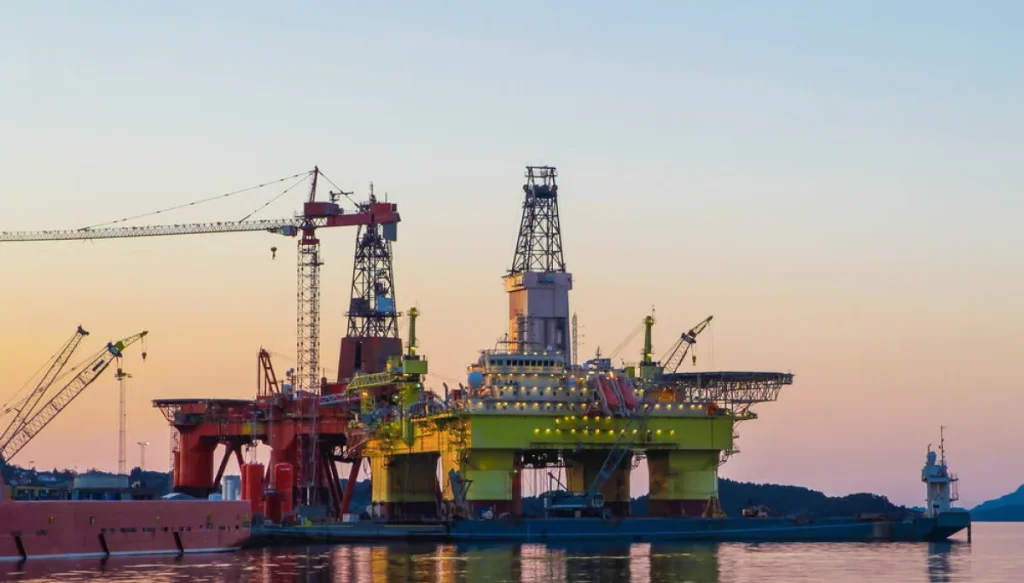
Масштаб потенциальных последствий объясняет осторожность Equinor. Компания, до 2018 года работавшая под брендом Statoil, на 67% принадлежит государству Норвегия, насчитывает около 25 тысяч сотрудников и ведёт деятельность более чем в 20 странах. Основная часть добычи приходится на норвежский шельф, но активы есть также в Великобритании, США, Бразилии и Канаде. Equinor участвует в проекте офшорной ветроэлектростанции Dogger Bank у побережья Англии и развивает проекты по улавливанию и хранению углекислого газа.
Для Европы особенно чувствителен статус компании как крупнейшего поставщика норвежского газа. После полномасштабного вторжения России в Украину в 2022 году зависимость европейского рынка от норвежских поставок заметно выросла. Поэтому фраза «производство не затронуто» здесь важнее обычного корпоративного успокоительного сообщения: она означает, что атакующие, по имеющимся данным, не добрались до систем, управляющих добычей и транспортировкой сырья.
Но граница между IT и OT не должна восприниматься как магическая стена. Даже если технологические системы изолированы и работают нормально, сбой в офисных сервисах способен ударить по логистике, закупкам, расчётам, коммуникациям с подрядчиками и управлению персоналом. Для крупных промышленных групп сценарий «скважины работают, а почта — нет» может быть устойчивым лишь ограниченное время. Чем дольше недоступны прикладные системы, тем выше стоимость ручных обходных процессов и риск вторичных ошибок.
Норвежские власти уже предупреждали об ухудшении обстановки. Несколькими неделями ранее Национальное управление безопасности Норвегии повысило оценку риска кибератак до четырёх баллов из пяти. Ведомство сообщало, что за предшествующие шесть месяцев число успешных киберопераций против норвежских компаний утроилось, и предупреждало о возможных сбоях в критических услугах — от водоснабжения до электроэнергетики.
Контекст в Европе тоже не располагает к самоуспокоению. В октябре атакующие вмешались в работу холодильного оборудования более чем на 700 торговых объектах во Франции. Французские власти связали эту кампанию с группой, аффилированной с Корпусом стражей исламской революции Ирана: злоумышленники повышали температуру в холодильниках и морозильных камерах, из-за чего портились продукты, а на некоторых площадках возникали пожары. Прямой связи между тем эпизодом и текущей кибератакой на Equinor нет, как нет и признаков доступа к промышленному оборудованию норвежской компании.
Для российских разработчиков, CISO и руководителей инфраструктуры история Equinor — практичный кейс о приоритетах. В первые часы инцидента критичны не публичные обещания «всё под контролем», а инвентаризация зависимостей между корпоративными и производственными сетями, резервные каналы связи, готовые процедуры работы без почты и понятные полномочия у команды реагирования. Полезно заранее проверить, смогут ли закупки, сменные бригады, логистика и служба эксплуатации работать при потере SSO, корпоративных мессенджеров и нескольких ключевых SaaS-сервисов.
Главный открытый вопрос — что именно позволило злоумышленникам попасть в инфраструктуру и почему восстановление не имеет публичного дедлайна. Кибератака на Equinor пока не нарушила добычу, но для критической инфраструктуры сама необходимость столь долгого режима реагирования уже показательна: защищать нужно не только контроллеры и сегменты OT, но и весь набор обычных корпоративных систем, без которых большой промышленный бизнес быстро начинает двигаться вслепую.