Фишинговая страница больше не обязана выманивать пароль, чтобы скомпрометировать корпоративную почту: наборы EvilTokens, Knight Office и Kali365 нацелены на кражу токенов Microsoft 365 и их повторное использование в уже авторизованной сессии. Для российских компаний с гибридной инфраструктурой и сотрудниками, работающими через облачные сервисы, это неприятный сдвиг: успешная MFA сама по себе больше не доказывает, что в аккаунт вошёл его владелец.
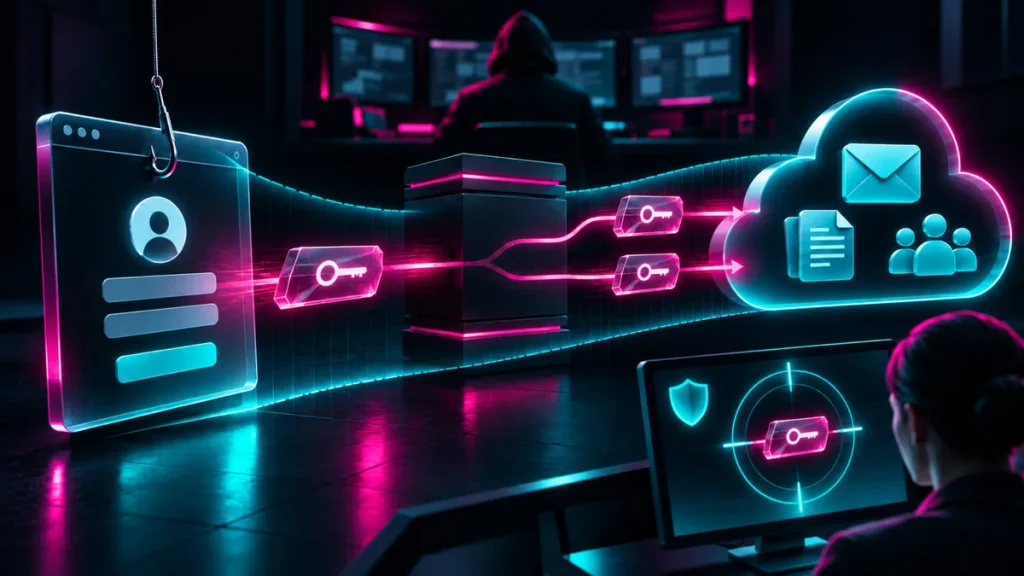
Исследователи Huntress разобрали работу таких инструментов, сообщает BleepingComputer. Их общий принцип прост: злоумышленник получает не статический пароль, а артефакт активной сессии — например, токен входа или обновления. Затем токен воспроизводят в своей среде и получают доступ к почте, облачным файлам и другим ресурсам пользователя без повторного запроса пароля и второго фактора.
Обычный фишинговый набор — это шаблон поддельной страницы входа и несколько скриптов. Новые версии ближе к сервису для операторов: у них есть панели управления, учёт жертв, настройка приманок и механизмы передачи данных в реальном времени. Порог входа падает: человеку, купившему или арендовавшему такой комплект, уже не нужно самостоятельно собирать прокси-схему и разбираться в деталях аутентификации Microsoft 365.
В материале выделены три техники. При фишинге через код устройства жертву убеждают пройти легитимную авторизацию у провайдера идентификации, но код и результат процедуры работают на атакующего. Сценарий выглядит убедительнее поддельной формы: пользователь не вводит пароль на незнакомом сайте, а видит привычный процесс входа. Второй вариант — атака «злоумышленник посередине»: прокси в реальном времени пересылает страницу входа и ответы между пользователем и сервисом. Сотрудник подтверждает MFA, а оператор забирает сведения о сессии.
Третий и самый практичный для преступников этап — повторное применение украденного токена. В этот момент фишинговая кампания превращается в инцидент с доступом к учётной записи. Можно читать и искать письма, создавать правила пересылки, изучать контакты, рассылать новые приманки от имени сотрудника и искать пути закрепления. Поэтому расследование нельзя завершать удалением фишингового домена или сменой пароля: именно кража токенов позволяет злоумышленнику пережить такие очевидные меры.
EvilTokens Huntress обнаружила в начале 2026 года в кампании с кодами устройств. Авторы схемы использовали PaaS-платформу Railway для сбора и воспроизведения токенов. Позже в том же году совместная операция подразделения Microsoft Digital Crimes Unit и ФБР привела к аресту одного из предполагаемых операторов. Knight Office действует как набор для атак через промежуточный прокси: он передаёт действующие токены сессий Microsoft 365 в консоль оператора, откуда их можно использовать для входа и настройки устойчивого доступа в тенанте.
Kali365 объединяет несколько функций в одной панели: сбор токенов через коды устройств и обратный прокси, запуск сессий, поддержание доступа и средства для масштабирования операций. Huntress также указывает на встроенные ИИ-функции, но не раскрывает их конкретные возможности. Важна сама тенденция: инструменты, которые ещё недавно требовали от группировки собственной инфраструктуры и экспертизы по идентификации, упаковываются в готовый продукт.
Для команд безопасности главный вывод не в том, что MFA пора списывать со счетов. Второй фактор по-прежнему режет огромный класс атак с утёкшими паролями. Но его нужно дополнять контролем контекста сессии и готовым сценарием реагирования. Разработчикам внутренних сервисов полезно проверить, где доверие к пользователю строится только на наличии действующей сессии, а администраторам идентификационной платформы — насколько быстро можно отозвать не только пароль, но и связанные с ним артефакты доступа.
Huntress рекомендует начинать поиск с успешных входов из незнакомой облачной инфраструктуры, событий аутентификации по коду устройства и автоматического обновления токенов. Далее стоит проверить недавно добавленные устройства и методы входа, активность почтовых ящиков, правила пересылки и исходящую почту. Такой порядок важен: подозрительное письмо — лишь начало цепочки, а реальный ущерб часто проявляется после входа в ящик.
При подтверждённом инциденте приоритет — отозвать refresh-токены, удалить несанкционированно добавленные устройства и учётные данные Windows Hello, затем проверить почту на пересылку и рассылки. Там, где это не ломает рабочие процессы, имеет смысл ограничить или отключить вход по коду устройства. После очистки мониторинг нельзя прекращать: оператор мог сохранить другой способ доступа или вернуться с новой инфраструктуры.
Рынок фишинга всё заметнее уходит от охоты за паролями к охоте за готовыми сессиями. В этой модели кража токенов — не техническая деталь, а центральная цель атаки. Компаниям придётся оценивать защиту не только по проценту подключённой MFA, но и по способности заметить, отозвать и расследовать чужую сессию до того, как она станет точкой входа в более крупный компромисс.