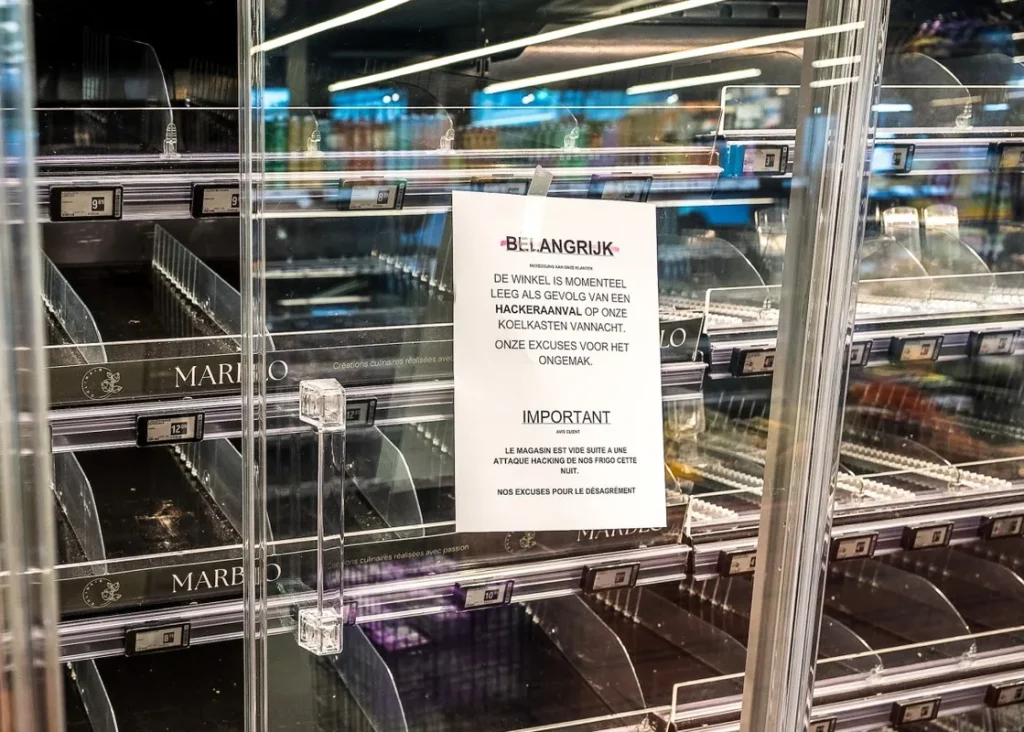
Франция возложила атаки на холодильные системы в стране и других частях Европы на Корпус стражей исламской революции (КСИР). Злоумышленники получили доступ к тысячам подключённых к интернету промышленных холодильников и морозильных камер, а затем повышали температуру, чтобы испортить продукты. Для российской IT-аудитории это неприятно наглядный кейс: уязвимый веб-контроллер в «неинтересном» оборудовании способен превратить киберинцидент в прямой ущерб для бизнеса и риск для критической инфраструктуры.
Официально об атрибуции 9 ноября заявил глава МИД Франции Жан-Ноэль Барро, сообщает TechCrunch. По его словам, речь идёт как минимум о двух волнах взломов, которые начались в октябре и продолжались в ноябре. Французские власти считают произошедшее первой масштабной диверсией такого рода на национальной территории и обещают последствия для причастных.
Целью стали веб-интерфейсы, через которые операторы управляют парком промышленных установок охлаждения: задают температурный режим, получают тревоги и обслуживают оборудование удалённо. Получив контроль над такими системами, атакующие меняли настройки. В торговых точках и супермаркетах это означает порчу скоропортящихся товаров; в распределительных центрах — срыв поставок и списания; в медицине ставка ещё выше. Были атакованы и французские банки крови, однако, по данным Французского учреждения крови, вмешательство успели остановить до порчи запасов.
Важная деталь истории — проблема не сводится к одному фишинговому письму или компрометации офисной сети. Исследователи в области безопасности уже предупреждали об удалённо эксплуатируемых слабостях в контроллерах холодильного оборудования. Среди затронутых моделей упоминаются устройства датской Danfoss; часть из них больше не получает обновления безопасности. Такая техника часто служит заметно дольше корпоративных ноутбуков, а менять её только потому, что закончилась поддержка прошивки, владельцам дорого и организационно сложно.
Франция вызвала иранского посла и намерена добиваться общеевропейских санкций против исполнителей атаки. Барро сообщил, что материалами также занимается французская судебная система. Иранская сторона на момент публикации не предоставила комментариев. Американские власти, как пишет TechCrunch, отдельно проверяют сообщения о похожих сбоях морозильных установок на военных базах США. Формальной публичной атрибуции со стороны американского разведсообщества пока не было, хотя чиновники, по данным издания, тоже связывают эпизоды с Ираном.
Контекст делает инцидент особенно тревожным. В течение года Иран уже связывали с разрушительными кибератаками на американских поставщиков воды, а также с вторжениями, вызвавшими масштабные нарушения работы у производителя медицинского оборудования Stryker и других организаций. Власти США относили часть активности к проиранским хактивистам, действующим в интересах Тегерана. Французское заявление поднимает планку: теперь государство публично обвиняет КСИР не в шпионаже или утечке данных, а в воздействии на физические процессы через подключённое промышленное оборудование.
Для компаний здесь нет экзотики: холодильные установки — лишь один из многочисленных классов OT- и IoT-активов, которые годами остаются за периметром привычного управления безопасностью. Системы вентиляции, кассовая инфраструктура, датчики на складе, контроллеры производства и медицинские приборы нередко получают удалённый доступ «на время обслуживания», а затем остаются доступными постоянно. При этом ИБ-команда может знать о серверах и рабочих станциях почти всё, но не иметь актуального списка контроллеров, их версий ПО, открытых интерфейсов и владельцев со стороны эксплуатации.
Атаки на холодильные системы показывают, что подход «это же просто оборудование» больше не работает. Минимальная практическая программа для бизнеса — инвентаризировать подключённые устройства, закрыть публичный доступ к интерфейсам управления, перевести сервисное подключение в VPN с многофакторной аутентификацией и разделить офисную сеть с технологическим сегментом. Не менее важны мониторинг изменений температурных уставок, резервный ручной режим и понятная процедура, кто принимает решение при аномалии: инженер, дежурный ИБ-специалист или руководитель объекта.
Отдельная ловушка — устаревшее оборудование без патчей. Его нельзя «исправить» приказом обновиться, если производитель прекратил поддержку. Тогда приходится компенсировать риск: изолировать устройство, разрешать связи только с необходимыми адресами, ограничивать учётные записи, собирать логи и заранее проверять сценарий безопасной остановки. Для закупок это аргумент учитывать не только цену контроллера, но и срок поддержки, процесс выпуска исправлений и возможность отключить облачное управление без потери работоспособности.
Французский случай меняет и разговор об ущербе от кибератак. В офисной среде последствия часто измеряют недоступностью сервисов или утечкой записей в базе данных. В операционной среде один изменённый параметр может уничтожить товар, сорвать холодовую цепь или поставить под вопрос пригодность медицинских материалов. Поэтому следующий зрелый вопрос для IT-директора — не «есть ли у нас IoT», а «какой физический ущерб вызовет компрометация каждого подключённого устройства». Чем яснее на него ответ, тем меньше шансов, что очередные атаки на холодильные системы окажутся для компании первым полноценным аудитом её OT-безопасности.