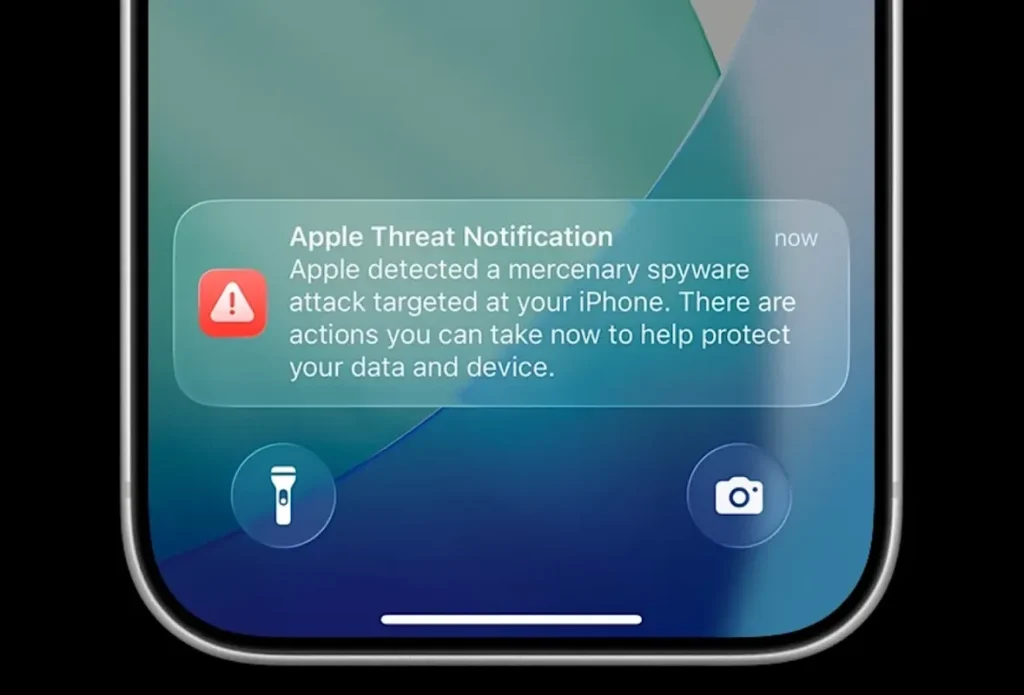
Несколько депутатов Бундестага и другие публичные фигуры в Германии получили от Apple уведомления о возможной атаке на их iPhone. Власти страны советуют относиться к такому сигналу как к вероятной компрометации устройства: шпионское ПО для iPhone способно незаметно вытащить переписку, геолокацию и другие чувствительные данные. Для российских ИБ-команд это очередное напоминание: мобильный телефон руководителя или чиновника давно стал не личным гаджетом, а полноценной точкой входа в организацию.
Федеральное ведомство Германии по информационной безопасности (BSI) сообщило, что узнало о предупреждениях Apple, полученных членами парламента и неназванными известными людьми. Как пишет TechCrunch, официальный представитель правительства ФРГ Штефан Корнелиус заявил, что Берлин относится к инциденту и уведомлениям «очень серьёзно». При этом власти не раскрыли, кто именно оказался среди адресатов и получил ли такое сообщение канцлер Фридрих Мерц.
Apple регулярно рассылает уведомления пользователям, которых, по её оценке, могли выбрать целью атак с использованием наёмного шпионского ПО. Компания не называет предполагаемого заказчика и не подтверждает, что взлом уже состоялся. Это важная оговорка, но BSI трактует ситуацию жёстче: получатель такого сообщения должен исходить из того, что его устройство могло быть скомпрометировано.
Осторожность объяснима. Такие операции нередко используют уязвимости класса zero-click: жертве не нужно открывать вложение, переходить по ссылке или устанавливать приложение. Атака может произойти через компонент обработки сообщений, звонков или другого входящего контента. Для пользователя всё выглядит почти нормально — разве что телефон начинает подозрительно греться или быстрее разряжаться, но и этих признаков может не быть.
Предупреждение без имени атакующего
Последняя волна уведомлений затронула не только Германию. Базирующийся в Бейруте режиссёр Радван Мортада написал в X, что получил новое сообщение Apple о выявленной атаке на его устройство. Ранее он уже становился целью шпионской кампании в 2021 году. Согласно тексту уведомления, которое он опубликовал, Apple направила предупреждения пользователям в 99 странах.
Однако ни Apple, ни немецкие власти пока не сообщили, какое именно средство применялось и какая страна могла стоять за выбором целей. В этом и состоит неприятная особенность рынка mercenary spyware — коммерческого шпионского софта, который государства часто приобретают у частных разработчиков вместо создания собственных инструментов. Самый известный пример — израильская NSO Group и её Pegasus. Технология продаётся под вывеской борьбы с преступностью и терроризмом, но в разных странах её следы находили у журналистов, политиков, правозащитников и активистов.
Германия здесь не внешний наблюдатель. По сообщениям СМИ, Федеральное ведомство уголовной полиции Германии (BKA) получило доступ к Pegasus ещё в 2019 году. Это не доказывает связи BKA с нынешними инцидентами и не даёт ответа на вопрос об их организаторах. Но история подчёркивает парадокс: государство может одновременно расследовать атаки с использованием подобных инструментов и само обладать легальным доступом к технологиям того же класса.
Для компаний практический вывод не сводится к совету «обновляйте iOS». Обновления критичны, но против дорогой целевой атаки одних патчей недостаточно. Нужно заранее понимать, какие сотрудники входят в группу повышенного риска: топ-менеджеры, владельцы доступа к финансовым системам, разработчики с ключами от инфраструктуры, юристы, PR-команды и сотрудники, работающие с государственными или чувствительными данными. У этих людей должны быть отдельные процедуры для сообщений о компрометации, резервные каналы связи и понятный маршрут до ИБ-службы.
Телефон как актив, а не аксессуар
Уведомление Apple нельзя воспринимать как обычную рекомендацию сменить пароль. Если есть риск, что шпионское ПО для iPhone уже получило доступ к устройству, смена пароля на том же смартфоне может не решить проблему. В корпоративном плане реагирования полезно заранее закрепить несколько шагов: сохранить доказательства и не стирать устройство с ходу, изолировать его от рабочих аккаунтов, отозвать активные сессии и токены с доверенного компьютера, затем привлечь специалистов по мобильной криминалистике. Самодеятельность в первые часы легко уничтожает следы, которые помогут понять масштаб атаки.
Есть и архитектурный слой проблемы. Чем больше корпоративных решений завязано на push-уведомления, одноразовые коды, мобильные VPN-клиенты и мессенджеры, тем ценнее телефон конкретного сотрудника. Один заражённый аппарат может дать атакующему не прямой доступ к продакшену, а нечто не менее полезное: календарь встреч, контакты, содержание обсуждений, маршрут командировок и материал для убедительной социальной инженерии.
Нынешний случай в Германии снова показывает границу между массовой кибергигиеной и целевой защитой. Массовый фишинг можно отсечь фильтрами и обучением; шпионское ПО для iPhone в руках хорошо финансируемого заказчика работает против конкретного человека и часто не оставляет ему возможности «не нажать не ту кнопку». Чем активнее государства и частные поставщики торгуют такими возможностями, тем важнее становится не только поиск уязвимостей, но и прозрачные правила их применения — иначе предупреждение Apple будет оставаться единственным ранним сигналом для тех, кого уже выбрали целью.