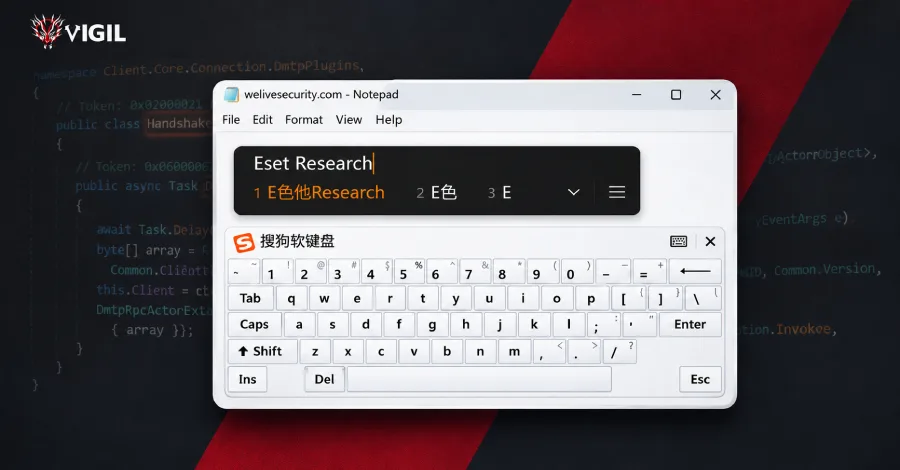
Уязвимость Sogou Input Method позволила атакующим подменять DNS-ответы и превращать штатную проверку конфигурации популярного китайского ввода в канал доставки бэкдора DarkVigil. Кампания началась не позднее 1 июля 2026 года и затронула организации и китайскоязычных пользователей в шести странах — от Гонконга и Таиланда до Омана и Шри-Ланки. Для компаний это ещё один неприятный пример того, почему «вспомогательное» ПО на рабочих станциях нельзя автоматически считать безобидным.
За операцией, по оценке исследователей ESET, стоит группировка SlippyNunchucks, связанная с интересами Китая. Об атаке сообщает The Hacker News. Целью было развернуть DarkVigil, также известный как FDMTP, — модульный .NET-фреймворк для удалённого управления с более чем 20 подключаемыми компонентами. Такой набор позволяет оператору не ограничиваться первоначальным доступом: после заражения он может расширять возможности импланта для закрепления в системе и сбора данных.
Ключевой проблемой стала небезопасная HTTP-коммуникация в Windows-версии Sogou Input Method. Компонент SGTool.exe, легитимный диспетчер задач приложения, обращался к домену config.pinyin.sogou[.]com за конфигурацией промо-механизма словарей. Злоумышленникам не требовалось взламывать сам сервер Sogou: достаточно было вмешаться в DNS-разрешение домена. Вместо настоящего адреса приложение получало IP одного из двух подготовленных серверов — 47.239.250[.]102 или 47.237.122[.]175 — и отправляло HTTP-запрос уже им.
Поддельный сервер возвращал вредоносную конфигурацию. Та предписывала SGTool.exe скачать два файла: легитимный исполняемый файл Adobe biz_helper.exe и фальшивую библиотеку libcef.dll с DarkVigil. Затем бэкдор запускался через DLL sideloading: Windows загружала подставленную DLL рядом с доверенным приложением. Приём не новый, но в этой цепочке он особенно удобен атакующим: защитные средства могут сначала увидеть знакомое имя Adobe, а не очевидный вредоносный загрузчик.
Для связи с управляющей инфраструктурой DarkVigil использует Duplex Message Transport Protocol, или DMTP. Через этот канал сервер операторов передаёт клиенту команды и плагины. Практический смысл для защитников прост: компрометация не заканчивается установкой одного файла. Если заражённый хост остаётся в сети, набор функций на нём может меняться по ходу операции — от разведки до кражи данных и механизмов персистентности.
Это не первая доставка DarkVigil через массовые китайские приложения. SlippyNunchucks активна как минимум с 15 сентября 2023 года и, по данным ESET, охотится на организации и китайскоязычных людей в Южной и Восточной Азии. В августе команда FortiGuard Incident Response описала компрометацию QuickFox — VPN и инструмента сетевого ускорения — для распространения того же импланта. После выпуска чистой версии QuickFox атакующие, как утверждают исследователи, переключились на Sogou Input Method всего через три дня. В перечне использовавшихся в кампании приложений также фигурируют QingTalk, MiYunChat, SoftCam и tawk.to.
Исследователи отдельно не стали приписывать эту активность Mustang Panda, хотя DarkVigil ранее связывали с этим кластером. В телеметрии ESET не нашли тактических совпадений, достаточных для такого вывода, поэтому SlippyNunchucks выделили как отдельный набор вторжений. Это важная оговорка: совпадение по семейству вредоносного ПО ещё не доказывает одного и того же оператора. Для SOC-команд подобные различия влияют и на поиск индикаторов, и на оценку мотивов, и на приоритизацию расследования.
Tencent закрыла уязвимость Sogou Input Method с идентификатором CVE-2026-120422 в версии 16.10, выпущенной 29 октября 2026 года. Исправление выглядит прозаично и потому показательно: уязвимые HTTP-запросы перевели на HTTPS. Организациям, где используются китайские IME или другое региональное пользовательское ПО, стоит проверить версии клиентов, запретить незащищённые обращения к служебным доменам через корпоративный DNS и поискать следы загрузки biz_helper.exe вместе с libcef.dll. Отдельно полезно пересмотреть, какие «непрофильные» программы разрешены на управляемых устройствах: именно они всё чаще становятся входом в целевые кампании.
Интерес SlippyNunchucks к оператору китайскоязычных платформ для ставок в Шри-Ланке, Гонконге и на Филиппинах показывает, что кампания имеет не случайный, а разведывательный характер. В сентябре другой изъян Sogou уже использовали для доставки бэкдора GRAYRABBIT через специально подготовленную ссылку. Когда одно настольное приложение несколько раз за год оказывается в цепочках доставки малвари, вопрос перестаёт звучать как «нужно ли обновление» — он звучит как «какие ещё доверенные клиентские процессы в нашей сети общаются с интернетом без достаточной проверки».