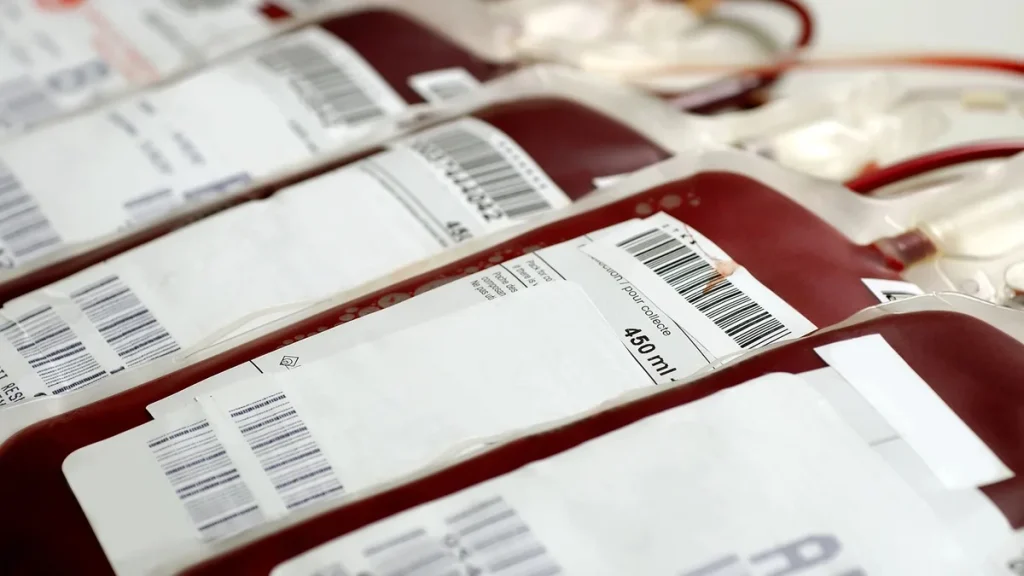
Кибератака на холодильники во Франции затронула три объекта национальной службы крови EFS: злоумышленники подняли температурные пороги и изменили настройки разморозки в камерах с препаратами крови и биологическими образцами. Автоматика успела подать сигнал тревоги, сотрудники перевели часть запасов в другие хранилища — потерь продукции и последствий для здоровья, по данным EFS, не зафиксировано. Для IT-команд это не очередной сюжет о взломанном офисном Wi‑Fi, а напоминание: уязвимый удалённый контроллер может быстро стать проблемой для физической инфраструктуры.
Инцидент произошёл 2 ноября, а на следующий день Établissement français du sang, отвечающее за сбор, обработку и распределение донорской крови по Франции, сообщило о случившемся. Как пишет BleepingComputer, сама EFS не была прямой целью атаки: удар пришёлся по поставщику холодильного оборудования. В затронутых камерах хранились продукты крови до отправки в больницы, а также образцы, которыми распоряжается служба.
Атакующие не просто получили доступ к панели мониторинга. Они поменяли допустимые значения температуры и параметры автоматической разморозки — то есть настройки, от которых напрямую зависит работа охлаждения. EFS называет установленные пороги «чрезвычайно высокими». В обычной корпоративной системе неправильная конфигурация превращается в тикет с высоким приоритетом. В системе хранения плазмы она может означать потерю критически важного ресурса и перебои для больниц.
Сработали мониторинг и тревожные уведомления. Технические специалисты либо восстановили штатные настройки оборудования, либо оперативно переместили содержимое камер в другие холодильные мощности. В частности, были защищены пакеты плазмы для переливания и плазма, предназначенная для производства лекарств. Сбор донорской крови и её распределение, утверждает EFS, продолжались без остановки.
Поставщика EFS организация не раскрыла. Однако европейская компания Coolworld Rentals подтвердила, что инцидент кибербезопасности затронул ограниченное число её холодильных установок с удалённым мониторингом. По версии компании, злоумышленники воспользовались уязвимостью в компоненте стороннего поставщика, который не находился под её прямым контролем. Coolworld заявила, что приняла меры и работает с пострадавшими заказчиками, но детали отдельных случаев комментировать не стала.
Холодильная цепочка стала заметной целью
Эта кибератака на холодильники не выглядит изолированным эпизодом. В октябре атаки на системы охлаждения, по оценкам из публикации, затронули от 250 до 350 французских супермаркетов, включая Intermarché, Carrefour Market, Monoprix, Leclerc и Super U. В ряде случаев злоумышленники получили доступ к контроллерам со старым программным обеспечением Danfoss и дистанционно запускали автоматическую разморозку. Охлаждение отключалось, температура росла, магазинам приходилось списывать свежие и замороженные товары.
Вторая волна произошла уже в ноябре: пострадали более 115 торговых точек в Бельгии, Нидерландах, Швеции, Люксембурге, Ирландии и Эстонии. Где-то холодильные системы отключались полностью, где-то удалённо менялись температурные установки. В одном шведском магазине система, как сообщалось, начала генерировать тепло; в другом температура была выставлена на 50 °C. Бельгийская холодильная компания Sabcobel ранее связывала ноябрьские инциденты с той же уязвимостью, которую использовали при октябрьских атаках во Франции.
В 2025 году американское агентство CISA раскрыло две уязвимости в контроллерах Danfoss AK-SM 8xxA — CVE-2025-41450 и CVE-2025-41451. Они потенциально позволяют обойти аутентификацию и удалённо выполнять команды на уязвимых устройствах. В публикации не утверждается, что именно эти CVE использовались против EFS или европейских магазинов. Но сам набор возможностей слишком хорошо совпадает с наблюдаемыми последствиями: доступ к контроллеру даёт атакующему возможность не только смотреть телеметрию, но и менять режимы работы оборудования.
Проблема не в «умных» датчиках, а в праве ими управлять
Для бизнеса здесь неприятна не столько экзотика холодильной отрасли, сколько типовая архитектура OT: устройство доступно удалённо, зависит от поставщика, использует сторонние компоненты и управляет реальным процессом. В такой схеме недостаточно проверить, что датчики отправляют метрики в дашборд. Нужны инвентаризация внешних подключений, актуальные версии прошивок и серверного ПО, сегментация сети, ограничение удалённого доступа и отдельный контроль действий с критическими уставками.
Практический минимум для команд, отвечающих за эксплуатацию, — знать, какие подрядчики могут войти в систему, какие контроллеры доступны извне и кто способен менять температуру, разморозку, расписания или аварийные режимы. Для таких действий полезны многофакторная аутентификация, журналирование, принцип минимальных привилегий и оповещения не только о температуре, но и о самой смене конфигурации. Сигнал «в камере стало теплее» ценен; сигнал «кто-то выставил новый порог» обычно ценнее на несколько минут.
EFS подключила к расследованию французское агентство кибербезопасности ANSSI и Министерство здравоохранения, а также усилила наблюдение за холодильным оборудованием и температурой. История во Франции показывает, что кибератака на холодильники может начаться в цепочке поставки, а закончиться вопросом о сохранности крови, лекарств или продуктов. Чем больше физических процессов получают удалённое управление, тем важнее проектировать защиту вокруг последствий команды, а не вокруг привычного вопроса: «Это же просто контроллер — кому он нужен?»