Кибератака на дроны Quantum Systems затронула операции немецких военных беспилотников: производитель обнаружил активную атаку в конце октября, а бундесвер, по данным СМИ, временно приостановил использование систем компании. Это не история про взлом корпоративной почты — в центре инцидента оказался сервер обновлений ПО, которое используется для планирования миссий. Для IT-команд это очередное напоминание: компрометация механизма обновлений способна остановить не один сервис, а всю зависимую от него инфраструктуру.
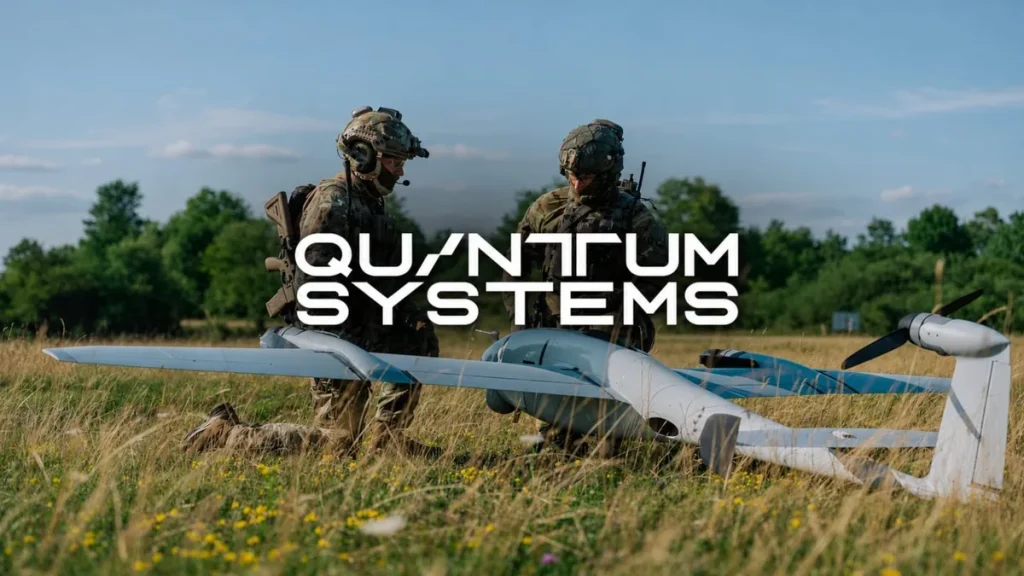
Немецкая Quantum Systems подтвердила факт инцидента и сообщила, что оперативно подключила профильные органы власти, чтобы устранить последствия и безопасно возобновить работу беспилотных систем. Как пишет BleepingComputer, компания считает атаку связанной с её поддержкой Украины, но конкретного виновника не называет. Quantum Systems выпускает разведывательные и перехватывающие дроны, другие беспилотные комплексы и программное обеспечение для управления ими; её техника находится на вооружении Германии.
Ключевой деталью стала предполагаемая точка входа. Der Spiegel и Financial Times со ссылкой на внутренние источники сообщили, что злоумышленники скомпрометировали сервер распространения обновлений и разместили вредоносный файл для QBase. Это наземное ПО Quantum Systems для управления аппаратами и подготовки миссий. Иными словами, атакующие, по данным публикаций, целились не в отдельный дрон и не в оператора, а в доверенный канал доставки программного обеспечения.
Одним из аппаратов, чьи миссии планируются через QBase, Der Spiegel называет разведывательный Vector; в немецкой армии он известен как Falke. Внеплановое обновление, поступившее заказчикам, вызвало тревогу у самой Quantum Systems. При этом публично не подтверждено, сколько клиентов успели установить файл и выполнял ли он вредоносный код на их системах. Это важная граница между установленными фактами и сообщениями источников: компания подтвердила киберинцидент, но техническую картину атаки детально не раскрыла.
Обновление как точка отказа
Сообщается, что в качестве меры предосторожности германские вооружённые силы приземлили дроны Quantum Systems и не задействовали их в недавних учениях. В расследовании, по данным публикаций, участвуют военная контрразведка MAD, Федеральная служба защиты конституции BfV и Федеральное ведомство по информационной безопасности BSI. Для военной техники такая реакция выглядит логичной: если происхождение обновления вызывает сомнения, продолжать эксплуатацию означает переносить риск с серверов производителя прямо в контур выполнения боевой задачи.
Инцидент хорошо иллюстрирует неприятную особенность supply-chain-атак. Обновления существуют именно потому, что пользователю нельзя вручную проверять каждый бинарный файл и каждую зависимость. Он доверяет подписи, серверу доставки, процессу публикации и внутренним процедурам поставщика. Если атакующий получает доступ к одному из этих звеньев, вредоносный файл может выглядеть как штатная версия продукта. Для разработчиков это означает, что защита CI/CD, ключей подписи, учётных записей администраторов и инфраструктуры обновлений должна рассматриваться как защита продукта, а не как скучная задача «для внутренней IT-службы».
Риски здесь шире военного сегмента. Промышленное оборудование, медицинские устройства, корпоративные агенты защиты, системы управления парком техники — всё это регулярно получает обновления и часто работает с повышенными привилегиями. В такой архитектуре кибератака на дроны становится наглядной моделью для любой компании, где сбой ПО влияет на физический мир. Нужны воспроизводимые сборки, разделение прав доступа, аудит публикации релизов, многофакторная аутентификация для критичных операций и возможность быстро отозвать проблемную версию. Не менее важен понятный план: кто принимает решение об остановке эксплуатации, как изолируются устройства и чем подтверждается безопасность следующего обновления.
Контекст тоже показателен. В октябре Германия объявила о финансировании производства десятков тысяч дронов-перехватчиков Quantum Systems для украинских сил. Компания прямо говорит, что европейский оборонный сектор годами сталкивается с постоянными кибератаками, а организации, поддерживающие Украину, становятся заметной целью. Это не доказательство атрибуции именно в данном случае, но вполне рациональное объяснение повышенного интереса атакующих к поставщикам, чьи продукты влияют на возможности армии и её союзников.
Похожий эпизод произошёл в июле с австралийским производителем CubePilot, также публично поддерживающим Украину. Тогда атака с перехватом DNS привела к серьёзным операционным сбоям. Такой сценарий потенциально позволяет подменять направление пользователей на инфраструктуру злоумышленников, в том числе при доставке обновлений, хотя компрометация обновлений CubePilot публично не подтверждалась. Два разных вектора — DNS и сервер обновлений — ведут к одному выводу: доверие к инфраструктуре поставщика теперь столь же критично, как надёжность самого устройства.
Главный открытый вопрос — насколько далеко успели зайти атакующие до обнаружения аномального обновления и какие изменения Quantum Systems внесёт в цепочку доставки после расследования. Военные дроны наглядно повышают ставки, но урок универсален: в 2026 году защищать нужно не только конечный продукт, а весь маршрут от исходного кода до устройства у пользователя. Иначе следующий «обычный» апдейт может оказаться самым дорогим релизом в истории команды.