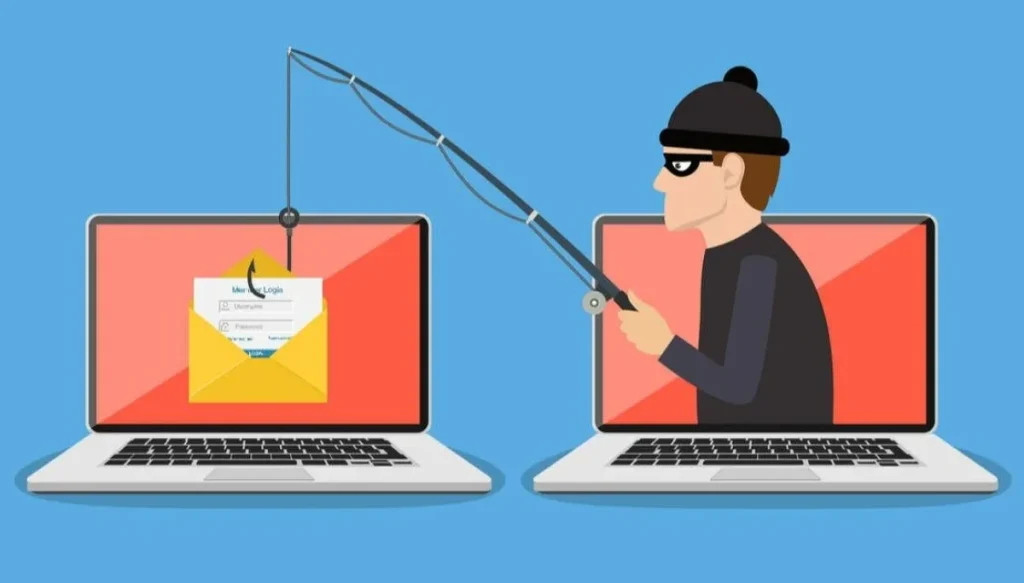
Платформа LearnWorlds стала отправителем примерно 13 тысяч фишинговых писем, хотя, по версии самой компании, её инфраструктуру никто не взламывал. Злоумышленник зарегистрировал около 570 бесплатных пробных аккаунтов и превратил штатное приветственное письмо в поддельное уведомление YouTube о нарушении авторских прав — случай, который показывает, как фишинг через LearnWorlds может вырасти из обычной продуктовой функции.
Как сообщает The Register, рассылка шла с 7 по 14 ноября. Атакующий добавлял в каждый тестовый аккаунт собственный список адресатов, переписывал шаблон welcome-письма под «жалобу на нарушение copyright» и запускал отправку через легитимный почтовый контур сервиса. Для получателя письмо выглядело убедительнее типичного спама: оно пришло не с одноразового домена, а с инфраструктуры реальной SaaS-платформы.
По словам сооснователя и гендиректора LearnWorlds Паноса Сиозоса, за 7–9 ноября пробные учётные записи отправили 9853 сообщения. Компания заблокировала первого отправителя 9 ноября, но примерно через 40 минут последовала новая волна. К 10 ноября сервис удалил все задействованные trial-аккаунты, а 14 ноября — ещё один платный аккаунт, через который ушли 3723 письма. Итоговая оценка — около 13 тысяч писем на внешние адреса из списка, загруженного самим злоумышленником.
LearnWorlds утверждает, что не нашла признаков несанкционированного доступа к существующим школам клиентов или персональным данным пользователей. Формально это действительно не классический breach: атакующий использовал доступные механики регистрации, импорта адресатов и автоматических писем. Но для жертвы различие между «взломали платформу» и «без взлома использовали её как почтовый шлюз для атаки» не слишком утешительно — доверенный домен всё равно доставил вредоносную приманку в почтовый ящик.
Содержание писем давило на знакомую боль авторов: якобы YouTube получил претензию по интеллектуальной собственности и нужно срочно ознакомиться с материалами. Ссылка маскировалась под YouTube Redirect и вела на отдельный сайт, визуально похожий на страницу видеоплатформы. Далее жертве показывали настоящий экран авторизации Google. Если пользователь проходил вход и подтверждал запрошенные разрешения, атакующий мог получить OAuth-токены для управления Google- и YouTube-аккаунтом.
Это важная деталь: многофакторная аутентификация сама по себе здесь не спасает. При OAuth-фишинге злоумышленник не обязан перехватывать пароль или код MFA — он убеждает пользователя выдать доступ приложению через легитимный поток авторизации. Поэтому разработчикам и администраторам недостаточно учить сотрудников «проверять домен»: нужно ограничивать доступ сторонних OAuth-приложений, отслеживать новые выданные разрешения и делать понятным процесс проверки претензий, особенно там, где команда работает с брендовыми аккаунтами, рекламными кабинетами и каналами.
Бесплатный тариф как поверхность атаки
История с LearnWorlds — неприятный пример того, что abuse-защита больше нельзя считать второстепенной задачей growth-команды. Бесплатный тариф обычно оптимизируют под быстрый старт: меньше трения при регистрации, больше автоматизации, готовые шаблоны писем, импорт контактов. Ровно этот набор удобств и нужен тому, кто хочет масштабировать социальную инженерию без собственного SMTP-сервера, репутации домена и затрат на доставляемость.
Компания сообщила, что усилила проверки на ботов, стала приостанавливать новые учётные записи при срабатывании антифрод-сигналов и изучает паттерны, которые использовал атакующий. Это логичная реакция, но продуктовым командам полезнее задать себе вопросы заранее: можно ли менять системные шаблоны на trial-тарифе, есть ли лимиты не только на число регистраций, но и на объём получателей, разрешён ли массовый импорт контактов до верификации и кто видит резкий скачок исходящих сообщений в первые часы жизни аккаунта.
Фишинг через LearnWorlds также напоминает о цене репутации отправителя. Даже если письмо технически прошло SPF, DKIM и DMARC, эти механизмы подтверждают происхождение сообщения, а не добросовестность его содержания. Для корпоративных почтовых фильтров и пользователей такое письмо может выглядеть заметно надёжнее подделки с похожего домена. Значит, SaaS-сервисам нужен отдельный контроль злоупотреблений на уровне сценариев: частоты приглашений, повторяющихся URL, доли внешних адресов и подозрительных правок шаблонов.
Среди получателей оказался исследователь безопасности Маркус Хатчинс, известный анализом WannaCry; он опубликовал полученное письмо и скриншоты фальшивой страницы. LearnWorlds рекомендует тем, кто авторизовался на ней, сменить пароль Google и проверить недавнюю активность аккаунта. Однако ключевое действие в подобных инцидентах — ещё и отозвать неизвестные разрешения приложений: действующий OAuth-токен может остаться полезен атакующему и после смены пароля.
Для рынка это очередной сигнал: антифрод в SaaS — не дополнение после запуска, а часть почтовой и идентификационной безопасности. Чем проще продукту отправить письмо «от имени клиента», тем быстрее злоумышленник попробует купить или получить этот канал за цену бесплатной регистрации. Подробности и комментарий главы компании приведены в .