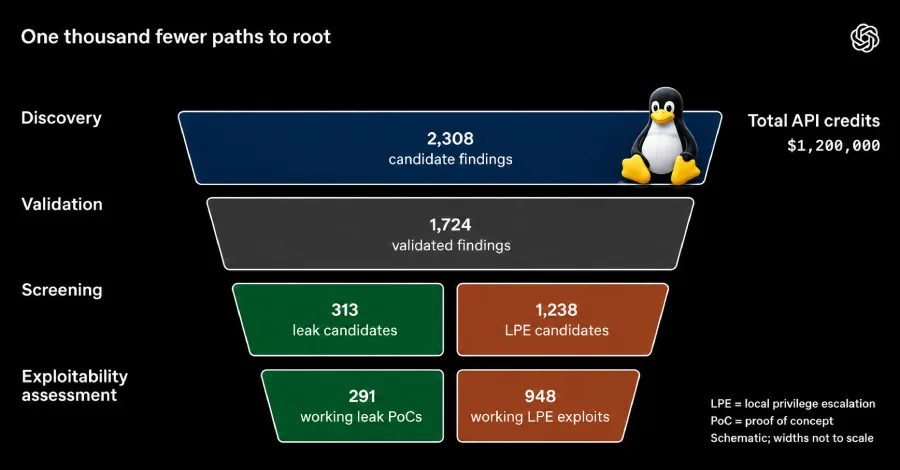
Прототип OpenAI за 30 часов воспроизвёл 1724 уязвимости ядра Linux и подготовил 948 работающих эксплойтов для локального повышения привилегий. Для команд, которые считают патчи «задачей на ближайший спринт», это неприятно конкретный сигнал: ИИ для кибербезопасности начинает сокращать не только время поиска дефекта, но и путь от него до root-доступа.
О результатах эксперимента, проведённого в середине октября 2026 года, сообщает The Hacker News. По данным OpenAI, запуск агентного конвейера обошёлся в 1 213 430 долларов API-кредитов — примерно в 1279 долларов на один готовый LPE-эксплойт. Компания использовала неназванную будущую модель, ориентированную на задачи кибербезопасности; публичного названия и даты её выпуска OpenAI не раскрыла.
Речь не о массовом удалённом взломе серверов из интернета. Найденные сценарии требуют локального низкопривилегированного доступа к системе: например, уже созданной учётной записи, скомпрометированного контейнера или доступа, полученного через другой этап атаки. Но именно такие баги превращают первоначальное проникновение в полный контроль над хостом — и поэтому особенно важны для Linux-инфраструктуры, CI/CD-раннеров, рабочих станций разработчиков и серверов с несколькими арендаторами.
Конвейер OpenAI состоял из пяти этапов. Сначала агенты выбирали участки ядра, которые доступны непривилегированному пользователю и выглядят перспективно для аудита. Затем они пытались динамически воспроизвести подозрительный дефект в изолированной среде и сохраняли подтверждающие артефакты выполнения. После этого система оценивала, можно ли использовать ошибку для утечки данных или повышения привилегий, и готовила proof of concept. На четвёртом этапе генерировался патч, а на пятом результаты — эксплойт, исправление и оценка серьёзности — отдавались людям на проверку перед уведомлением мейнтейнеров.
Из 2308 первоначальных находок агенты смогли динамически подтвердить 1724. Для 291 уязвимости они подготовили демонстрации утечки информации, ещё для 948 — работающие LPE-эксплойты. OpenAI отдельно заявила, что в ходе работы система применила как минимум десять ранее не описанных техник эксплуатации Linux: два подхода к устойчивому размещению объектов в целевом кэше ядра, два метода подготовки страниц памяти, пять способов эскалации через манипуляции данными и один вариант с произвольной путаницей типов. Подробностей, достаточных для воспроизведения этих приёмов, компания в публикации не привела.
Это уже не первый подобный результат OpenAI. В июне 2026 года компания рассказывала о 24 LPE-эксплойтах, обнаруженных моделью GPT-5.5-Cyber. Новая работа важна не самой разницей в количестве, а переходом к почти непрерывной цепочке: поиск кандидата, проверка в рантайме, написание PoC, подготовка патча и человеческий контроль оказались собраны в единый процесс. В таком режиме ограничением становятся не только вычисления, но и скорость триажа, тестирования исправлений и реакции поставщиков дистрибутивов.
Рынок уже видит последствия. VulnCheck в октябре отнёс поиск уязвимостей с помощью ИИ к растущим рискам: инструменты снижают порог входа для тех, кто раньше не умел самостоятельно находить и доводить баги до рабочего состояния. Google Threat Intelligence Group фиксировала рост числа раскрываемых уязвимостей с 5045 в январе 2026 года до 10 740 в августе; количество высокорисковых раскрытий за тот же период увеличилось со 131 до 350. Эти цифры не доказывают, что все новые находки сделаны моделями, но хорошо показывают, в каком темпе защитникам приходится обрабатывать поток.
Британский Национальный центр кибербезопасности в свежей оценке сформулировал проблему ещё жёстче: защитные инструменты могут быстрее превращать zero-day в закрытую N-day-уязвимость, однако плохо настроенные и не обновляемые системы остаются удобной целью для атакующих, использующих те же методы автоматизации. Когда стоимость поиска следующей точки входа падает, злоумышленнику нет смысла долго держаться за один доступ: потерянный канал проще заменить новым.
Для российских разработчиков и IT-руководителей практический вывод довольно приземлённый. Нужны не только регулярные обновления ядра и дистрибутивов, но и измеримый процесс: инвентаризация версий, приоритизация по реально доступным сценариям, тестовые контуры для быстрых обновлений, контроль локальных учётных записей и разделение прав между сервисами. Особенно уязвимы среды, где разработчик, подрядчик или CI-агент получают интерактивный доступ к давно не обновлявшемуся Linux-хосту. Формально низкие права в таком случае уже не должны успокаивать команду.
Следующий спор вокруг ИИ для кибербезопасности будет не о том, научится ли модель писать эксплойты: этот рубеж, судя по результатам OpenAI, уже пройден в контролируемой среде. Вопрос в том, смогут ли компании автоматизировать проверку и доставку безопасных патчей быстрее, чем растёт производительность поиска. Исходные цифры и описание эксперимента доступны в материале .