Международная Operation Endgame вывела из строя инфраструктуру Gootloader, CastleRAT и StealC, а правоохранители изъяли около 6,4 млн украденных логинов и паролей, связанных более чем с 40 тыс. пострадавших. Для российских компаний это не очередная новость о далёких ботнетах: схема с компрометацией WordPress-сайтов, поисковой выдачей и кражей учётных данных прекрасно работает без географических границ.
В операции участвовали правоохранительные органы нескольких стран при поддержке Europol. По данным The Hacker News, суммарно были изъяты или отключены 235 серверов и 257 доменов. Задача операции — не просто забрать несколько командных серверов, а разорвать цепочку, в которой вредоносное ПО сначала получает доступ к компьютеру, затем крадёт пароли либо продаёт доступ операторам шифровальщиков.
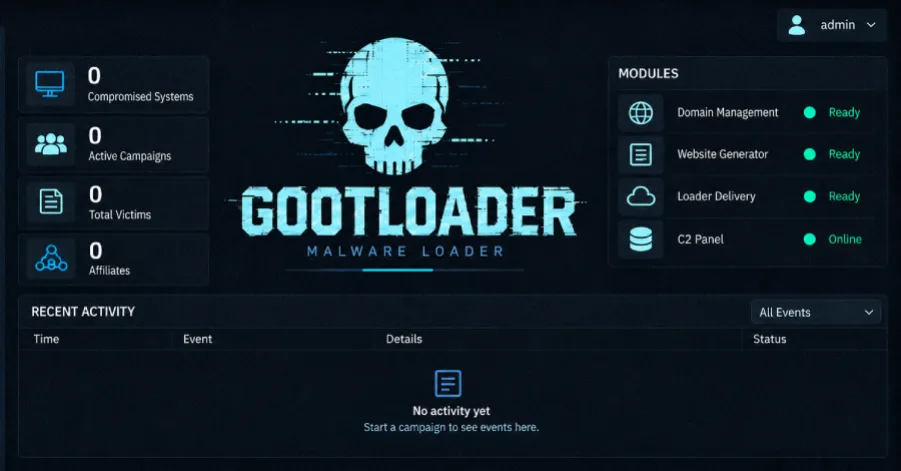
Главной целью стал Gootloader — загрузчик, известный с 2020 года. Он маскировался под документы юридической тематики и распространялся через взломанные сайты, часто на WordPress. Злоумышленники применяли SEO poisoning: поднимали заражённые страницы в поиске под запросы вроде шаблона договора или судебного документа, после чего жертва сама скачивала «нужный файл». Далее Gootloader загружал дополнительные компоненты, включая программы-вымогатели.
Американский Минюст оценивает число заражённых Gootloader устройств с 2018 года как минимум в 25 тыс. В США инструмент использовали против не менее чем 44 жертв ransomware-атак; заявленный ущерб составил около 28,8 млн долларов. Немецкое Федеральное ведомство уголовной полиции (BKA) говорит о миллионах заражённых компьютеров по всему миру. Разница в оценках объяснима: одна цифра относится к подтверждённым эпизодам в конкретной юрисдикции, другая — к более широкому массиву расследования.
По Gootloader полиция отключила 14 серверов и 218 доменов, а также очистила 681 взломанный сайт. Американские ведомства с разрешения суда удалили вредоносный код более чем со 100 серверов, включая скомпрометированные WordPress-инсталляции. Датское Национальное подразделение по борьбе с особо тяжкими преступлениями помогло с очисткой сайтов и считает, что доступ к ним часто получали через украденные пароли, циркулировавшие на криминальном рынке. После входа атакующие оставляли бэкдор — чтобы вернуться, даже если владелец заметит часть изменений.
Вторая цель — CastleRAT, троян удалённого доступа, известный с 2025 года. Такой инструмент превращает заражённый компьютер в удалённо управляемую точку присутствия: оператор может выполнять команды, развивать атаку внутри сети и собирать данные. В рамках Operation Endgame у CastleRAT изъяли 120 серверов и 39 доменов. Это важное напоминание для команд ИБ: первоначальное заражение и шифрование данных — обычно не одно событие, а разные звенья одной коммерческой цепочки.
Третья цель, StealC, специализируется на краже паролей и других учётных данных. Его инфраструктуру уже пытались остановить в июне, но операторы сменили площадки и восстановили работу. Часть критической инфраструктуры StealC размещалась у Virtualine/Omegatech — bulletproof-хостинга, который открыто предлагал услуги преступникам. Этот хостинг закрыли в конце октября. Новая операция показывает, что изъятие серверов без давления на хостинг и доменную инфраструктуру даёт злоумышленникам лишь паузу на миграцию.
Для владельцев сайтов здесь нет экзотического рецепта. WordPress-администраторам стоит сменить все пароли администраторов на уникальные длиной от 12 символов, включить многофакторную аутентификацию, удалить незнакомые учётные записи, проверить сайт на бэкдоры и обновить ядро, темы и плагины. Дополнительная мера — ограничить доступ к странице входа /wp-admin IP-адресами доверенных устройств. Это не гарантирует иммунитет, но заметно повышает цену атаки для массового оператора.
Компаниям важнее не ждать письма от полиции, а исходить из худшего сценария: украденные учётные данные могли сохраниться у преступников и после изъятия инфраструктуры. Если на рабочем устройстве остался инфостилер, новые пароли также могут утечь. Нужны принудительная смена привилегированных учётных данных, MFA, контроль повторного использования паролей, мониторинг аномальных входов и проверка конечных точек. Нидерландская полиция загрузила данные CastleRAT в сервис Check your hack; сведения также передают Have I Been Pwned и Shadowserver Foundation для уведомления пострадавших.
Ни одного задержания в этой фазе операции не объявлено, а значит история далека от финала. Operation Endgame нанесла болезненный удар по инфраструктуре, но июньское возвращение StealC уже доказало: криминальные сервисы умеют быстро переезжать. Самый неприятный вопрос для бизнеса остаётся прежним — успеет ли он обнаружить украденный доступ раньше, чем его купит следующая группа вымогателей.