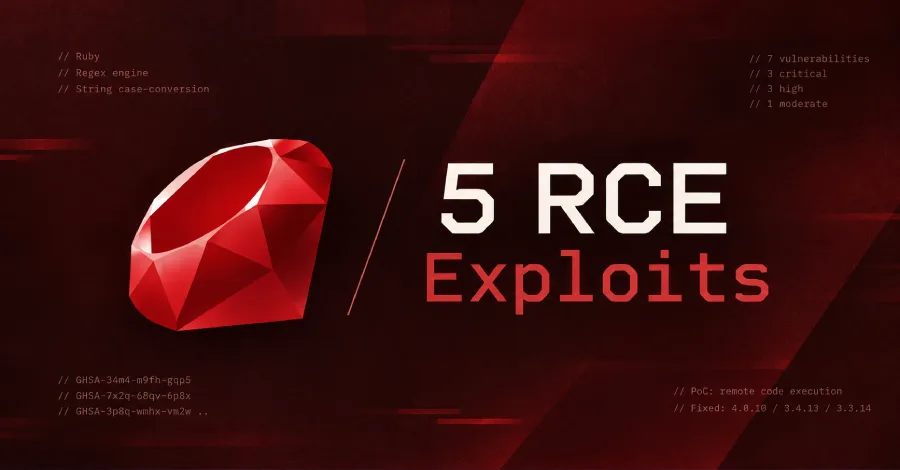
Ruby выпустила обновления для семи ошибок безопасности, причём для пяти уже существуют proof-of-concept, подтверждающие возможность удалённого выполнения кода. Самая неприятная из уязвимостей Ruby может быть доступна без авторизации в новых Rails-приложениях с настройками по умолчанию — то есть российским командам с Ruby-сервисами пора проверять не только Gemfile, но и версии интерпретатора на серверах и в контейнерах.
Исправления вошли в Ruby 4.0.10, 3.4.13 и 3.3.14, сообщает The Hacker News. Проект Ruby подчёркивает: сообщений об атаках пока нет, но PoC для пяти ошибок уже демонстрируют, что специально сформированный ввод способен довести процесс до исполнения кода. Это тот случай, когда формулировка «эксплойта в дикой природе не замечено» не должна успокаивать дежурную смену.
Три проблемы получили критический уровень. CVE-2026-132825, также известная как Ruby2Shell, связана с однобайтным переполнением heap при изменении регистра строк в однобайтных кодировках, включая ISO-8859-1 и Windows-1252. Исследователи Veria Labs утверждают, что ошибка достижима по сети без аутентификации в стандартной конфигурации Rails и Sinatra в классическом стиле. Аналитик Мориц Санфт проследил маршрут через Rack: при обработке специально подготовленной формы middleware меняет регистр одного из полей запроса, и уязвимый путь срабатывает ещё до исполнения прикладного кода Rails.
Ещё две критические ошибки находятся в механизме регулярных выражений. GHSA-7x2q-68qv-6p8x вызывает double free при компиляции специально составленного выражения с пересечением классов символов через &&. GHSA-3p8q-wmhx-vm2w приводит к переполнению heap, если размер скомпилированного регулярного выражения переполняется на этапе компиляции. Для обеих опубликованы подтверждения концепции с удалённым выполнением кода.
Почему обновления gems недостаточно
Остальные уязвимости Ruby включают ещё два переполнения heap и две ошибки чтения за границами выделенной памяти. Одна из high-severity проблем возникает, когда преобразование регистра создаёт результат больше 4 ГБ: PoC для RCE существует, хотя такой объём делает атаку малореалистичной для большинства обычных HTTP-запросов. Другая связана с методом Regexp#to_s, который превращает специально подготовленное скомпилированное выражение обратно в строку. Есть и ошибка при регистронезависимом сопоставлении: её PoC демонстрирует управляемое повреждение памяти, но выполнение кода пока не подтверждено.
Умеренная по оценке разработчиков проблема отличается сценарием. Она срабатывает, когда приложение сопоставляет подготовленную строку с фиксированным регулярным выражением, содержащим регистронезависимую обратную ссылку. Здесь атакующему не обязательно контролировать сам шаблон. Последствия, указанные в advisory, — утечка содержимого памяти или аварийное завершение процесса. Для сервисов, которые принимают внешние строки и используют сложные регулярные выражения, это повод провести ревизию даже при уверенности, что шаблоны жёстко заданы в коде.
Ключевой практический нюанс: обновление Rails, Rack или набора gems само по себе не устранит проблему. Исправления находятся внутри интерпретатора. Проверять нужно Ruby на application-серверах, фоновых воркерах, CI-образах и базовых контейнерах; после обновления — пересобрать образы и перезапустить процессы. Затронуты Ruby 4.0.0–4.0.9, Ruby 3.4.0–3.4.12 и Ruby 3.3.13 и более ранние релизы ветки 3.3. Ruby 3.2 и старше больше не поддерживаются и патчей не получат.
Регулярные выражения снова становятся входной точкой
Для команд приоритет очевиден: сначала обновить рантайм до 4.0.10, 3.4.13 или 3.3.14, затем найти сервисы, где из внешнего ввода строятся регулярные выражения или меняется регистр импортированных строк. Особенно внимательно стоит отнестись к Rails-приложениям, открытым в интернет: Ruby2Shell затрагивает обычную обработку формы в Rack, а не экзотический кусок бизнес-логики, который годами ждёт своего часа в забытом контроллере.
Авторы Ruby отмечают, что шесть из семи проблем пока не получили CVE; для инвентаризации и сканеров временными идентификаторами остаются GitHub Security Advisories. Четыре находки приписываются Стефану Липпу из Ada Logics и Anthropic, ещё три — исследователям baba__yaga, aphantom, Hiroya Fujinami и Hiroshi SHIBATA. В октябре проект уже выпускал обновления для других дефектов regex-движка, а один из связанных багов GitLab позднее попал в каталог CISA KEV как активно эксплуатируемый. Нынешние ошибки с тем инцидентом не совпадают, но урок прежний: регулярное выражение, собранное из пользовательского ввода, вполне способно стать не проблемой производительности, а входом на сервер. Подробности исходных advisory и исследования Ruby2Shell доступны у .