SonicWall призвала клиентов немедленно вывести из эксплуатации фаерволы SonicWall Gen 6, подключённые к интернету: устройства больше не будут получать исправления даже для критических уязвимостей. Для российских компаний это не очередное уведомление об окончании поддержки, которое можно отложить до следующего бюджетного цикла, а повод проверить периметр и удалённый доступ уже сейчас.
Производитель прямо предупреждает, что Gen 6 станет удобной целью для атакующих, использующих автоматизацию и ИИ для поиска неподдерживаемых устройств и быстрой сборки эксплойтов. Об этом сообщает The Hacker News. Рекомендация SonicWall однозначна: заменить оборудование поколения Gen 6 на поддерживаемые модели Gen 8 с SonicOS 8, а до миграции максимально сократить внешнюю доступность.
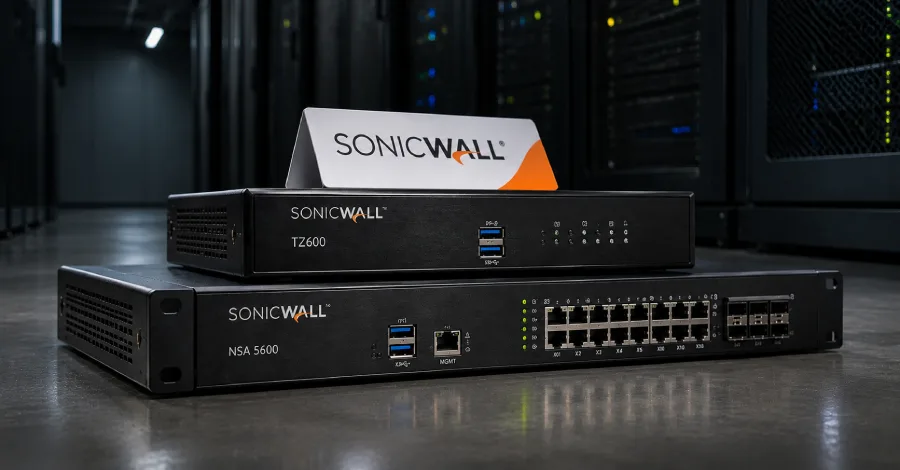
Под прекращение активной поддержки попадают устройства на SonicOS 6.x: в том числе TZ300, TZ350, TZ400, TZ500 и TZ600, модели SOHO и SOHO 250, линейки NSA, NSa, NSv, SuperMassive и NSsp. Список охватывает как компактные шлюзы для небольших офисов, так и старшие платформы, поэтому проблема не ограничивается филиальной инфраструктурой. Отдельно затронуты виртуальные Gen 6-устройства NSv от NSv 10 до NSv 1600.
Ключевая неприятная деталь в формулировке вендора: речь не о прекращении новых функций и не о редких обновлениях. Патчей не будет даже тогда, когда найдут уязвимость критического уровня. Оставленный на интернет-периметре шлюз превращается в актив, для которого компания уже не может рассчитывать на привычную схему «дождаться бюллетеня, обновить прошивку, закрыть тикет».
Это особенно чувствительно для сетевых устройств. Веб-интерфейсы администрирования, SSL VPN и сервисы удалённого доступа стоят на границе сети и часто имеют высокий уровень привилегий. Успешный взлом такого узла может дать злоумышленнику не просто одну скомпрометированную машину, а точку для кражи учётных данных, перемещения по внутренней сети и развёртывания шифровальщика.
Окно на реакцию почти исчезло
SonicWall связывает риск с тем, как изменилась экономика атак. Автоматизированное сканирование давно стало рутиной, но ИИ сокращает путь от публикации сведений об ошибке до рабочего способа атаки: инструменты быстрее анализируют изменения в патчах, сопоставляют версии прошивок и ищут доступные экземпляры в интернете. Для устаревшего устройства это означает, что безопасного периода между раскрытием проблемы и эксплуатацией может вообще не быть.
Эту картину подтверждают данные Google Mandiant из отчёта M-Trends, опубликованного в марте 2026 года. Среднее время до эксплуатации уязвимостей оценено в минус семь дней: в среднем атаки начинаются ещё до появления исправления. Для сравнения, в 2018 году показатель составлял 63 дня, а в 2024-м — минус один день. Это не означает, что злоумышленники умеют предсказывать CVE, но хорошо показывает скорость, с которой они находят неизвестные либо уже известные, но не устранённые слабые места.
Cisco Talos в обзоре за 2025 год также зафиксировал, что 23% обнаруженных за год CVE напрямую затрагивали сетевые устройства: VPN-шлюзы, межсетевые экраны нового поколения, балансировщики, маршрутизаторы и другую инфраструктуру. Логика атакующих проста: такие системы находятся на виду, их обновляют не так быстро, как рабочие станции, а компрометация даёт прямой рычаг воздействия на корпоративную сеть. Эта тенденция совпадает и с практикой каталога CISA KEV, где регулярно появляются эксплуатируемые уязвимости периметровых устройств.
Для ИТ-директора задача не сводится к покупке нового железа. Сначала нужно составить инвентарь всех Gen 6 в продакшене, включая забытые устройства в филиалах, резервных площадках и виртуальные экземпляры. Затем стоит разделить их по риску: в первую очередь — интернет-доступные устройства, шлюзы с SSL VPN и системы, через которые администраторы входят в инфраструктуру. Именно там неподдерживаемая платформа быстрее всего становится входной дверью для инцидента.
Что делать до замены оборудования
Если миграция на Gen 8 не укладывается в несколько дней, SonicWall советует временно уменьшить поверхность атаки. Следует отключить управление через WAN для HTTPS, SSH и SNMP, выключить SSL VPN либо ограничить его известными исходными адресами, включить многофакторную аутентификацию для всех оставшихся учётных записей удалённого доступа и администрирования, а локальные пароли сбросить. Неиспользуемые сервисы и интерфейсы тоже лучше отключить: старый принцип минимальных привилегий на сетевом периметре работает без скидки на возраст оборудования.
Отдельное внимание — журналам. Необычные входы, изменение конфигурации, новые правила доступа и нетипичный сетевой трафик на таких устройствах нужно проверять как потенциальный инцидент, а не как шум мониторинга. Полезно также убедиться, что логи отправляются во внешнюю систему: при компрометации шлюза полагаться только на его локальные записи рискованно.
Для разработчиков и владельцев продуктов эта история — напоминание, что политика жизненного цикла инфраструктуры влияет на безопасность не меньше, чем очередной аудит кода. Фаерволы SonicWall Gen 6 могут продолжать пропускать трафик и выглядеть исправными, но отсутствие будущих патчей меняет их статус: это уже не амортизированный актив, а технический долг с внешним атакующим интерфейсом. В ближайшие годы инвентаризация edge-устройств и плановая замена неподдерживаемых VPN-шлюзов, маршрутизаторов и межсетевых экранов всё чаще будут частью не закупочной процедуры, а базовой защиты бизнеса.