Американские ведомства предупредили об атаках на подключённые к интернету промышленные холодильники и системы мониторинга холодовой цепи. Взлом промышленных холодильников уже затрагивал магазины, склады, военные объекты и как минимум один банк крови; для IT-команд это ещё одно напоминание, что IoT-инцидент способен превратить уязвимый пароль в испорченный товар, остановку поставок и вполне физический риск.
Совместное предупреждение выпустили CISA, ФБР, а также министерства сельского хозяйства, здравоохранения и транспорта США, сообщает TechCrunch. По данным ведомств, атакующие ищут доступ к системам управления холодильным оборудованием в магазинах и на объектах хранения. В зоне риска оказались продовольствие, агросектор, логистика и доставка медицинских препаратов — отрасли, где температурный режим является не удобной настройкой, а частью безопасности и качества услуги.
Сценарий атаки не выглядит особенно экзотическим. Получив удалённый доступ, злоумышленник может изменить заданную температуру, запустить постоянный нагрев или циклы разморозки. Последствия — от порчи замороженных продуктов и утраты складских запасов до сокращения срока службы оборудования и опасности пожара. Обычный ИБ-инцидент здесь быстро становится задачей для эксплуатации, закупок, юристов, страховой и операционного директора: нужно выяснить, какие партии пострадали, можно ли их использовать, кому сообщать и как продолжать поставки.
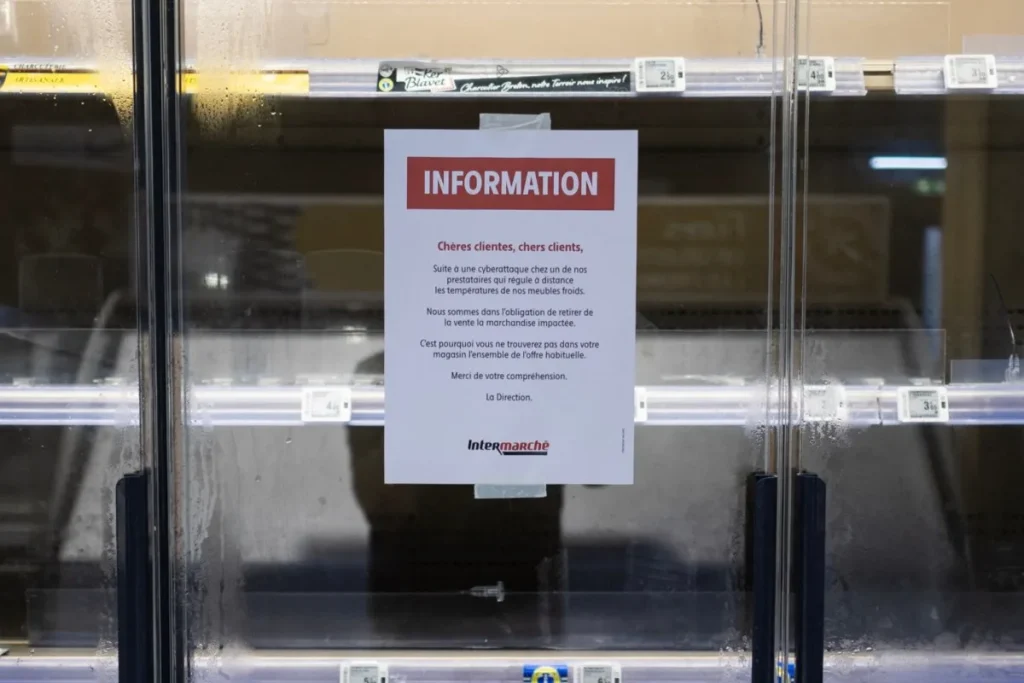
Поводом для федерального предупреждения стали несколько волн атак в Великобритании и Европе в последние недели. В ходе двух отдельных кампаний злоумышленники повышали температуру морозильных и холодильных установок как минимум в дюжине стран. Это приводило к размораживанию продуктов и уничтожению запасов. Среди затронутых систем были удалённо управляемые установки датской Danfoss; для части этого оборудования производитель уже прекратил выпуск обновлений безопасности. В данном случае жизненный цикл железа оказался длиннее жизненного цикла защиты — привычная для промышленной автоматизации, но оттого не менее неприятная история.
Отдельно сообщалось об атаке на французский банк крови. Хакеры пытались повысить температуру в холодильных камерах с донорской кровью, однако вмешательство удалось остановить до компрометации запасов. Министерство обороны США, по информации Reuters, расследует серию атак на морозильное оборудование военных. Американские власти пока не назвали конкретную группу или государство, стоящее за операциями. Исследователи в широком смысле связывают кампанию с Ираном, а чиновники США, по сообщениям СМИ, также считают эту версию вероятной, но публичной атрибуции нет.
Для российских компаний сюжет важен не американской географией, а архитектурой риска. Удалённое управление часто появляется в оборудовании как полезная функция: сервисный подрядчик видит телеметрию, инженер меняет уставки, сеть объектов контролируется из одного диспетчерского центра. Затем к этой цепочке добавляются VPN без многофакторной аутентификации, стандартные учётные записи, старый веб-интерфейс контроллера или устройство, которое давно снято с поддержки. Взлом промышленных холодильников в такой схеме не требует проникать в корпоративную ERP: иногда достаточно оказаться на панели, которую когда-то открыли в интернет ради удобства обслуживания.
Рекомендации CISA и партнёров довольно приземлённые: убрать системы удалённого контроля из прямого доступа к интернету, сменить и усилить пароли, установить доступные обновления и вывести из эксплуатации оборудование без поддержки производителя. Для разработчиков и интеграторов это означает, что безопасность нельзя оставлять опцией в документации к контроллеру. Нужны инвентаризация подключённых устройств, сегментация OT-сети, ограниченный доступ подрядчиков, журналирование изменений уставок и тревоги не только по температуре, но и по самому факту её удалённой смены. Полезна и проверка аварийного режима: что произойдёт, если связь с облаком или диспетчерским сервером пропадёт в разгар атаки.
Исполняющий обязанности руководителя CISA по кибербезопасности Крис Бутера сформулировал позицию ведомства без лишней дипломатии: любая организация, зависящая от холодильного оборудования и систем мониторинга, должна считать себя потенциальной целью. Следующий важный вопрос для бизнеса — не только закрыты ли уязвимые интерфейсы сейчас, но и кто отвечает за их безопасность через три, пять или десять лет, когда поставщик перестанет выпускать патчи, а физическая установка всё ещё будет исправно работать.