Workbrew 2.0 добавил в единый инвентарь пакеты Homebrew и npm, расширения VS Code и приложения macOS — то самое ПО, которое разработчики обычно ставят быстрее, чем IT успевает открыть заявку. Для компаний с Mac-парком это попытка закрыть заметную дыру между управляемыми корпоративными приложениями и реальной средой разработки.
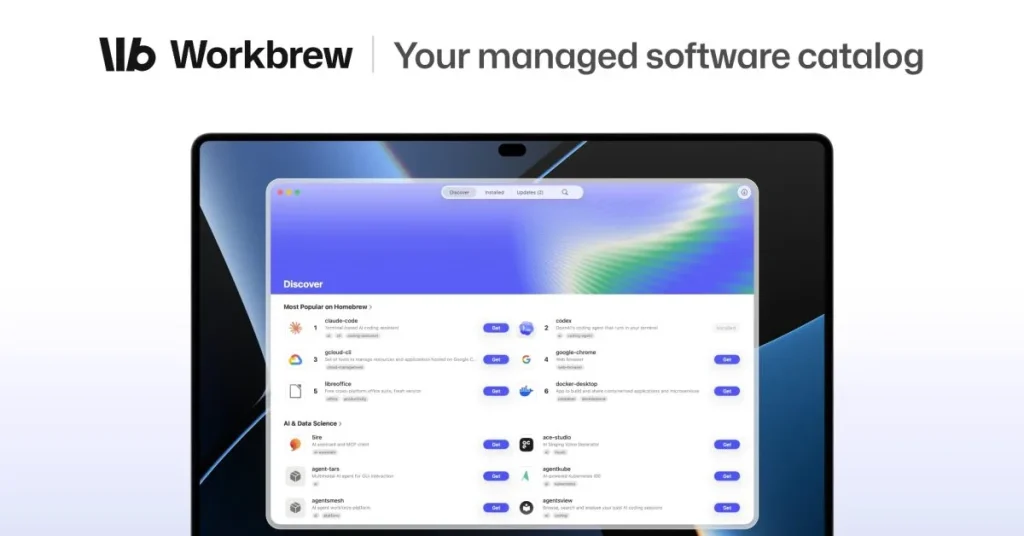
Новая версия сервиса вышла 21 ноября; об этом сообщает 9to5Mac. Workbrew начинался как слой управления Homebrew: агент фиксировал установленные пакеты, отмечал известные уязвимости и позволял централизованно обновлять их на устройствах сотрудников. Теперь продукт смотрит шире: в одной консоли появляются зависимости из npm, плагины редактора VS Code и обычные приложения macOS.
Инвентаризация заканчивается там, где начинается Terminal
Классическая MDM-система хорошо знает, какие приложения развернула сама: пакеты из Apple Business Manager, корпоративные установщики, профили конфигурации. Но она редко видит, что инженер поставил через Homebrew, какую библиотеку подтянул npm во вторник или какое расширение добавил в VS Code. Между тем только каталог Homebrew насчитывает более 16 тысяч пакетов, а npm и экосистема расширений IDE делают список неподконтрольного ПО практически бесконечным.
Раньше это казалось внутренней особенностью разработки: инженеры отвечают за свои тулчейны, а безопасность проверяет итоговый продукт. Но с распространением AI-инструментов граница стала размываться. Аналитики, маркетологи и специалисты по операциям всё чаще пишут скрипты, собирают автоматизации и запускают локальные утилиты. В результате пакеты и расширения устанавливают уже не только люди, привычные к зависимостям, lock-файлам и предупреждениям менеджера пакетов.
Workbrew 2.0 не заменяет MDM и не обещает управлять всем Mac. Его роль уже: MDM развертывает агент, а Workbrew показывает и обслуживает софт, который появился вне стандартного корпоративного каталога. Такой подход полезен там, где запретить Terminal невозможно или бессмысленно. Вместо попытки превратить каждый brew install в нарушение политики IT получает данные о том, что именно установлено, и возможность провести обновление по всему парку.
Каталог для сотрудников без похода в Terminal
В релиз также вошло нативное приложение Workbrew для macOS, созданное на базе команды Updatest, которую компания приобрела вместе с выпуском версии 2.0. Для пользователя оно работает как корпоративный каталог: можно найти одобренный софт, установить его и обновить без командной строки. Если нужной программы в списке нет, сотрудник отправляет запрос, а IT-команда принимает решение в Workbrew Console и может указать причину отказа.
Updatest при этом остаётся отдельным продуктом для частных пользователей и семей. Его корпоративная часть стала приложением Workbrew и, по заявлению компании, доступна на всех тарифах, включая бесплатный Team без лимитов на число устройств и пользователей. Workbrew также сообщает, что с момента запуска устранил для клиентов более 10 млн уязвимостей и получил сертификацию ISO 27001. Эти показатели говорят не о масштабе установленной базы, а о числе выполненных исправлений, поэтому напрямую сравнивать их с количеством защищённых устройств было бы некорректно.
Практическая ценность продукта зависит от состава компании. Организации, где сотрудники работают только с заранее развернутыми офисными приложениями, вряд ли заметят проблему. Зато для продуктовых команд, аутсорсеров, стартапов и компаний с внутренними платформенными группами инвентаризация разработки давно перестала быть роскошью. Один забытый пакет может принести известную уязвимость, расширение IDE — получить доступ к коду, а локальная AI-утилита — утащить токен доступа или рабочие данные в непредусмотренный внешний сервис.
При этом прозрачность не должна превращаться в бюрократию. Если согласование каждого CLI-инструмента занимает неделю, инженеры всё равно найдут обходной путь — только IT потеряет видимость окончательно. Каталог одобренного ПО и понятный процесс запросов выглядят более реалистичным компромиссом: компания задаёт правила, а команда не тратит рабочий день на объяснение, зачем ей очередной линтер или клиент к базе данных.
Для российских IT-команд, использующих macOS в разработке, идея Workbrew 2.0 актуальна независимо от конкретного вендора: MDM-инвентарь почти всегда неполон, если в компании разрешены Homebrew, npm и расширения IDE. Следующим вопросом станет не только список пакетов, но и политика: какие зависимости допустимы, кто отвечает за их обновление и как быстро безопасный инструмент попадает в корпоративный каталог. Подробности релиза доступны у .