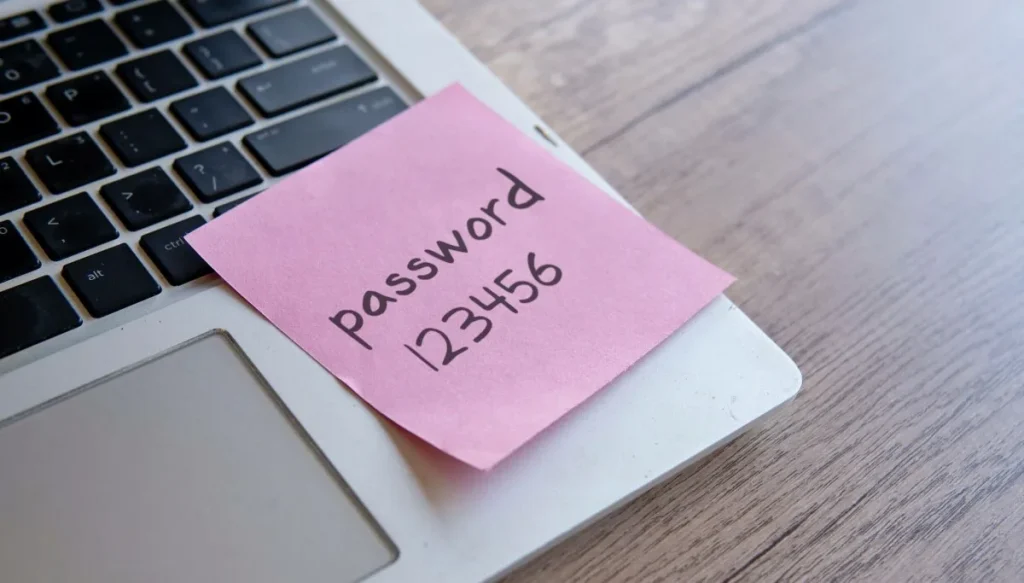
Пароль «123456» семь раз за последние восемь лет становился самым распространённым в мире. Для компаний это не курьёз из ежегодного списка плохих привычек, а прямой показатель того, почему безопасность паролей нельзя оставлять на усмотрение сотрудников: один предсказуемый пароль легко превращает утечку на стороннем сервисе в доступ к корпоративным системам.
Восьмой ежегодный рейтинг NordPass, составленный на основе данных об утечках, снова поставил «123456» на первое место, сообщает The Register. Если он и не занимал первую строчку, то всё равно оставался среди лидеров: тройка «123456», «admin» и «12345678» не меняется все восемь лет наблюдений.
Перестановки в верхней части списка выглядят почти издевательством над всеми памятками ИБ. В десятку вошёл короткий «1234», а слово «password» лишь немного опустилось — с шестой на седьмую позицию. Иными словами, пользователи не изобрели новый способ рисковать учётными записями: они продолжают выбирать последовательности цифр, служебные слова и очевидные шаблоны, которые первыми попадают в словари для подбора.
Важно, что речь не только о людях, которые регистрируются на случайных сайтах. Похожие привычки проникают в рабочую среду через тестовые аккаунты, временные доступы, личные кабинеты подрядчиков и сервисы, где пароль создали «на пять минут», а удалить забыли. Запись вида admin/admin не обязана вести прямо в продакшен, чтобы создать проблему: достаточно, чтобы она открывала путь к данным, внутренней почте или следующему уровню доступа.
NordPass связывает ситуацию с ростом числа утечек и развитием инструментов на базе ИИ. Суть риска здесь вполне приземлённая: если пароль уже оказался в утечке, его нередко пробуют на других сайтах. А утёкший хеш не стоит воспринимать как безопасную абстракцию — слабые и распространённые пароли могут быть восстановлены значительно быстрее, чем рассчитывает владелец аккаунта. Повторное использование одного пароля делает компрометацию не единичным инцидентом, а цепной реакцией.
Для разработчиков и администраторов вывод не сводится к требованию «придумайте пароль посложнее». Сложность, которую человек может запомнить, часто заканчивается словом, названием игры и парой цифр. Гораздо надёжнее убрать пароль из критического сценария там, где это возможно: использовать passkeys, биометрическую аутентификацию и многофакторную защиту. MFA не отменяет фишинг и ошибки в настройках, но заметно снижает ценность украденного пароля для атакующего.
Там, где пароли пока неизбежны, нужны технические барьеры, а не надежда на сознательность. Минимальный набор для бизнеса — запрет распространённых и скомпрометированных комбинаций, уникальные пароли для каждой системы, менеджер паролей, MFA для привилегированных учётных записей и аудит старых тестовых доступов. Отдельно стоит проверить, не разрешает ли корпоративная политика простые варианты вроде «Company2026!» или последовательности клавиш: формально они могут соответствовать правилам длины и символов, но практически остаются предсказуемыми.
Поп-культура тоже не спасает. NordPass отмечает, что названия игр, фандомов и актуальных мемов быстро оказываются в словарях атакующих именно потому, что их легко угадать по времени и интересам аудитории. Вчерашний «minecraft» и сегодняшний мемный пароль отличаются культурным контекстом, но одинаково плохо работают как секрет.
Парадокс в том, что индустрия годами объясняет основы, а «123456» всё ещё выигрывает соревнование, в котором побеждать никто не хочет. Поэтому безопасность паролей всё меньше похожа на задачу по обучению пользователей и всё больше — на задачу проектирования: хороший сервис не должен позволять одному короткому числовому шаблону стать ключом от бизнеса. Полный материал и данные рейтинга доступны у .