Четырёхзначный PIN Windows Hello на ноутбуке с AMD исследователи подобрали за 57 минут: понадобилось 236 попыток. Причина — сброс TPM-блокировки через состояние, сохранённое во флеш-памяти материнской платы. Для компаний, использующих короткие PIN как последний барьер к корпоративному ноутбуку и ключам BitLocker, это неприятное напоминание: физический доступ к устройству иногда ценнее фишинговой рассылки.
Об атаке сообщают The Hacker News и исследователи Технического университета Берлина. Их работа затрагивает ПК с firmware TPM — реализацией TPM внутри процессора, а не отдельным аппаратным чипом. В такой схеме счётчик неверных вводов PIN хранится в зашифрованном виде на основной флеш-микросхеме платы. Если атакующий способен вернуть более раннее состояние этой памяти, он получает новую порцию попыток вместо ожидания штатной блокировки.
В нормальном сценарии TPM после серии неверных PIN замедляет подбор: Microsoft указывает порог в 32 ошибки и постепенно списывает одну неудачную попытку каждые десять минут. По расчётам авторов исследования, полный перебор четырёх цифр для Hello при такой защите может занять до 69 дней. При успешной атаке — до 40 часов. Для стандартного шестизначного PIN BitLocker оценка падает примерно с 19 лет до 20 дней.
Флеш-память вместо отмычки
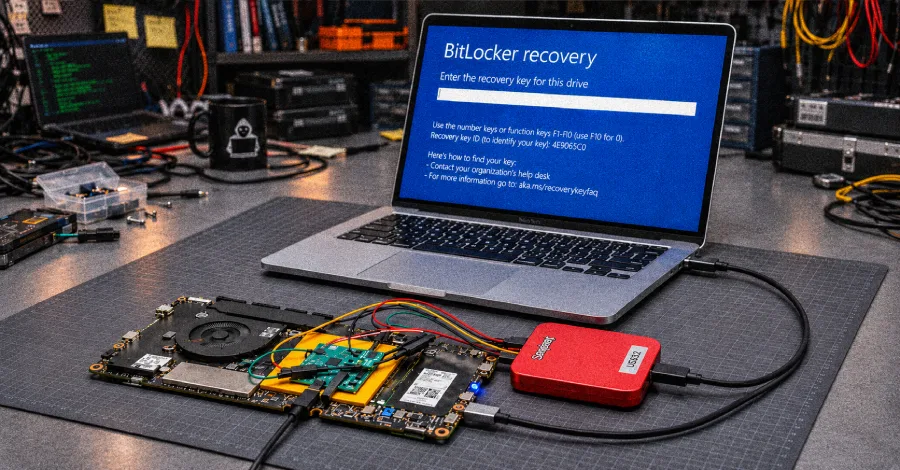
Исследователи проверили два пути атаки. На заблокированном HP OmniBook 3 с Ryzen AI 5 330 они перебирали PIN, начиная с 1000, и нашли заданное ими значение 1235 после 236 вариантов. Windows по-прежнему требовала перезагрузку после каждых пяти ошибок, однако дополнительной задержки со стороны TPM не возникало. В лаборатории флеш-чип сняли с платы и подключили собственную промежуточную плату, которая управляла сохранённым состоянием.
На Framework Laptop 13 с Intel Core Ultra 5 125H и микросхемой Winbond экспериментаторы подобрали BitLocker PIN 123457 за 6 минут 55 секунд — также после 236 попыток. Сам процессор Intel в этом случае не назван уязвимым: слабое звено оказалось в флеш-чипе Winbond. Краткий сбой питания, voltage glitch, позволил извлечь ключ, которым микросхема подписывает значения защищённого счётчика RPMC. С таким ключом можно подделывать его показания и возвращать TPM к старому числу ошибок.
RPMC, или replay-protected monotonic counter, должен мешать именно такой подмене: его значение может только увеличиваться. Но на AMD-платформах с поддержкой RPMC исследователи обнаружили ошибку в прошивке процессора: она не убеждается, что счётчик действительно вырос. Установленная между процессором и флеш-памятью плата может заблокировать обновление, сообщить об успехе — и затем позволить вернуть прежнее состояние. На двух протестированных AMD-десктопах без RPMC обычной перезаписи флеш-памяти программатором уже хватило для сброса счётчика.
Это не атака на удалённого сотрудника через браузер и не массовый способ войти в чужой ПК за обедом. Нужны физический доступ, вскрытие корпуса, работа с флеш-чипом и специализированное оборудование. Авторы прямо предупреждают, что их метод не является plug-and-play: в опытах использовались собственные платы, прошивки, сценарии автоматизации, KVM-переключатель и даже изменённые настройки прошивки для снижения скорости обмена с флеш-памятью. Но для целевых атак на руководителей, разработчиков с доступом к production и администраторов такая планка не выглядит фантастической.
Кому обновляться и что менять в политиках
AMD зарегистрировала проблему как CVE-2026-43613 с оценкой CVSS 5,1. Компания признала дефект прошивки и планирует выпуск исправлений для большинства затронутых Ryzen, Ryzen AI, Threadripper, Athlon и EPYC в период с ноября 2026-го по февраль 2027 года. Это сроки выпуска прошивки AMD, а не готовых обновлений BIOS для конкретных ноутбуков: их доставка зависит от производителей устройств. В бюллетене не сказано, защитит ли исправление от отката к старой уязвимой версии прошивки — а без этого защита останется неполной.
Intel заявила, что исследование не показало уязвимость в её компонентах, что соответствует тесту на Framework: там атака опиралась на поведение Winbond. Проблема для рынка шире привычного спора о производителях CPU: если платформа доверяет внешней флеш-памяти и её счётчикам, стойкость всей цепочки определяется реализацией этой микросхемы и проверками в прошивке. Winbond, по данным исследователей, изучает сообщение о glitch-атаке, но сроки исправления или новая ревизия чипов не названы.
Microsoft получила сообщение о Windows Hello в апреле. По словам авторов работы, компания оценила его как проблему умеренной серьёзности и намерена повысить рекомендованный минимум PIN для Hello до шести цифр. В одной из тестовых сборок Windows 11 для личных учётных записей уже появился минимум в шесть цифр с возможностью оставить четыре. Для BitLocker это особенно важно: его стартовый экран не вводит собственного лимита попыток, поэтому каждая успешная перезагрузка после сброса TPM-блокировки даёт атакующему новый набор попыток.
Практический минимум для ИБ-команд — проверить политики PIN и отказаться от четырёхзначных кодов для Windows Hello и коротких цифровых PIN перед BitLocker. Исследователи рекомендуют добавить хотя бы две цифры: пространство перебора вырастает в сто раз. На AMD наличие и активность RPMC можно попытаться проверить из Linux командой grep . /sys/bus/pci/drivers/ccp/*/rpmc_*; отсутствие файлов ещё не доказывает отсутствие RPMC. Для Intel готового программного теста авторы не называют: придётся вскрывать устройство и искать чип Winbond с маркировкой 25R или 74M.
Главный вопрос теперь не в том, можно ли технически выполнить сброс TPM-блокировки, а в том, насколько быстро OEM-производители разнесут обновления BIOS и станут ли организации проверять их установку. Исследователи опубликовали описание атаки, схемы платы, прошивку и сценарии, поэтому рассчитывать на то, что метод останется лабораторной экзотикой, уже не приходится. Подробности экспериментов доступны в материале .