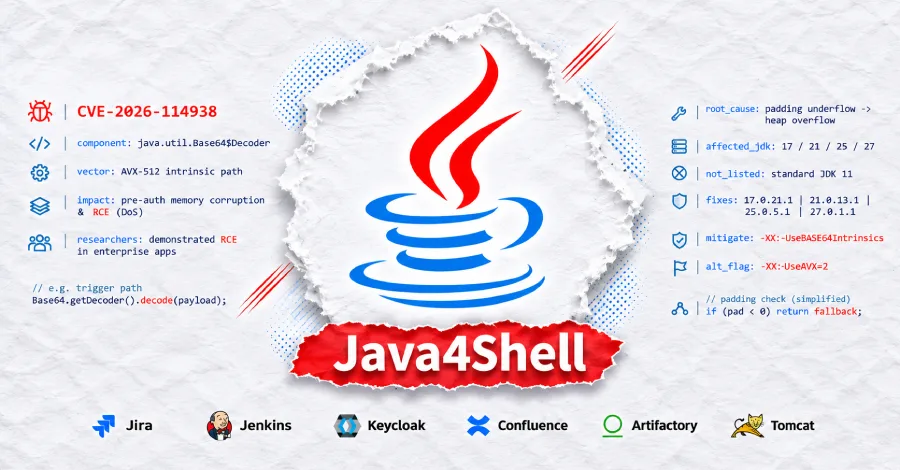
Уязвимость Java4Shell с идентификатором CVE-2026-114938 позволяет выполнить код на сервере ещё до входа в систему: под ударом оказались Jira, Jenkins, Keycloak и другие популярные Java-продукты. Риск касается не каждой JVM и не каждого процессора, но для российских команд, которые держат CI/CD, IAM и корпоративные порталы на Java, это повод срочно сверить версии рантайма и железо.
Проблему обнаружила исследовательская компания Calif; о публикации исправлений 18 ноября сообщает The Hacker News. Ошибка присутствует в Java 17.0.6 и более новых версиях ветки Java 17, а также в Java 21, 25 и 27. Обычные Java 8 и Java 11 не затронуты, однако исключение есть: уязвим Java SE 8 Performance Pack 8u511b33-perf.
Корень проблемы — оптимизированный декодер Base64 в JVM. Он включается после JIT-компиляции «горячего» кода, но лишь на x86-64-серверах с набором инструкций AVX-512 VBMI. Специально сформированная Base64-строка с лишним символом = заставляет декодер записать на 62 или 63 байта дальше границы выделенного буфера. Проверка некорректной строки срабатывает уже после этой записи — неприятный порядок операций для компонента, который регулярно разбирает заголовки авторизации, SAML-артефакты и CSRF-токены.
Избыточные байты не выбирает атакующий: фиксировано только место, куда они попадут. Поэтому первые разборы исходного кода указывали прежде всего на аварийное завершение JVM. Исследователи Calif утверждают, что научились обходить это ограничение: они добиваются расширения соседнего массива в памяти, затем используют один объект для произвольной записи, другой — для чтения данных. Этот этап они назвали JavaBleed. После него, по их оценке, можно добраться до механизмов Java, исполняющих код.
Где возможна атака без учётной записи
Calif заявляет, что при настройках по умолчанию атаку без авторизации удалось провести против Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins и PingFederate. Для Apache Kafka Broker, Apache Solr, Elasticsearch, Gerrit и Spinnaker исследователям потребовалась учётная запись. Это не означает, что список исчерпывающий: уязвимый компонент расположен в JVM, а не в конкретном продукте. Достаточно, чтобы приложение перед проверкой сессии передало контролируемые данные в стандартный Base64-декодер.
Готового универсального эксплойта нет. Для каждого приложения приходится подбирать раскладку объектов в памяти и тайминги, а часть сценариев чувствительна к задержкам сети. Прокси, который буферизует полный HTTP-запрос, например nginx в стандартной конфигурации, может сорвать отдельные варианты атаки, но не все. Неудачная попытка нередко валит процесс Java, после чего атакующий способен повторить её. Рассматривать прокси как исправление здесь — примерно как считать ремень безопасности заменой тормозам.
Независимые проверки пока подтверждают наиболее доступную часть атаки. Upwind зафиксировала повреждение памяти на AWS-сервере с Intel Ice Lake: оно затронуло следующий объект в памяти и в итоге привело к падению JVM. Группа Adversary Pursuit компании Blackpoint Cyber смогла обрушить тестовое Spring Boot-приложение примерно 28 300 некорректными запросами авторизации за 20 секунд, не выполняя вход. В локальном тесте исследователи также 30 раз из 30 прочитали секрет, лежавший рядом с переполнением, через технику JavaBleed. Удалённое выполнение кода они не воспроизвели.
Оценки серьёзности различаются. Calif присвоила CVE-2026-114938 9,2 балла по CVSS 4.0; Oracle — 8,1 по CVSS 3.1, указав высокую сложность эксплуатации при отсутствии необходимости в аутентификации. Red Hat предварительно оценивает проблему в 9,8 балла, Amazon — в 8,8. Канадский Центр кибербезопасности также характеризует риск как удалённо эксплуатируемый без входа в систему. На момент публикации уязвимость не находилась в каталоге CISA KEV, то есть подтверждённых массовых атак государственное ведомство США не фиксировало.
Что проверить инфраструктурным командам
В первую очередь стоит инвентаризировать версии JVM на серверах, в образах контейнеров и в продуктах со встроенным рантаймом. Особое внимание — Intel Xeon Ice Lake, Sapphire Rapids, Emerald Rapids и Granite Rapids, а также AMD Zen 4 и новее: эти процессоры поддерживают нужный набор инструкций. ARM64-системы уязвимый путь не запускают. На Linux наличие необходимых флагов можно проверить командой grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'; должны присутствовать все четыре.
Oracle выпустила исправленные сборки 17.0.21.1, 21.0.13.1, 25.0.5.1 и 27.0.1.1. Amazon Corretto обновила ветки 17, 21, 25 и 27; Azul — Zulu для тех же версий. Для GraalVM доступны ноябрьские защищённые релизы 17.0.21.1, 21.0.13.1 и Enterprise Edition 21.3.20.1. На момент публикации Red Hat ещё готовила обновления для RHEL 8, 9 и 10 и своих сборок OpenJDK. Eclipse Temurin, Microsoft Build of OpenJDK и BellSoft Liberica также не публиковали исправленные сборки.
После обновления недостаточно заменить пакет на диске: Java-сервисы нужно перезапустить, а контейнеры — пересобрать и заново развернуть. Командам стоит отдельно запросить обновления у вендоров продуктов, которые поставляются со встроенной JVM. Уязвимость Java4Shell показывает старую, но всё ещё недооценённую зависимость: один патч в виртуальной машине может оказаться важнее десятка обновлений прикладного кода. Главный вопрос ближайших дней — сколько корпоративных сервисов успеют обновить до появления стабильных эксплуатационных цепочек; технические детали исследования собраны в материале .