Группа Bronze Sandcastle, предположительно связанная с Китаем, с августа 2025-го по август 2026 года атаковала организации как минимум в пяти странах Азии и Африки. Её рабочий приём — заставить легитимный Sandboxie загрузить вредоносную DLL: для российских ИБ-команд это ещё одно напоминание, что подпись известного EXE сама по себе не делает запуск безопасным.
О новой группе сообщает The Hacker News со ссылкой на исследование Sophos. Среди зафиксированных жертв — организации на Филиппинах, Тайване, в Афганистане и Намибии; исследователи также допускают компрометацию целей в Южной Корее. Активность операторов в основном укладывается в часовой пояс UTC+8, а сама кампания наблюдается с середины 2025 года.
В основе атак лежит DLL sideloading — подмена динамической библиотеки при запуске легитимной программы Windows. Если приложение ищет нужную DLL по относительному пути, злоумышленник может положить рядом файл с тем же именем. Windows загрузит его раньше штатной библиотеки, и вредоносный код выполнится от имени доверенного приложения. Это удобно обходом репутационных фильтров: процесс выглядит как знакомая, нередко подписанная программа, а не как явно подозрительный загрузчик.
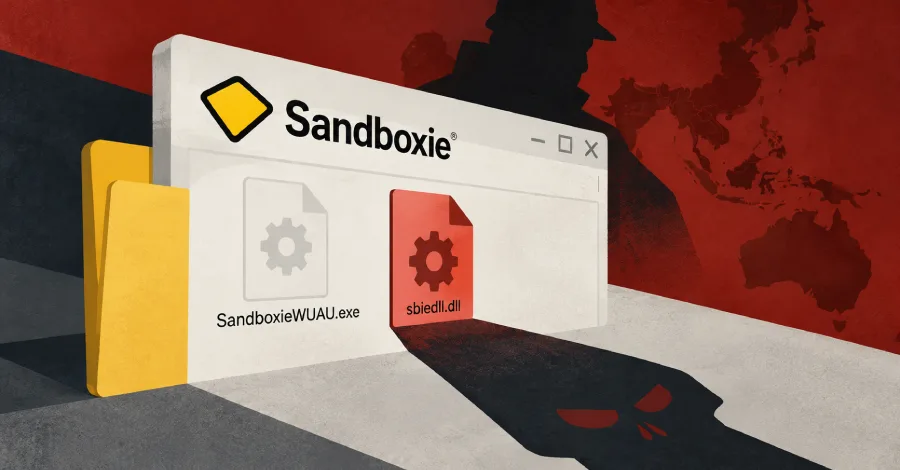
Самый характерный след Bronze Sandcastle — связка SandboxieWUAU.exe и поддельного sbiedll.dll. Sandboxie — легитимный инструмент изоляции приложений, но в этой схеме его исполняемый файл становится транспортом для чужого кода. Исследователи видели и другие варианты: javaw.exe с jli.dll, Krita.exe с Krita.dll, NvdaHelper.exe с NvdaHelperRemote.dll, а также утилиты Sysinternals Vmmap.exe и bginfo64.exe. В ход шли даже компоненты LINE и Java Chromium Embedded Framework.
Подобный набор говорит не столько о любви атакующих к конкретному ПО, сколько о прагматике. У операторов есть несколько готовых комбинаций, а выбор зависит от того, какое приложение проще спрятать в конкретной инфраструктуре. Легитимные EXE могут переименовывать, чтобы они меньше выделялись среди рабочих файлов. После запуска вредоносная DLL читает зашифрованный payload из config.ini и разворачивает его в памяти, почти не оставляя дополнительных исполняемых файлов на диске.
Полезная нагрузка Bronze Sandcastle умеет собирать сведения о системе, локальной сети и учётных записях, получать список процессов, записывать нажатия клавиш и делать скриншоты. Sophos обнаружила две версии бэкдора — 1.1.5 и 1.1.7. Для связи с операторами использовались file.io, gofile.io, ably.net и ably.io; более ранний вариант также обращался к доменам, стилизованным под Cathay Pacific и DP World. Версия 1.1.7 скачивала зашифрованные конфигурации через API GitHub-репозитория, который к моменту публикации уже был недоступен.
Для защитников ключевая проблема здесь — ставка на шифрование и исполнение в памяти. Антивирус, который в первую очередь ищет известный бинарник на диске, может увидеть легитимный Sandboxie или Java и пропустить происходящее рядом. Более полезны поведенческие правила: запуск редкого или неожиданного EXE из пользовательских каталогов, загрузка DLL из той же директории, чтение локального config.ini с последующим выделением исполняемой памяти и сетевой активностью. Отдельно стоит проверить, не запускаются ли такие пары через автозагрузку, планировщик задач или сервисы: DLL sideloading становится особенно неприятным, когда его используют для закрепления после перезагрузки.
Техника не нова: в июле 2024 года APT41 применяла другой подписанный компонент Sandboxie для загрузки вредоносной sbiedll.dll и развёртывания бэкдора MoonWalk. Но Bronze Sandcastle показывает, что старый приём по-прежнему хорошо масштабируется, когда его оборачивают в разные легитимные приложения и выносят логику в зашифрованные конфиги. В ближайших кампаниях детектировать придётся не «плохой файл», а цепочку действий вокруг доверенного процесса; исходные индикаторы и детали исследования доступны в .