Chrome добавил отдельные предупреждения для страниц, которые ещё не признаны вредоносными, но уже похожи на фишинговые или мошеннические сайты. Для русскоязычных команд это не просто ещё один браузерный баннер: защита Chrome от мошенников пытается остановить пользователя в момент, когда он готов ввести корпоративный пароль, скачать «обновление» или выполнить команду из инструкции злоумышленника.
Google разворачивает новые меры защиты в Chrome для компьютеров и мобильных устройств, сообщает ZDNet. Браузер теперь различает два сценария: известную опасную страницу и ресурс, который выглядит подозрительно. В первом случае Chrome показывает жёсткое красное предупреждение и рекомендует немедленно уйти. Во втором предупреждение мягче: пользователь может вернуться в безопасную среду, изучить пояснение или продолжить работу с сайтом, если уверен в его легитимности.
Разница важна для самой логики защиты. Раньше браузеру было проще реагировать на уже подтверждённые вредоносные домены. Но новые кампании часто живут недолго: домен регистрируют под конкретную рассылку, запускают на несколько часов или дней, а затем бросают. Ожидание, пока сайт попадёт в классический список блокировки, оставляет мошенникам слишком удобное окно. Новый уровень предупреждений позволяет Chrome покрывать больше рискованных страниц, не выдавая каждую из них за доказанную атаку.
Для оценки Google сопоставляет страницу с известными обманными ресурсами. В расчёт идут содержимое сайта, заявленный бренд, предполагаемая цель страницы, репутация домена и другие сигналы. В этой схеме участвует Gemini: модель формирует оценку вероятности мошенничества. Пользователю при этом показывают не технический отчёт, а понятный выбор — покинуть страницу или сознательно принять риск. Такой подход выглядит разумнее тотальной блокировки: корпоративный тестовый стенд, новый домен подрядчика или внутренний портал могут иметь признаки, которые автоматике покажутся нетипичными.
Отдельно Google расширяет защиту от схем, в которых посетителю сообщают о якобы найденном вирусе. Обычно такая страница рисует тревожное окно, требует срочно установить «антивирус» либо предлагает позвонить в фальшивую поддержку и дать оператору удалённый доступ к компьютеру. В Chrome уже использовались возможности Gemini против подобных сценариев; теперь та же защита должна распознавать также поддельные обновления браузера и антивируса. Проверку выполняет серверная модель с более широкими возможностями анализа.
Это место неизбежно вызывает вопрос о приватности: для оценки подозрительной страницы браузер обращается к серверной части защиты. Google утверждает, что передаёт минимально необходимый объём данных и только когда сайт уже набрал высокий уровень подозрительных сигналов. По заявлению компании, содержимое страниц, отправленное с устройства, не сохраняется, не запоминается и не используется для обучения модели. Для IT-директоров это не отменяет необходимости сверять такие механизмы с внутренними требованиями к обработке данных, особенно в регулируемых компаниях, но описание границ передачи данных здесь принципиально.
Третье изменение нацелено на атаки ClickFix. Их механика неприятна именно своей бытовой убедительностью: сайт убеждает человека, что нужно исправить несуществующую проблему, и просит скопировать команду в буфер обмена, а затем вставить её в терминал или системное окно. Антивирусу трудно поймать такую цепочку, потому что команды запускает сам пользователь. Chrome теперь анализирует подозрительное копирование: после копирования, но до вставки, браузер очищает буфер от персональных данных, проверяет команду и показывает предупреждение, если активность выглядит опасной.
Для разработчиков и специалистов поддержки это повод обновить внутренние инструкции. Нельзя считать браузерную защиту заменой обучению: сотрудник всё ещё может подтвердить переход на сомнительный сайт или выполнить команду из сообщения в мессенджере. Зато защита Chrome от мошенников добавляет полезный барьер там, где традиционные фильтры почты и средства защиты конечных точек уже не срабатывают. Особенно заметен эффект в компаниях с большим числом не технических пользователей, которые ежедневно работают с облачными сервисами, вакансиями, счетами и документами от внешних контрагентов.
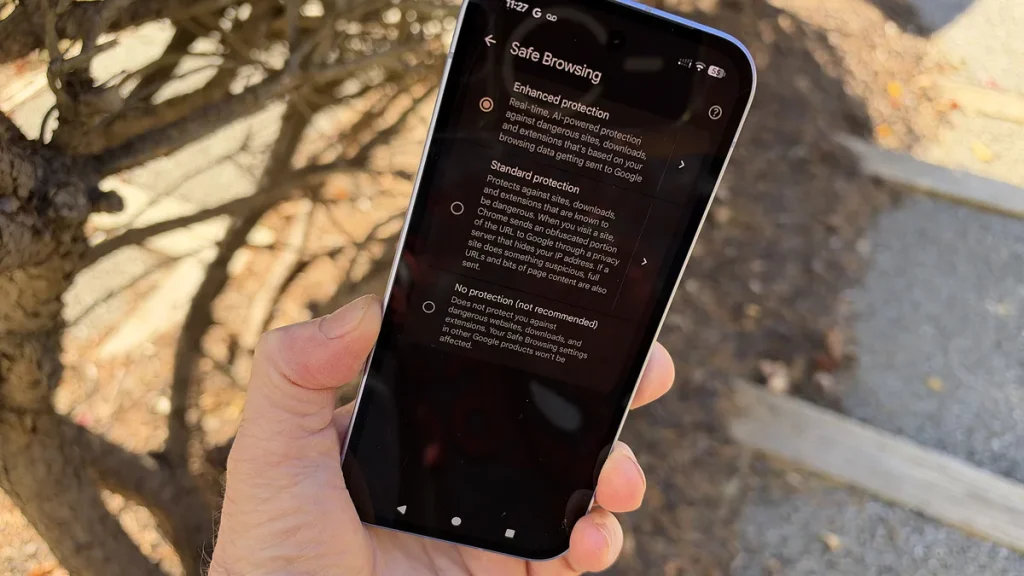
Новые механизмы доступны при включённом режиме усиленной защиты в настройках безопасного просмотра Chrome; Google также рекомендует активировать усиленную безопасную проверку для аккаунта. Защита Chrome от мошенников движется к модели, где браузер оценивает не только репутацию адреса, но и контекст страницы в реальном времени. Главный вопрос теперь не в том, найдёт ли автоматика больше подозрительных сайтов, а сможет ли она делать это без потока ложных тревог, из-за которого пользователи снова начнут машинально нажимать кнопку продолжения.