Google добавляет в Chrome защиту от ClickFix — схемы, в которой жертва сама копирует вредоносную команду в окно «Выполнить» Windows или Terminal на macOS. При включённой усиленной защите браузер будет анализировать подозрительный текст в буфере обмена и предупреждать пользователя до нажатия Enter. Для компаний это закрывает неприятный пробел: атака начинается не со скачивания файла, а с вполне добровольного запуска команды сотрудником.
О rollout 21 октября сообщает The Hacker News. ClickFix стал популярным приёмом социальной инженерии: пользователя заводят на скомпрометированный сайт или через вредоносную рекламу на фишинговую страницу. Там его встречает фальшивая проверка Cloudflare, имитация reCAPTCHA либо сообщение о несуществующей ошибке. «Проверка» просит скопировать код, открыть системное окно и вставить его. Внешне всё выглядит как знакомая процедура устранения проблемы, а не как классическая загрузка подозрительного файла.
После вставки команда обычно запускает многоэтапную цепочку заражения. Злоумышленники используют штатные утилиты ОС — например, PowerShell или cmd.exe, — чтобы получить следующий компонент атаки. Такой подход называют living off the land: вместо экзотического исполняемого файла применяется то, что уже есть на компьютере. Конечными нагрузками могут стать стилеры, похищающие учётные данные и данные браузера, или трояны удалённого доступа.
Именно перенос действия из браузера в терминал делает ClickFix особенно неудобным для привычных механизмов защиты. Репутационные проверки загрузок и блокировка опасных файлов мало помогают, если файла в браузере вообще не было. Пользователь вручную переносит инструкцию в системный инструмент и сам запускает её с доступными ему правами. В этом сценарии защита от ClickFix должна сработать в момент копирования, а не после появления вредоносного процесса.
По описанию Google, Chrome удалит из потенциально опасного содержимого буфера персональные данные и отправит команду в Safe Browsing на дополнительную проверку. Если сервис сочтёт её вредоносной, браузер покажет предупреждение. Важная оговорка: механизм предназначен для пользователей, включивших Enhanced Protection, то есть усиленную защиту Chrome. Это не автоматический запрет на любой текст в буфере и не замена политик безопасности на рабочих устройствах.
Для русскоязычных IT-команд нововведение полезно прежде всего как дополнительный слой защиты, а не как повод снять с повестки обучение сотрудников. Разработчик, саппорт-инженер или бухгалтер с правами в корпоративных сервисах может получить одинаково убедительную поддельную «проверку браузера». Внутренние инструкции стоит обновить прямо и без туманных формулировок: настоящая CAPTCHA не требует открывать PowerShell, окно «Выполнить» или Terminal; страница не должна просить вставить туда код; сомнительный инцидент нужно передавать в ИБ, а не пытаться «починить» по подсказке баннера.
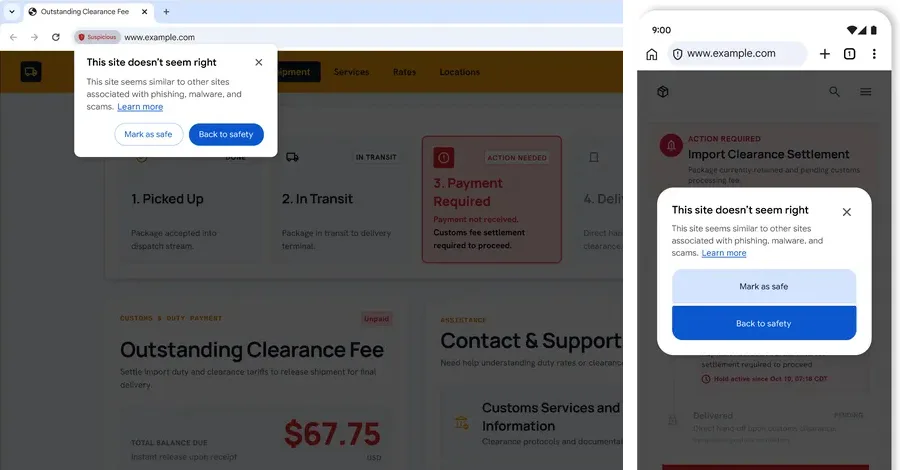
Google одновременно меняет классификацию предупреждений Safe Browsing. В ней появятся как минимум две категории: подозрительные сайты с характерными обманными паттернами и опасные сайты, уже известные как вредоносные и несущие высокий риск. Разделение выглядит практичным: первое предупреждение сигнализирует о признаках мошенничества, второе — о подтверждённой угрозе. Для пользователей это шанс увидеть причину осторожности раньше, чем фишинговый домен попадёт во все чёрные списки.
Ещё один слой построен на локальной языковой модели. Chrome анализирует признаки техподдержечных мошенничеств, фальшивых антивирусов и поддельных обновлений браузера: бренд, который изображает страница, её намерение и оценку вероятности обмана. Google утверждает, что текст страницы отправляется на сервер только при высоком уровне уверенности в признаках скама, а переданные данные обрабатываются временно — без журналирования, хранения и обучения моделей. Это важная деталь для ИБ и privacy-команд, которым мало обещания «ИИ всё проверит».
Параллельно Google запускает в США и Канаде верификацию рекламодателей финансовых услуг. До размещения отдельных финансовых объявлений рекламодатель должен подтвердить полномочия через регуляторов или признанные реестры; в США Google работает с реестром American Bankers Association, в Канаде — с Canadian Bankers Association. Программа уже действует в ряде других стран, включая Австралию, Бразилию, Индию, Индонезию, Малайзию, Новую Зеландию, Турцию и несколько европейских рынков. Это не относится напрямую к ClickFix, но адресует ту же проблему: злоумышленники всё чаще покупают доверие пользователя через визуально убедительные сайты и рекламу.
Новая защита от ClickFix не отменит необходимость ограничивать локальные права, контролировать запуск скриптов и отслеживать аномальную активность PowerShell. Зато браузер впервые пытается остановить атаку на стыке веб-страницы, буфера обмена и системного терминала. Вероятно, следующий раунд этой игры будет зависеть от того, смогут ли мошенники менять формулировки и команды быстрее, чем Safe Browsing обновляет сигналы риска.