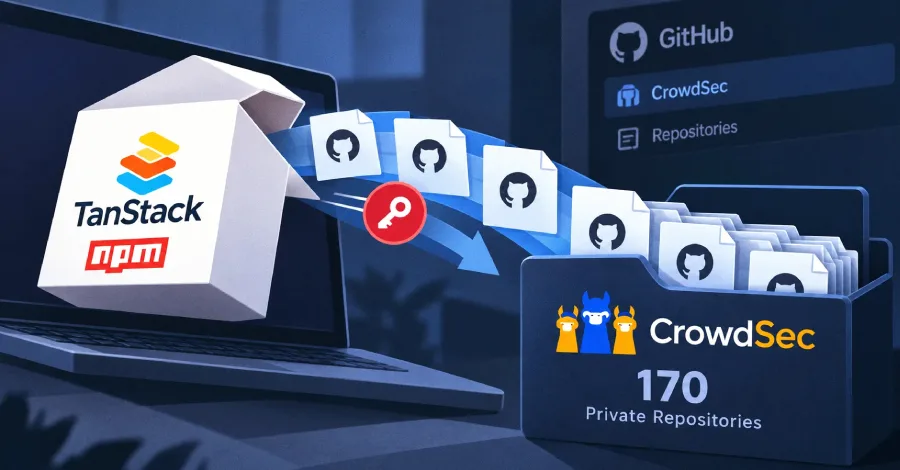
CrowdSec сообщил, что 170 его приватных репозиториев на GitHub были скопированы хакером через аккаунт уволенного сотрудника. Это произошло 22 мая, когда доступ к аккаунту ещё не был закрыт, что стало следствием атаки на npm-пакеты TanStack. Специалисты CrowdSec подтвердили факт компрометации и сообщили об утечке данных.
Контекст атаки на TanStack
На 11 мая 2026 года 84 вредоносных версии 42 npm-пакетов TanStack были опубликованы, в результате чего вирус повредил системы разработчиков, крадя их учетные данные. Этот инцидент зафиксирован под идентификатором уязвимости CVE-2026-45321. CrowdSec утверждает, что 22 мая хакер использовал OAuth-токен уволенного сотрудника для доступа к приватным репозиториям.
Компания реагировала, закрыв доступ к аккаунту только 25 мая, что подтверждает отсутствие аномальной активности в системах CrowdSec. Следует отметить, что другие компании, такие как Mistral AI и OpenAI, также пострадали от этой атаки.
Что содержалось в украденном коде
Среди утраченных данных — веб-консоль, скрипты для обработки данных, модели и алгоритм согласования IP-адресов для блокировки. Утечка также раскрыла параметры порогов, используемых для определения того, сколько срабатываний необходимо для блокировки конкретного IP-адреса, что ранее оставалось конфиденциальной информацией.
CrowdSec имеет около 150,000 пользователей, и на данный момент только один доступный токен был использован на SNS-сервисе AWS, который пробовали взломать 17 августа, однако дальнейших действий не последовало. Оставшиеся токены уже были заменены или не могли быть использованы через интернет.
Значение инцидента для бизнеса
Для разработчиков и компаний, использующих CrowdSec, этот инцидент является предупреждением о необходимости строгого контроля доступа и регулярных проверок безопасности. Следует быть внимательными к активным учетным записям, особенно в свете возможных компрометаций, вызванных сторонними атаками.
Анализ последствий продолжится, и CrowdSec, вероятно, введет дополнительные меры защиты и уведомит затронутых пользователей. Это станет важным уроком для всех в сфере кибербезопасности.