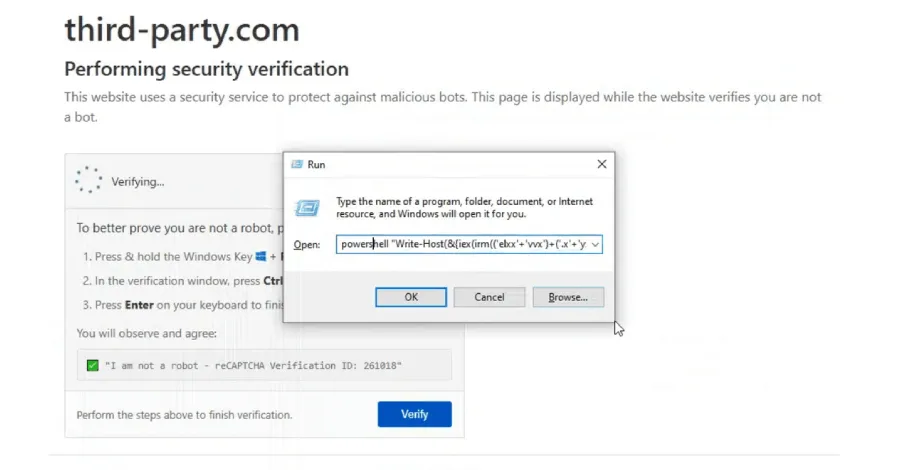
Домен third-party.com, использовавшийся в документации, теперь угрожает кибербезопасности, став источником вредоносного контента. Он задействован в более чем 1,700 репозиториях, что создает опасность для пользователей Windows и macOS.
История и предыстория угрозы
Текущая угроза возникла из-за того, что third-party.com не зарегистрирован организацией IANA, позволяя любому желающему его использовать. Основная цель использования этого домена заключалась в предоставлении безопасного места для примеров в документации. Однако сейчас он стал частью атак, направленных на кражу данных и внедрение вредоносного ПО.
Механизм атаки и распространение
Злоумышленники используют технологию ClickFix, чтобы побуждать пользователей копировать и запускать команды через терминал, подставляясь под ошибку браузера. Для пользователей Windows отображается специальная проверка от Cloudflare, которая подменяет буфер обмена, внедряя вредоносный код. Согласно данным Manifold Security, домен стал активным с июня 2026 года, и риск возрастает, так как он связан с документацией и кодом во множестве проектов.
Рекомендации для разработчиков
Разработчики должны проявлять повышенное внимание к использованию доменов, подобных third-party.com. Рекомендуется использовать только зарегистрированные домены, такие как example.com, и избегать доменов, похожих на реальные. Это необходимо для обеспечения кибербезопасности и защиты пользователей от атак.