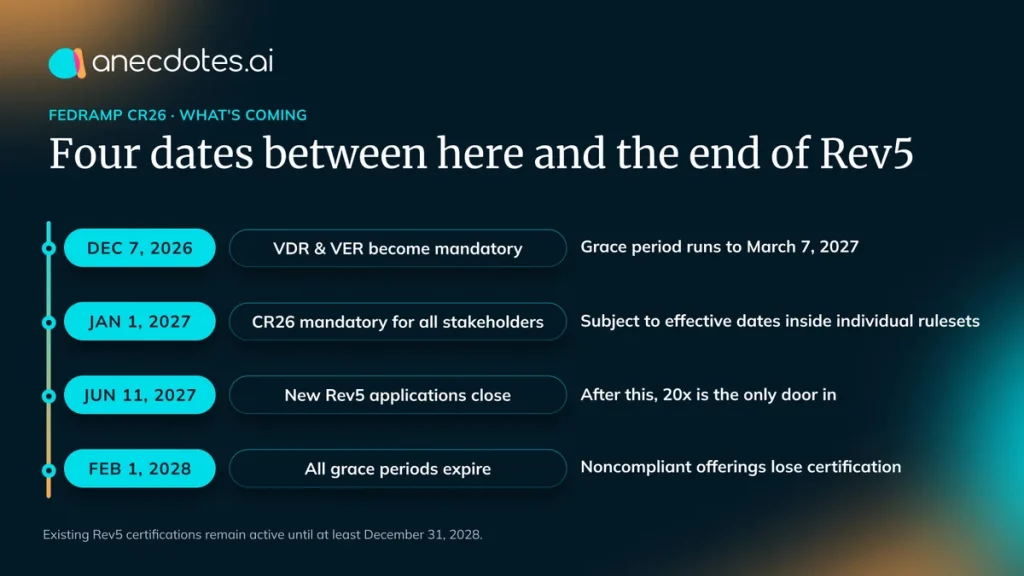
С 7 декабря 2026 года FedRAMP вводит новые правила для облачных сервисов, требуя более строгого подхода к обнаружению и устранению уязвимостей. Провайдеры теперь должны не только чаще проводить сканирование, но и выполнять требования по исправлению уязвимостей в сжатые сроки — до 12 часов для самых серьезных проблем.
Изменения в правилах FedRAMP
Согласно новым требованиям, частота сканирования зависит от класса сертификации. Например, для облачных сервисов класса D сканирование должно проводиться ежедневно, а для класса A — не реже чем раз в две недели. Важно отметить, что правила VDR и VER требуют от провайдеров не просто частого сканирования, а также доказательства своей безопасности в виде регулярных отчетов и верификаций.
Теперь провайдеры должны считать проблемы в процессах обнаружения уязвимостей также уязвимостями. Если ваш система обнаружения перестанет работать, это теперь рассматривается как нарушение, за которое нужно будет отвечать.
Почему это важно для индустрии
Ситуация в сфере безопасности усложняется: новые правила ставят провайдеров под жесткий контроль и подталкивают к быстрой реактивности. В случае обнаружения уязвимости с высокими рисками, на исправление будет дано всего лишь 12 часов. Это не просто срок — это вызов для систем управления безопасностью, которые должны быть на кончиках пальцев.
Данная реформа является частью более крупной инициативы FedRAMP, направленной на обновление и усиление стандартов безопасности для облачных технологий, что, безусловно, затронет всех участников рынка. К тому же, к 1 января 2027 года новые правила станут обязательными для всех облачных сервисов, что сделает эту реформу особенно критичной для компаний, работающих с данными.
Перспективы и дальнейшие шаги
С введением новых стандартов в 2026 году многие облачные компании должны быть готовы к значительным изменениям в процессе работы и безопасности. Возможны серьезные затраты на модернизацию процессинговых систем и обучения персонала.