Обновление Firefox и Chrome закрывает в сумме 219 уязвимостей: Mozilla исправила 167 проблем в Firefox 159, Google — 52 в свежем выпуске Chrome. В Chrome четыре ошибки получили критический уровень опасности, а в Firefox 108 уязвимостей оценены как серьёзные. Для российских команд это вполне прикладной повод проверить управляемые рабочие места и не откладывать перезапуск браузеров на «после созвона».
По данным ZDNet, Firefox 159 уже доступен для Windows, macOS, Linux и Android. Среди исправлений — почти сотня ошибок класса use-after-free: приложение продолжает обращаться к памяти после её освобождения. Такие дефекты нередко позволяют не только уронить процесс, но и при удачном сценарии выполнить посторонний код. Несколько исправлений затрагивают песочницу Firefox — защитный контур, который должен ограничивать последствия компрометации вкладки или рендерера.
Chrome получил версии 156.0.8078.73/.74 для Windows и macOS и 156.0.8078.73 для Linux. Из 52 закрытых проблем 46 имеют высокий уровень опасности, ещё четыре — критический. Они связаны с повреждением памяти и потенциальным обходом изоляции песочницы. Иными словами, уязвимая веб-страница может быть не просто источником неприятного сбоя: при цепочке эксплойтов она способна стать точкой входа в систему.
Браузер остаётся самым удобным периметром атаки
Для разработчиков и ИБ-команд эти бюллетени важны не количеством CVE ради количества. Браузер давно обрабатывает почту, документы, админ-панели, корпоративные чаты, доступы к облакам и внутренним системам. Одна открытая вкладка регулярно имеет больше прав и данных, чем кажется пользователю. Песочница снижает риск, но именно поэтому попытки выйти за её границы особенно интересны атакующим.
Ошибки use-after-free остаются привычной проблемой для сложного нативного кода. Современный браузер — это десятки процессов, графический стек, мультимедиа, движок JavaScript, сетевой код и расширения. Большая поверхность атаки не означает, что каждую найденную ошибку уже используют злоумышленники. Но высокий и критический уровни серьёзности — достаточная причина относиться к обновлению как к обычной операционной задаче, а не к косметическому релизу.
В этой истории есть ещё одна примета времени: в уведомлениях об исправлениях обе компании упоминают вклад ИИ в поиск дефектов. Mozilla указала исследовательницу и аналитика по безопасности OpenAI Эми Бёрнетт среди нашедших ряд проблем. Google отдельно отметил Anthropic Claude и OpenAI при обнаружении некоторых уязвимостей. Автоматизированный анализ кода и генерация тестов помогают быстрее находить ошибки, но атакующая сторона получает те же инструменты. Скорость закрытия дыр становится важнее красивого отчёта о количестве найденных.
Что проверить в корпоративной среде
Обновление Firefox и Chrome стоит включить в ближайший цикл управления патчами. Пользователю достаточно открыть раздел справки браузера и страницу сведений о версии: обновление обычно загрузится автоматически, после чего потребуется перезапуск. В корпоративной среде полезнее проверить отчёты MDM, EDR или системы управления конфигурациями: часть сотрудников неделями не закрывает браузер, а значит, новый код может быть уже скачан, но ещё не запущен.
ИТ-отделам имеет смысл сверить минимально допустимые версии в политиках, учесть отдельно Linux-устройства и мобильный Firefox, а также проверить исключения для VDI и терминальных серверов. Разработчикам, которые тестируют продукты на фиксированных версиях браузеров, не стоит путать воспроизводимость окружения с правом держать старую сборку на рабочем ноутбуке. Для тестов есть контейнеры и изолированные стенды; рабочая станция с почтой и доступом к репозиториям — плохое место для коллекции известных уязвимостей.
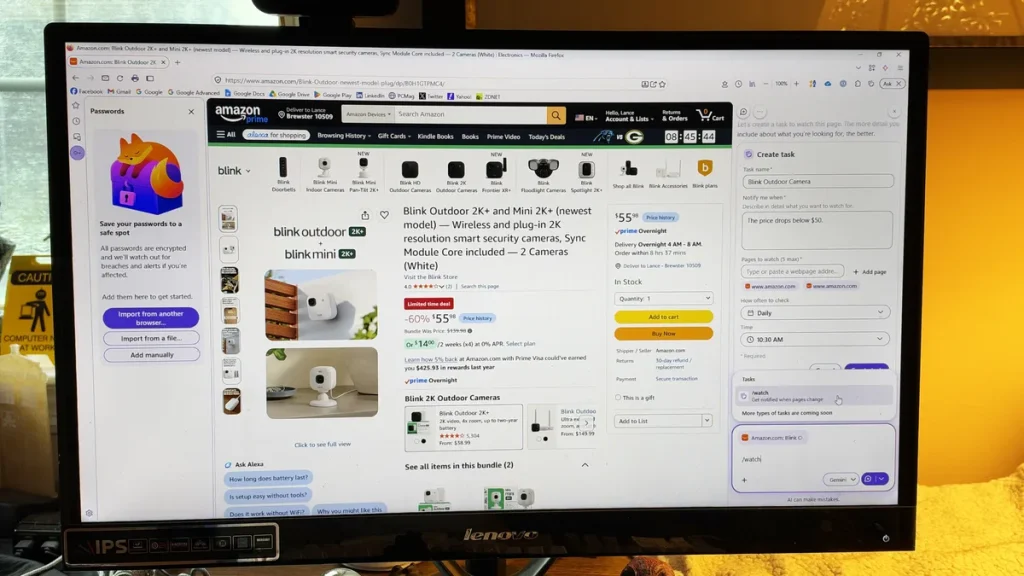
Помимо исправлений безопасности Firefox 159 добавляет несколько функций: в macOS при отправке страницы используется системное окно общего доступа, сохранённые пароли можно открыть через боковую панель, а функция Smart Window умеет отслеживать изменения на выбранных страницах и присылать уведомления. Это приятные дополнения, но на этот раз главный пункт релиза — не удобство, а патчи.
Следующий вопрос для рынка — смогут ли поставщики браузеров сокращать промежуток между автоматическим обнаружением сложных ошибок и установкой обновления на конечных устройствах. Обновление Firefox и Chrome решает известные проблемы только там, где новая версия действительно запущена. В браузерной безопасности самый дорогой эксплойт иногда проигрывает обычному перезапуску после патча.