Кампания по взлому корпоративных VPN и сетевых шлюзов привела к раскрытию более 70 тысяч учётных данных, связанных с устройствами и выгрузками LDAP. Под удар попали внешние Fortinet FortiGate/FortiWeb и Palo Alto Networks GlobalProtect: для компаний это означает не просто риск входа в VPN, а возможное закрепление злоумышленников во внутренней сети и вынос данных.
Как сообщает The Hacker News, исследователи Group-IB и NyxLab связывают активность с актором k0t, также известным как CryptoFeel, Member19 и QazWsxShop. По оценке исследователей, он действует как брокер первоначального доступа либо партнёр вымогательских групп Qilin и The Gentlemen. Среди пострадавших — организации по всему миру; отраслевой выбор, судя по данным расследования, для атакующих был вторичен.
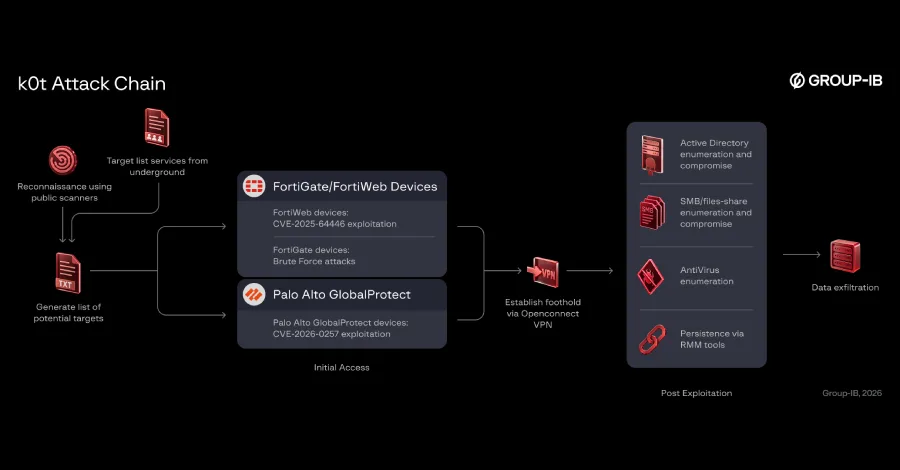
Вместо долгой разведки конкретных компаний k0t искал доступные из интернета устройства на массовом рынке. Для этого использовались поисковики FOFA и ZoomEye: они позволяют отбирать VPN-шлюзы и фаерволы по продукту, версии и другим признакам. Затем в ход шли известные уязвимости, включая CVE-2025-64446 в FortiWeb и CVE-2026-0257 в PAN-OS и Prisma Access, а также подбор типовых пар логинов и паролей.
Исследователи обнаружили Python-скрипты fortnew.py и exploit_2026_0257.py, предназначенные для эксплуатации уязвимых устройств. После получения первоначального доступа операторы подключались через OpenConnect VPN, изучали Active Directory, SMB-ресурсы и установленную защиту. Такой сценарий особенно неприятен тем, что периметровое устройство превращается в удобную точку входа: атакующему не нужно начинать с фишинга или искать отдельную рабочую станцию с уязвимым ПО.
Дальше кампания выглядела как вполне знакомый набор инструментов для движения по корпоративной сети. В ней фигурируют NetExec, Impacket, noPac, Kerbrute, PetitPotam и Mimikatz. Для постоянного доступа злоумышленники применяли легитимные средства удалённого администрирования — MeshCentral Agent, Atera, Teramind и AnyDesk — а также фреймворк AdaptixC2. Сетевая защита, ориентированная лишь на блокировку «вредоносных файлов», в такой картине легко пропускает действия, внешне похожие на работу штатного администратора.
Собранные данные выводились через Rclone в бакеты Wasabi S3 и облачные хранилища MEGA. Это важная деталь для команд ИБ: расследовать нужно не только события на VPN и фаерволе, но и нетипичные подключения к облачным сервисам, создание новых удалённых агентов, а также обращения к LDAP и SMB после входа с периметра. Сам факт патча ещё не доказывает, что компрометации не было: если доступ уже получен, обновление закрывает дверь, но не выдворяет того, кто успел пройти внутрь.
Основная волна компрометаций пришлась на февраль—июнь 2026 года и пересеклась по времени с другой кампанией по сбору учётных данных FortiBleed. При этом исследователи говорят о незначительном пересечении наборов скомпрометированных данных. Это может означать, что вокруг одной категории уязвимых периметровых устройств работает несколько групп или отдельных операторов, использующих похожую инфраструктуру и спрос на доступы.
География атак также показывает, что взлом корпоративных VPN — проблема не одного региона. На Азиатско-Тихоокеанский регион пришлось 38% жертв, на Латинскую Америку — 31,9%, на Европу — 15,8%, на Ближний Восток и Северную Африку — 12,7%. При этом сам k0t, по данным исследователей, называл приоритетными США и Канаду, затем европейские страны и отдельные рынки АТР. Практический вывод для российских IT-команд простой: публичный адрес шлюза и версия продукта могут интересовать преступников куда сильнее, чем размер компании или её публичная известность.
Для инфраструктурных и ИБ-команд разумный минимум сейчас — проверить, доступны ли устройства управления и VPN из интернета, устранить упомянутые уязвимости, отключить неиспользуемые удалённые сервисы и пересмотреть учётные записи с доступом к периметру. Отдельно стоит искать признаки уже состоявшегося проникновения: неожиданные VPN-подключения, новые агенты удалённого администрирования, активность Rclone, подозрительные выгрузки LDAP и попытки расширить права в домене. Следующая стадия этого тренда очевидна: периметровые устройства всё чаще становятся не целью сами по себе, а товаром на рынке доступа к корпоративным сетям.