ИИ уже умеет разбирать алерты, собирать доказательства и запускать часть ответных действий в SOC. На смену привычному аналитику первой линии приходит оператор угроз — специалист, который не вручную закрывает сотни тикетов, а задаёт приоритеты и контролирует решения агентов. Для российских команд ИБ это означает не просто новую вакансию, а пересборку процессов, обучения и ответственности.
О таком сдвиге 29 октября 2026 года сообщает The Hacker News. Издание описывает модель, при которой агентные ИИ-системы связывают в один поток то, что раньше проходило через несколько команд и очередей: данные о новой угрозе, гипотезу для поиска, обнаруженный пробел в детектировании, расследование, изоляцию актива и последующую донастройку защиты.
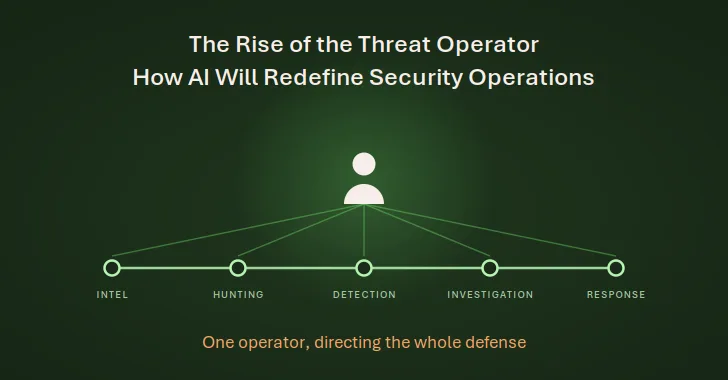
Традиционный SOC построен на специализации. Threat intelligence изучает противника, detection-инженеры пишут правила, хантеры ищут пропущенную активность, аналитики расследуют срабатывания, а incident response занимается подтверждённой атакой. На схеме всё выглядит стройно; на практике между этими функциями живут тикеты, ручные передачи контекста и неизбежное «а кто это уже проверял?». ИИ-агенты претендуют именно на этот зазор: они могут переносить выводы и артефакты между этапами без очередной ручной пересказки.
Но автоматизация не отменяет человека. Если система предлагает отключить скомпрометированный сервер, технически решение может быть безупречным. Проблема в том, что сервер способен обслуживать критичный процесс — платежи, логистику, производство или клиентский кабинет. Оценить цену простоя, выбрать момент и способ изоляции, получить нужное согласование должен человек, понимающий устройство бизнеса. В этой логике оператор угроз переводит бизнес-риск в понятные для автоматизированной защиты цели: что проверять, какие действия разрешены без подтверждения и где агент обязан остановиться.
Авторы называют это переходом от модели human-in-the-loop к human-on-the-loop. В первой человек участвует в каждой значимой операции; во второй он наблюдает за автономным контуром, устанавливает границы и вмешивается при исключениях. Уровень самостоятельности будет разным: он зависит от зрелости инструментов, тяжести последствий и аппетита компании к риску. Ответственность при этом не делегируется модели — она остаётся у владельцев процесса безопасности.
Самый болезненный вопрос — старт карьеры в ИБ. Младшие аналитики десятилетиями учились на рутине: триажили алерты, собирали логи, сопоставляли события, документировали выводы и передавали сложные случаи старшим. Работа нередко скучная, но именно она формировала интуицию: как выглядят нормальные процессы в сети, где телеметрия врёт и чем реальная атака отличается от шумного срабатывания. Если ИИ заберёт и простые, и часть сложных расследований, привычная лестница опыта может исчезнуть раньше, чем компании подготовят замену.
Выход не в том, чтобы запретить автоматизацию младшим сотрудникам. Напротив, новичок может разбирать, на каких доказательствах ИИ сделал вывод, искать пропущенный контекст, спорить с гипотезой агента и наблюдать всю цепочку — от разведданных до реакции бизнеса. Но для этого нужны структурированное наставничество и фундамент: сети, операционные системы, техники атакующих, журналирование, детектирование и основы реагирования. Иначе команда получит операторов интерфейса, которые уверенно подтверждают выводы, не умея проверить их основания.
У роли оператор угроз будет как минимум четыре слоя компетенций: понимание критичных активов и последствий инцидента для бизнеса; знание противников и актуальных сценариев атак; владение детектированием, поиском угроз, расследованием и реагированием; умение оркестрировать ИИ-процессы и оценивать их результаты. Знание запросов к SIEM, логики правил и endpoint-телеметрии никуда не уходит. Просто к нему добавляется более неприятная часть профессии — принимать решения при неполной информации и отвечать за последствия.
Для руководителей ИБ это повод проверить не количество купленных ИИ-функций, а контуры управления. Какие действия агент может выполнять сам? Кто утверждает изоляцию бизнес-критичной системы? Как команда измерит, что автоматизация действительно сокращает риск, а не просто быстрее генерирует отчёты? Следующий дефицит на рынке может возникнуть не в числе людей, умеющих нажать кнопку «расследовать», а в числе специалистов, способных объяснить машине, что именно в инфраструктуре нельзя сломать даже ради правильной реакции на угрозу.