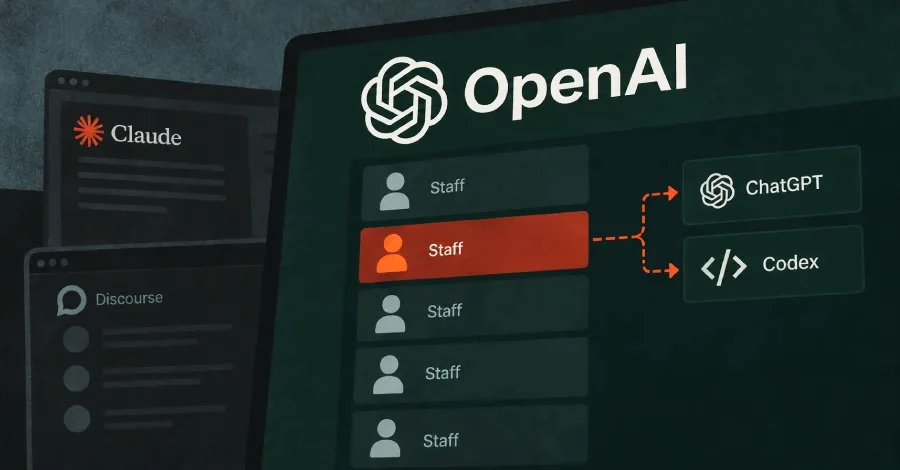
Исследователи из Hacktron смогли получить доступ к аккаунтам сотрудников OpenAI, используя инструменты Claude Opus 5. Этот инцидент подчеркивает значительные уязвимости в системе безопасности компании: доступ был получен через комбинацию двух уязвимостей всего за 72 часа.
Как это произошло
Сначала команда взломала программное обеспечение общедоступного форума OpenAI, а затем воспользовалась уязвимостью в системе входа. Пострадавшие сотрудники даже не подозревали о совершенном взломе. Hacktron принял решение остановиться после того, как подтвердил доступ, отправив безвредный запрос на внесение изменений в код.
Подробности уязвимости
Исследователи сообщили, что уязвимости имели критическую серьезность с рейтингом 8.8 из 10. Один из недостатков был связан с библиотекой libheif, что позволило злоумышленникам выполнить удаленный код на сервере форума. Хотя OpenAI быстро закрыла часть уязвимостей — всего через 14 часов после сообщения — многие другие системы, использующие ту же аутентификацию, могут находиться под угрозой.
Что это значит для разработчиков
Российский рынок также должен обращать внимание на это событие. Учитывая, что системы идентификации часто едины для различных сервисов, существует риск потенциального доступа к корпоративным ресурсам через подобные уязвимости. Организациям необходимо пересмотреть свои механизмы аутентификации и обновить программное обеспечение, особенно если они используют сторонние решения для входа.
В будущем важно следить за обновлениями безопасности и действовать проактивно, чтобы не стать жертвой подобных инцидентов.