С 30 октября неизвестная группа атакует шлюзы Check Point, а в отдельных случаях добирается до VMware ESXi и уничтожает файлы. Цепочка сочетает уязвимости PHP2Shell, локальное повышение привилегий в Gaia OS и новый бэкдор TSGA — неприятная комбинация для компаний, где периметровый шлюз по-прежнему считают просто сетевым устройством, а не полноценным сервером.
Первыми целями стали израильские организации, сообщает The Hacker News. Уже 2 ноября началась следующая волна: помимо повторных атак на часть прежних жертв, злоумышленники сканировали организации из разных стран и отраслей. Чёткой отраслевой или географической избирательности во второй волне исследователи не увидели — это больше похоже на массовый поиск доступных точек входа.
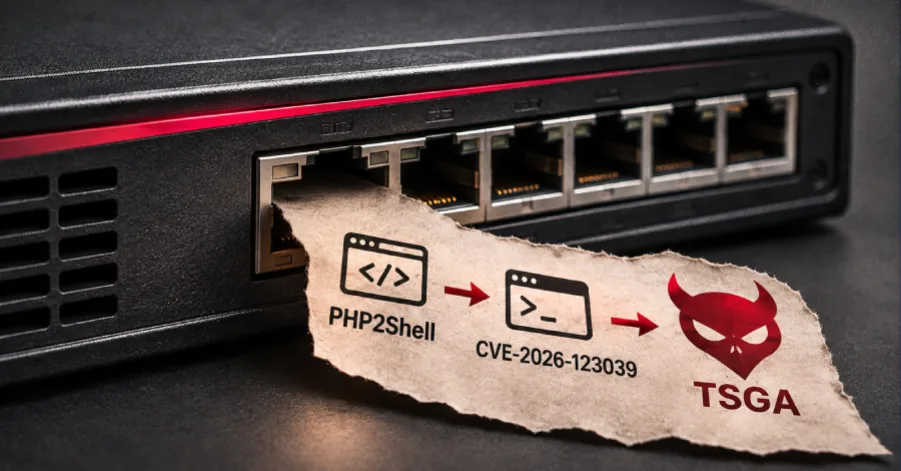
Начальный доступ давали уязвимости PHP2Shell в порталах Mobile Access, отслеживаемые как CVE-2026-109618 и CVE-2026-109619. После проникновения атакующие повышали права от учётной записи службы портала до root через CVE-2026-123039 в интерфейсе DynamicCLI Gaia OS. Уязвимость с оценкой CVSS 7,8 позволяет аутентифицированному локальному пользователю выполнить произвольные команды, отправив один запрос в сокет. Это не удалённый взлом «из интернета» сам по себе, но именно такой дефект делает первоначальный доступ полноценным захватом устройства.
Check Point зафиксировала активную эксплуатацию CVE-2026-123039 против нескольких десятков клиентов. Под риск попали версии R81, R81.10, R81.20, R82, R82.10 и R82.20 в линейках Force Firewalls, серверах управления и журналирования, Multi-Domain Security Management, Multi-Domain Log Server и Maestro Orchestrator. Исправление уже существовало примерно неделю до начала активности в конце октября, но этого окна злоумышленникам хватило: патч-менеджмент у сетевой инфраструктуры часто идёт заметно медленнее, чем у рабочих станций и веб-приложений.
После повышения прав группа устанавливала PHP-веб-шеллы для выполнения команд и загрузки файлов, а затем разворачивала TSGA под именем slot_CPconfigdaemon. Это отдельный Linux-бэкдор, заточенный под устройства Check Point: он обеспечивает зашифрованный удалённый доступ, кражу конфигураций, закрепление через резервные копии и снимки, внедрение в процессы и подмену данных в журналах межсетевого экрана. В комплекте идёт TSProxy: его код внедряется в выбранные процессы устройства и перехватывает специально помеченные соединения атакующих, не мешая обычному сетевому трафику. Для SOC это означает, что одних проверок внешних подключений и стандартных логов может оказаться недостаточно.
На скомпрометированных шлюзах Check Point замечена также утилита gogo scanner для разведки внутренних активов и сервисов. В отдельных эпизодах злоумышленники переходили по SSH на VMware ESXi, используя сервисную учётную запись vpxuser. Там они размещали ELF-вайпер destroy_v6: программа рекурсивно проходит по целевым каталогам, пытается перезаписать файлы нулями и затем удаляет их независимо от расширения. В обработанных папках оставалась записка DREAM_ANNEXATION.txt с политическим подтекстом.
TSGA и TSProxy похожи на компоненты инструментария PhiliKit, который ESET описывала в июне 2026 года в связи с группой Armory Castle, ранее известной как UNC5221. На возможную связь с китайским направлением указывают инфраструктура LightNode VPS и время сканирования, совпадающее с рабочими часами в Китае. Но Check Point не считает этих признаков достаточными для уверенной атрибуции: разрушительный вайпер, фокус первой волны на Израиле и содержание записки допускают работу брокера первоначального доступа, операцию под чужим флагом или намеренную дымовую завесу.
Практический вывод для инфраструктурных команд довольно прямой: проверить обновления затронутых продуктов, расследовать признаки веб-шеллов и нетипичных процессов на шлюзах, а также пересмотреть доступы от периметра к виртуализационной среде. Особенно важна учётная запись vpxuser: её присутствие в SSH-сессиях с сетевого шлюза — повод немедленно поднять инцидент, а не отложить разбор до планового окна.
Эта кампания показывает, почему шлюзы Check Point нельзя оставлять вне тех же процессов инвентаризации, EDR-подобного мониторинга и аварийного патчинга, что применяются к серверам. Граница между «защитным устройством» и удобной площадкой для дальнейшего проникновения исчезает быстрее, чем обычно обновляется прошивка на периметре.