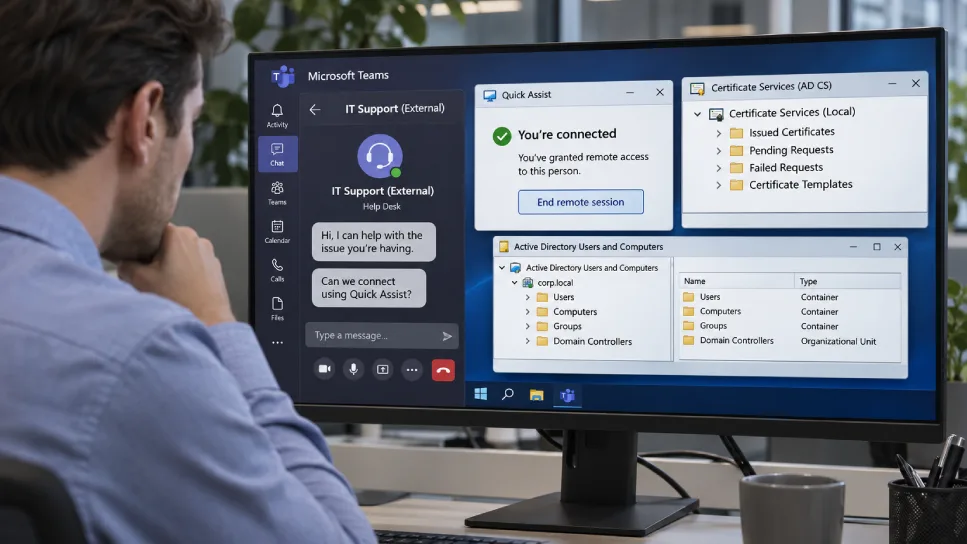
В двух расследованных Microsoft инцидентах атака через Teams начиналась с обычного сообщения от «службы поддержки», а заканчивалась выпуском сертификатов для привилегированных учётных записей Active Directory. В одном случае злоумышленники добрались до контроллера домена, запустили DCSync и скопировали данные на внешний SFTP-сервер — неприятное напоминание для компаний, где Teams, Quick Assist и AD CS живут рядом без жёстких ограничений.
Как сообщает The Hacker News, атакующие не использовали уязвимость в самом Teams. Они создавали внешние тенанты с названиями, похожими на корпоративные службы поддержки, писали и звонили сотрудникам, а затем убеждали открыть штатный инструмент Windows Quick Assist и продиктовать код подключения. После этого у них появлялся интерактивный доступ к рабочей станции — ровно тот, который обычно получает легитимный специалист поддержки.
На скомпрометированных компьютерах злоумышленники загружали архив в папку Downloads, распаковывали его в каталог с маскировкой под обновление Windows и запускали содержимое через переносимые среды Python, Bun или Java. Microsoft отдельно предупреждает: ориентироваться только на имя файла бесполезно. По крайней мере один компонент был переименован, но сохранял сведения о версии настоящей среды выполнения.
Следующим звеном стала небезопасная конфигурация Active Directory Certificate Services. AD CS выдаёт сертификаты, с которыми пользователи и компьютеры подтверждают свою личность в доменной инфраструктуре. Если шаблон сертификата настроен слишком щедро, низкопривилегированный пользователь может получить сертификат от имени более важной учётной записи. И это хуже банальной кражи пароля: сертификат способен работать и после смены пароля, и после переустановки исходной рабочей станции.
В первом эпизоде атакующие нашли шаблон с ошибочной конфигурацией класса ESC1. Она позволяла заявителю самому указать, какую учётную запись будет представлять сертификат. Первая волна затронула трёх пользователей и одну рабочую станцию; были выпущены сертификаты для трёх высокопривилегированных аккаунтов. Автоматическое реагирование Microsoft Defender заблокировало эти идентичности и активные сеансы, но одна привилегированная учётная запись не попала под сдерживание.
Через полтора часа началась вторая волна: 16 пользователей, ещё одна рабочая станция и сертификаты для восьми дополнительных привилегированных аккаунтов. Защита остановила более 1000 последующих попыток SMB-доступа и входа, однако оставшийся исключённым аккаунт сохранил атакующим маршрут внутрь сети. В течение нескольких секунд после получения сертификата они вошли на контроллер домена и выполнили DCSync — механизм репликации, который может выдать данные учётных записей из Active Directory. Затем с файлового сервера на внешний SFTP был запущен Rclone под другим именем. Microsoft не раскрыла объём скопированных данных и не связала кампанию с известной группировкой.
Во втором случае шаблон ESC1 отсутствовал, но атакующие попробовали другой путь. С помощью PetitPotam они вынудили контроллер домена аутентифицироваться на подконтрольной машине, после чего ретранслировали NTLM-аутентификацию на веб-страницу регистрации AD CS. Эта техника известна как ESC8. Полученный сертификат для контроллера домена позволил бы запросить Kerberos-билет через PKINIT и превратить разовый захваченный вход в устойчивую доменную идентичность. Здесь инцидент удалось остановить: Defender зафиксировал признаки ESC8, а заказчик изолировал рабочую станцию до дальнейшего развития атаки.
Для ИТ-команд атака через Teams — не повод отключать мессенджер, а повод проверить связку процессов и конфигураций. Неожиданные обращения «от поддержки» сотрудники должны подтверждать по известному внутреннему каналу. Внешние тенанты Teams стоит ограничить, а инструменты удалённой помощи — оставить только одобренные. В AD CS необходимо пересмотреть шаблоны, где заявитель может задавать субъект сертификата или где слишком широкому кругу пользователей разрешено оформление. На веб-узлах enrolment нужны HTTPS и Extended Protection for Authentication; NTLM там следует отключать там, где это возможно.
Отдельная ловушка — реакция на уже выданный сертификат. Его отзыв сам по себе не отменяет ранее выданные Kerberos-билеты, поэтому после инцидента нужно проверять и активные билеты, и действия привилегированных аккаунтов. Для Windows Server 2025 EPA для AD CS включена по умолчанию, тогда как на Server 2019 и Server 2022 эту защиту обычно требуется настроить вручную. Главный вывод из двух кейсов прост: частично заблокированная атака через Teams всё ещё может завершиться компрометацией, если хотя бы один привилегированный путь оставлен без ручного плана сдерживания.