С октября 2025 по апрель 2026 года неизвестная группа атаковала Linux-инфраструктуру, связанную с государственными и аффилированными структурами. В ход пошли троян SysGoRAT, PHP-веб-шеллы и скрипты с признаками генерации ИИ: атаки на Linux-серверы становятся быстрее в подготовке, но пока оставляют немало следов для защитников.
Кампанию исследователи Palo Alto Networks Unit 42 обозначили как CL-UNK-1211: CL означает кластер активности, UNK — неизвестную мотивацию. По данным The Hacker News, цель операторов была вполне традиционной для кибершпионажа: закрепиться в сети, собрать учётные данные, выгрузить чувствительные базы и получить доступ к корпоративной почте, включая переписку, связанную с аккаунтами в социальных сетях.
Веб-шеллы, кража паролей и троян на Go
Операторы комбинировали готовые инструменты с собственными компонентами. На скомпрометированных хостах они разворачивали открытые и кастомные PHP-веб-шеллы, чтобы сохранить резервный вход в инфраструктуру. Затем искали пароли тремя путями: подменяли файл .bashrc версией, перехватывающей введённые данные; внедряли код в PHP-страницы входа для сбора административских учётных записей; просматривали конфигурационные файлы и историю команд в поиске незашифрованных паролей от почты, SMTP и баз данных.
Ключевой собственный инструмент кампании — SysGoRAT, кроссплатформенный троян удалённого доступа на Go. Он работает и в Windows, и в Linux, подключается к жёстко заданному управляющему адресу через WebSocket и принимает команды на запуск произвольного кода, просмотр каталогов, выгрузку файлов, создание интерактивной оболочки и установку постоянного доступа. Отдельный набор команд позволяет превратить заражённую машину в TCP-прокси, то есть использовать её как промежуточную точку для движения внутри сети.
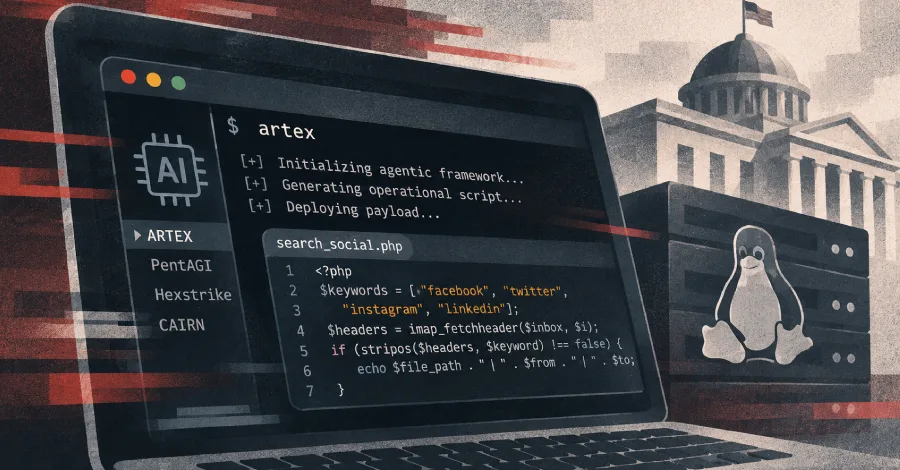
В кампании применялись и reverse shell в памяти — при таком подходе на диске остаётся меньше артефактов. Параллельно злоумышленники изучали каталоги /var/qmail/mailnames/, считали письма в конкретных папках и запускали PHP-скрипт для поиска в заголовках почты слов, связанных с соцсетями. Скрипт выводил путь к письму, отправителя, получателя и тему, превращая почтовый архив в удобный каталог потенциально ценных аккаунтов.
ИИ ускоряет рутину, но не отменяет ошибок
Самая любопытная деталь — характер некоторых PHP- и shell-скриптов. Вместо обычных комментариев разработчика в них нашли разговорные пошаговые пояснения логики: будто код сопровождался ответом ассистента для оператора, который его запросил. Unit 42 допускает два варианта: фрагменты могли напрямую скопировать из ответа языковой модели либо их развернул автоматизированный ИИ-агент. Доказать конкретный инструмент по таким следам нельзя, но сам паттерн хорошо знаком любому, кто видел необработанный вывод генеративной модели в production-репозитории.
Автоматизация не сделала операторов безошибочными. Исследователи обнаружили попытку создать скрипт zip_mails.sh для упаковки отобранных писем в ZIP-архивы и последующей эксфильтрации. Из-за синтаксических ошибок он не выполнился. Это важная поправка к модному нарративу о «неуязвимых ИИ-атаках»: модель может быстро собрать черновик для разведки, персистентности или сбора файлов, но качество результата всё ещё зависит от проверки человеком и особенностей среды.
Авторы отчёта также фиксировали попытки отключить защитные средства, очистить системные журналы и оставить маркеры, которые должны были создать впечатление легитимного red team-теста. Для ИБ-команд это означает, что атаки на Linux-серверы нельзя списывать на учебные работы только потому, что на машине найден знакомый скрипт или «краснокомандный» след. Проверять нужно цепочку событий: источники веб-запросов, изменения в страницах авторизации, аномалии в .bashrc, исходящие WebSocket-соединения и попытки читать почтовые хранилища.
Контекст шире одной группы. Google Threat Intelligence Group, Mandiant и Microsoft ранее описывали злоупотребления агентными фреймворками для тестирования на проникновение, включая ARTEX, PentAGI, Hexstrike и CAIRN. Такие инструменты сжимают время атаки: разведка активов, сканирование и подготовка команд могут выполняться почти непрерывно. Но скорость часто покупается заметностью — автоматизация создаёт характерный сетевой шум, повторяющиеся идентификаторы и шаблонный код, которые помогают детектированию.
Для российских команд разработки и эксплуатации практический вывод прозаичен: Linux-хосты с почтовыми сервисами, PHP-приложениями и доступом к внутренним системам стоит рассматривать как приоритетную поверхность атаки. Нужны контроль целостности файлов авторизации и shell-профилей, запрет лишних исходящих соединений, аудит веб-кода на внедрённые обработчики паролей, защита секретов в конфигурациях и централизованный сбор логов, который нельзя стереть локальной командой. Атаки на Linux-серверы всё чаще будут выглядеть не как сложная авторская операция, а как быстро собранный конвейер из готовых утилит и сгенерированных фрагментов кода.
Главный вопрос теперь не в том, заменит ли ИИ оператора взлома, а в том, насколько быстро защитники научатся отличать машинно ускоренную рутину от легитимной автоматизации. Пока у атакующих есть преимущество в темпе, у защитников остаётся преимущество в телеметрии: небрежно сгенерированный скрипт, неудачная команда и лишнее сетевое соединение по-прежнему способны выдать всю операцию.