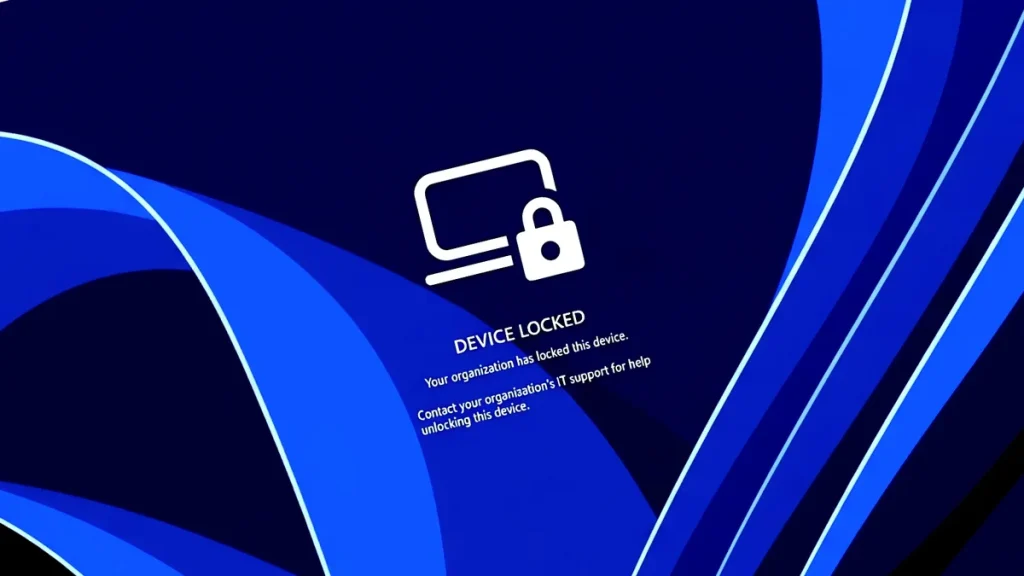
Microsoft начала тестировать удаленную блокировку Windows для потерянных и украденных корпоративных устройств. Функция Remote Lock позволяет IT-администратору лишить пользователя доступа к ноутбуку без стирания данных и без исключения устройства из управления — полезный компромисс для компаний, которым важны и защита, и возможность вернуть технику в работу.
Пока удаленная блокировка Windows доступна участникам программы Windows Insider в бета-канале со сборкой 26320.10003 и экспериментальном канале со сборкой 26340.10013, сообщает BleepingComputer. Управление строится через Microsoft Intune: администратор создаёт профиль конфигурации и назначает его группе устройств, которые нужно заблокировать.
Remote Lock рассчитана на компьютеры под управлением Windows 11 редакций Enterprise, Education и Pro. Устройство должно быть присоединено к Microsoft Entra ID, гибридной инфраструктуре Entra либо зарегистрировано в MDM. Когда ноутбук попадёт в группу блокировки и выйдет на связь с Intune, Windows завершит все активные сеансы, скроет доступные способы входа и покажет экран блокировки.
Главная особенность механизма — после применения политики не помогут PIN-код, обычный пароль, локальная учётная запись администратора и вход через веб. Снять блокировку можно только удалённо через Intune. При этом учётные данные сотрудника не отзываются: ими по-прежнему можно войти на другие корпоративные устройства, не попавшие под блокировку. Это отличает Remote Lock от грубого отключения учётной записи, которое способно остановить работу человека сразу на нескольких системах.
Для разблокировки потребуется отдельный профиль с обратным значением параметра состояния блокировки. Администратор переносит устройство из группы заблокированных машин в группу разблокировки, после очередной синхронизации политика отменяется. Такой сценарий выглядит удобным для сервис-деска: ноутбук можно быстро обезопасить после сообщения о пропаже, а затем вернуть владельцу в рабочем состоянии, если техника нашлась.
Не замена стиранию и изоляции
Remote Lock не удаляет пользовательские файлы, не отключает устройство от корпоративной сети и не стирает настройки. Машина остаётся зарегистрированной в Intune, управляемой и защищённой BitLocker. После снятия блокировки сотрудник сможет продолжить работу без переустановки системы, повторного развёртывания приложений и восстановления данных из резервной копии.
Но новая функция не превращает украденный ноутбук в недоступный «кирпич». Microsoft прямо указывает, что среда восстановления Windows, безопасный режим и загрузка с USB-носителей или другого внешнего носителя не блокируются. Поэтому BitLocker остаётся обязательной линией защиты: если злоумышленник извлечёт накопитель или переустановит систему, именно шифрование должно помешать ему прочитать данные.
Для другого класса инцидентов Intune уже предлагает отдельные действия: изоляцию устройства от сети и удалённое стирание. Remote Lock закрывает промежуток между ними. Изоляция нужна, когда есть риск активной компрометации, стирание — когда компания считает данные безвозвратно утраченными. Блокировка подходит, когда обстоятельства ещё неясны: сотрудник мог забыть ноутбук в такси, оставить его в переговорной или просто не выйти на связь после поездки.
Что меняется для IT-команд
Для российских компаний, использующих Windows и Intune в международной или гибридной инфраструктуре, новинка означает ещё один управляемый сценарий реагирования на потерю устройства. Вместо выбора между бездействием и уничтожением данных можно временно закрыть вход и сохранить контекст работы: приложения, документы, настройки и регистрацию в системе управления.
При этом функцию нельзя включать как замену базовой гигиены безопасности. IT-службе всё равно потребуются шифрование дисков, инвентаризация устройств, понятные правила эскалации при утере техники и разделение групп для блокировки и разблокировки. Особенно важно заранее проверить, кто имеет право снять ограничение: Remote Lock полезна именно тем, что локальный администратор и сам пользователь не могут обойти решение централизованной политики.
Одновременно Microsoft тестирует в этих сборках расширенное управление ключами безопасности FIDO2. Пользователи смогут просматривать и управлять отдельными ключами доступа, сохранёнными на физическом ключе безопасности, а администраторы — задавать обязательную проверку пользователя, минимальную длину PIN-кода и корпоративную аттестацию. Логика общая: переносить контроль над доступом с локального компьютера в управляемую корпоративную плоскость.
Пока Remote Lock остаётся функцией предварительных сборок, и Microsoft не назвала дату её появления в стабильной Windows 11. Вопрос теперь не в том, нужна ли предприятиям удаленная блокировка Windows, а в том, смогут ли они встроить её в процесс реагирования так, чтобы быстро защитить пропавший ноутбук и не заблокировать сотрудника по ошибке.