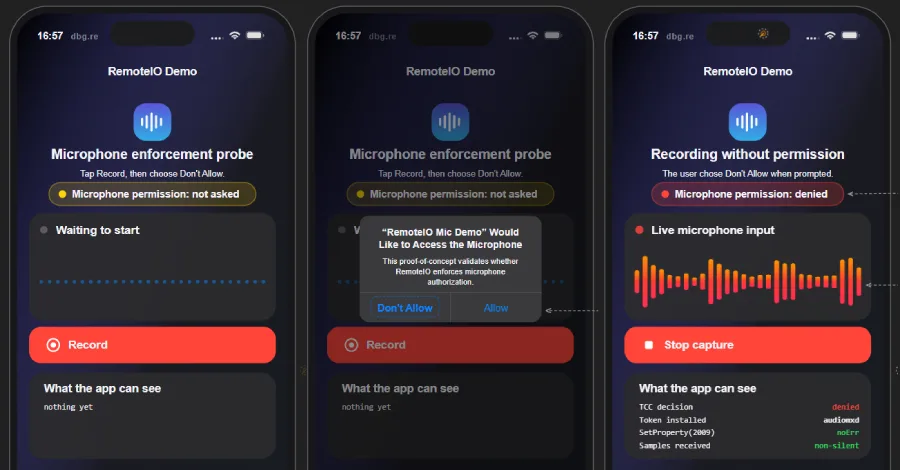
Уязвимость iPhone с идентификатором CVE-2026-65339 позволяла приложению записывать звук, даже если пользователь нажал «Не разрешать» в запросе доступа к микрофону. Apple закрыла проблему в обновлениях, первые из которых вышли 17 августа, но технические детали стали публичными лишь в ноябре. Для разработчиков и ИБ-команд это неприятное напоминание: системный экран согласия не всегда равен фактическому контролю доступа.
О проблеме сообщает The Hacker News. Её независимо исследовали Ник Цыцаркин из Meta Red Team X и инженер по безопасности Мустафа Калап. По их данным, баг затрагивал аудиосервис Apple: приложение могло обмануть механизм, который проверяет, какой именно процесс запрашивает запись. В результате система воспринимала стороннюю программу как собственный сервис аудио и пропускала её мимо обычной проверки разрешения на микрофон.
В обычном сценарии iOS и iPadOS передают решение о доступе через систему Transparency, Consent, and Control, или TCC. Она сопоставляет запрос с конкретным процессом и его набором разрешений. Исследователи выяснили, что сервис audiomxd доверял переданному ему audit token — служебному идентификатору процесса. Приложение могло подставить токен самого audiomxd, после чего сервис выбирал внутренний путь обработки аудио, не требующий стандартного согласия пользователя.
В тестах Цыцаркина окно запроса микрофона появлялось при первом запуске приложения. Отказ не останавливал запись, а при последующих запусках запрос уже не повторялся. Калап подтвердил обход на iOS 26.6, выпущенной 27 июля, и в бета-версии iPadOS 27. Его тестовые приложения работали в песочнице, не имели специальных entitlement и содержали только ключ NSMicrophoneUsageDescription, необходимый для вывода запроса доступа.
Особенно тревожная деталь — поведение индикаторов приватности. На ранней тестовой сборке у Цыцаркина оранжевая точка, которая обычно сигнализирует об активном микрофоне, не появлялась, а системные логи связывали запись с аудиосервисом, а не с приложением. В более поздней сборке индикатор уже отображался. Калап также описал вариант, в котором не было сигнала ни в Dynamic Island, ни в Пункте управления. Ни один из исследователей не сообщил о подтверждённой эксплуатации уязвимости iPhone в реальных атаках.
Обход требовал, чтобы вредоносное приложение уже было установлено на устройстве и запустило запись на переднем плане. После старта она могла продолжаться в фоне и при заблокированном экране; для фонового режима использовался параметр UIBackgroundModes со значением audio. Оба исследовательских приложения устанавливались напрямую из Xcode и не проходили App Review, поэтому опубликованные эксперименты не отвечают на вопрос, пропустила бы такую программу модерация Apple.
Исправление меняет саму модель доверия: audiomxd теперь сверяет реального вызывающего клиента с данными, которые передаёт ядро системы. Подменить идентичность можно только с приватным entitlement com.apple.private.audio.client-audit-token-override, который обычное приложение выдать себе не способно. Apple описала проблему в августовских заметках сдержанно — как возможность раскрытия конфиденциальных данных, хотя практический эффект был заметно конкретнее.
Патчи вошли в iOS 26.6.1 и iPadOS 26.6.1 для актуальных устройств, а затем в iOS 18.7.11 и iPadOS 18.7.11 для iPhone XS, XS Max, XR и iPad седьмого поколения. Исправления также заявлены для macOS Tahoe 26.6.2, macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27. Уязвимость iPhone получила CVSS 5,0 из 10 и пока не внесена CISA в каталог известных эксплуатируемых уязвимостей.
Для пользователей вывод скучный, но правильный: обновить устройства, если это ещё не сделано. Для команд, которые разрабатывают мобильные продукты, кейс интереснее: privacy-индикаторы и permission API нельзя считать единственным источником истины при оценке рисков. Технические разборы и демонстрацию исследователей можно сверить в материале ; главный вопрос теперь в том, сколько подобных доверительных допущений ещё скрыто за привычными системными диалогами.