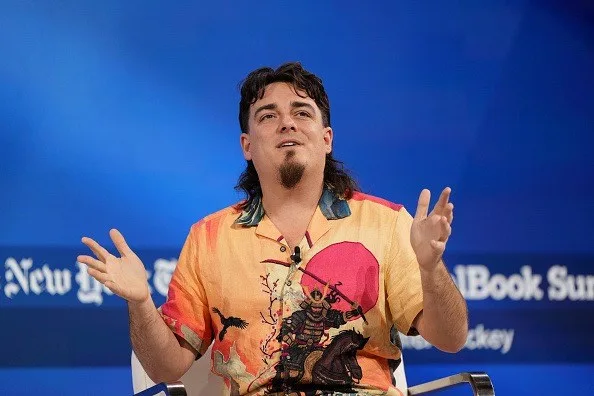
ИИ-кибератаки развиваются быстрее, чем организации успевают закрывать уязвимости в старой инфраструктуре, заявил сооснователь Anduril Палмер Лаки на конференции The New York Times DealBook Summit. Для российских разработчиков, ИТ-директоров и владельцев продуктов это не повод ждать «восстания машин», а довольно земной сигнал: инвентаризация активов, обновления и реакция на инциденты больше не могут жить в режиме квартального проекта.
Лаки связал волну технических сбоев последних дней с тем, что компании в спешке исправляют системы, обнаружившие новые уязвимости. По его словам, продвинутые ИИ-инструменты упростили создание эксплойтов, а главная проблема — разрыв между скоростью атакующих и способностью устаревших систем принять новые средства защиты. Об этом сообщает TechCrunch.
Речь не о том, что ИИ сам по себе стал автономным хакером из плохого сериала. Модель может быстрее анализировать код, собирать сведения об открытых сервисах, адаптировать фишинговые письма под конкретную компанию, искать типовые ошибки в конфигурациях и помогать операторам воспроизводить цепочки атак. Все эти действия и раньше требовали навыков и времени; теперь часть рутины можно автоматизировать и масштабировать. Там, где у защитников до сих пор есть неподдерживаемый сервер, ручная выдача доступов и журналирование «когда-нибудь настроим», преимущество нападающих становится особенно заметным.
Лаки заявил, что противники США используют этот дисбаланс и в стратегических, и в финансовых целях. Отдельно он упомянул Северную Корею. При этом спикер не привёл деталей конкретных кампаний, технических индикаторов или оценок ущерба, поэтому его слова стоит воспринимать как оценку направления угрозы, а не как отчёт о новой операции. На вопрос о том, насколько следует тревожиться, предприниматель ответил, что многое зависит от готовности конкретной организации.
Контекст для рынка неприятный, но знакомый. Корпоративная ИТ-среда редко обновляется синхронно: рядом с современными облачными сервисами работают старые интеграции, внутренние панели, VPN, устаревшие библиотеки и системы, которые нельзя остановить без риска для бизнеса. Уязвимость в такой среде — не только ошибка в коде. Это ещё и непонятный владелец сервиса, отсутствие актуальной схемы зависимостей, избыточные права и резервные копии, которые никто не проверял на восстановление. ИИ-кибератаки лишь сильнее подсвечивают цену этих накопленных компромиссов.
Для команд разработки вывод не сводится к призыву «срочно внедрить ИИ в безопасность». Сначала полезнее проверить базовую дисциплину: какие внешние сервисы доступны из интернета, кто отвечает за критические компоненты, как быстро устанавливаются патчи и можно ли обнаружить подозрительную активность до того, как она превратится в простой. В пайплайны поставки стоит включать проверки зависимостей, секретов и конфигураций, а не рассчитывать, что финальный сканер перед релизом поймает всё. Если продукт использует ИИ-инструменты для разработки, отдельно нужны правила работы с кодом, токенами доступа и внутренними данными.
Бизнесу придётся пересмотреть и привычную экономику техдолга. Старую систему часто оставляют в покое, потому что миграция кажется дорогой, рискованной и плохо продаётся на совете директоров. Но её стоимость меняется, когда для атакующего поиск слабого места становится дешевле и быстрее. Приоритизировать стоит не возраст технологии сам по себе, а сочетание факторов: доступность извне, критичность данных, наличие известных уязвимостей, скорость исправлений и вероятность бокового перемещения по сети. Такой подход полезнее абстрактного требования «обновить всё» — последнего обычно не переживает ни бюджет, ни календарь команды.
Лаки, впрочем, не считает преимущество атакующих неизбежным. По его мнению, в долгой перспективе выиграет сторона, которая эффективнее применит ИИ для обороны. Это может означать более быстрый анализ телеметрии, поиск аномалий, приоритизацию алертов и помощь специалистам при расследовании, но не отменяет необходимость проверять выводы моделей и ограничивать их доступы. Автоматизация способна сократить время реакции; неправильно настроенная автоматизация способна столь же быстро заблокировать легитимный сервис или пропустить опасный сигнал.
Следующий вопрос для отрасли не в том, можно ли взломать любую систему: Лаки признаёт, что на текущем этапе новые методы могут делать это возможным. Вопрос в том, успеют ли компании сократить разрыв между обнаружением угрозы и защитным действием быстрее, чем ИИ удешевит следующую волну атак. Полную запись и формулировки предпринимателя можно сверить в материале .