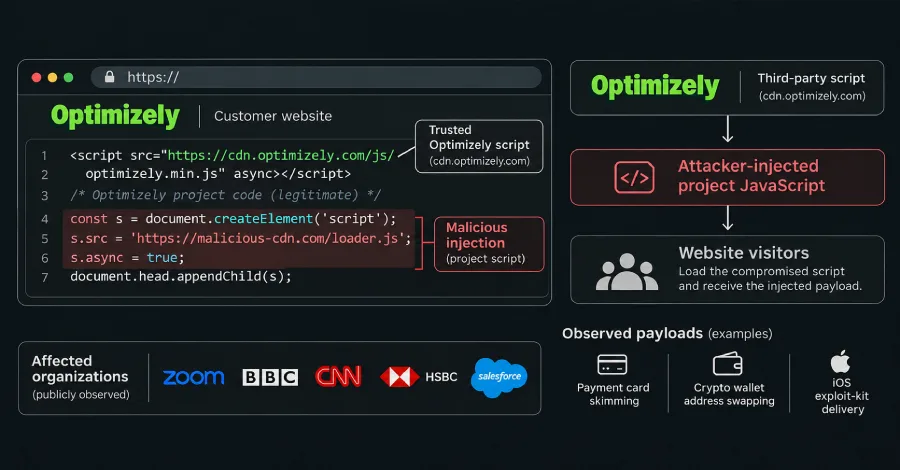
Взлом Optimizely привёл к тому, что вредоносный JavaScript получили посетители сайтов как минимум 178 организаций, включая CNN, BBC и Zoom. Код встраивали в легитимные скрипты сервиса A/B-тестирования: он мог подменять адреса криптокошельков, перехватывать данные банковских карт и загружать цепочки эксплойтов для iPhone и iPad. Для компаний, использующих сторонние теги на сайте, это очередное напоминание: доверенный CDN — не то же самое, что безопасный код.
По данным The Hacker News, атакующий использовал уязвимость в Optimizely Web Experimentation и добавил JavaScript в проекты клиентов. Optimizely сообщила, что закрыла проблему, удалила вредоносный код, защитила затронутые учётные записи и добавила механизмы, которые должны блокировать несанкционированную доставку скриптов. Но компания не раскрыла ни способ эксплуатации, ни число изменённых проектов, ни момент, когда злоумышленник окончательно лишился доступа.
Масштаб инцидента оценили исследователи Report URI: из 1611 проверенных сниппетов Optimizely заражёнными оказались 188, относящихся к 178 организациям. В списке, помимо медиа и Zoom, фигурируют Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger и Peacock. Вредоносный код обнаружили даже на основном сайте и странице входа самого Optimizely. Реальное число пострадавших может быть выше: исследователи проверяли только те сниппеты, которые успели найти во время атаки.
Технически кампания неприятна именно своей будничностью. Сайты подключают сниппет Optimizely, чтобы проводить эксперименты и менять поведение страниц без нового деплоя. При загрузке он исполняет поле Project JavaScript. Атакующий добавил туда загрузчик полезной нагрузки, не меняя остальное содержимое сниппета. Браузер видел привычный адрес cdn.optimizely.com и корректный сертификат поставщика, а затем исполнял чужой код. Даже размещение файла на собственном домене сайта не всегда спасало: контент всё равно приходил из скомпрометированного проекта.
Загрузчик существовал в трёх вариантах. Самый простой запрашивал внешний файл напрямую; второй прятал адрес в base64, чтобы его сложнее было найти обычным поиском по коду; третий содержал запасную копию нагрузки на случай блокировки домена. По наблюдениям Report URI, первая инъекция появилась 16 ноября в 04:21 UTC в сниппете BBC. Массовая очистка началась около 20:40 UTC, а к 21:52 вредоносный код оставался только в одном из отслеживаемых сниппетов. Скрипт Smartsheet сначала очистили, а затем он был заражён повторно скрытой версией загрузчика — признак того, что доступ атакующего в тот момент ещё сохранялся.
Полезная нагрузка была заточена под деньги. Она искала валидные адреса криптокошельков рядом со словами вроде «кошелёк», «пополнить» или «отправить» и меняла их на адреса злоумышленника — в тексте страницы, формах, ссылках, буфере обмена и исходящих запросах. То есть пользователь мог скопировать адрес с сайта и уже при вставке в кошелёк получить чужой. В 13:43 UTC к кампании добавился скриммер: при отправке обычной платёжной формы он собирал номер карты, срок действия и CVV. Поля оплаты в изолированном iframe другого домена, например хостed-поля Stripe или Adyen, такая логика прочитать не могла. По оценке исследователей, на криптоадреса атакующего за первые девять часов поступило около 6,6–7 тыс. долларов, но блокчейн не позволяет уверенно отделить переводы жертв от других операций с этими адресами.
Отдельная ветка была рассчитана на iOS. На iPhone и iPad скрипт пытался подгрузить второй этап, который Report URI связывает с наборами эксплойтов Coruna и DarkSword. Первый нацелен на iOS 13.0–17.2.1, второй — на iOS 18.4–18.7; для iOS 26 использовалась отдельная цепочка, пока только собирающая сведения об устройстве. Исследователи Cynet получили второй этап через эмуляцию браузера iPhone, однако подтверждённого захвата реального устройства нет. В отдельный промежуток атакующий добавил iframe с Coruna для пользователей iOS 18.6 и более ранних версий, а страницы перезагружались раз в минуту, повторяя попытку.
Взлом Optimizely — это не история о слабом пароле одного редактора сайта, а компрометация элемента цепочки поставки, которому веб-команды делегируют выполнение кода в браузере посетителя. Для разработчиков и ИБ-команд минимальный план действий выглядит скучно, но работает: проверить Project JavaScript и пользовательский код экспериментов на незнакомые скрипты, строки 1688360 и вызовы atob(; пересмотреть пользователей, API-токены и интеграции с правом записи; отозвать и перевыпустить скомпрометированные секреты. Если сайт принимает данные карты в собственных полях, транзакции за 16 ноября стоит рассматривать как потенциально затронутые. Сессионные токены в cookie без флага HttpOnly тоже требуют ротации.
Content Security Policy здесь не стала волшебным щитом: вредоносный код пришёл с уже разрешённого домена Optimizely. Но строгие правила для источников скриптов и сетевых соединений всё же могут сузить возможности следующей стадии атаки. Главный открытый вопрос теперь адресован не только Optimizely: сколько компаний действительно знают, какой исполняемый код поставляют их маркетинговые и аналитические сервисы, и способны ли они быстро отключить его, когда доверенный поставщик внезапно становится точкой входа.