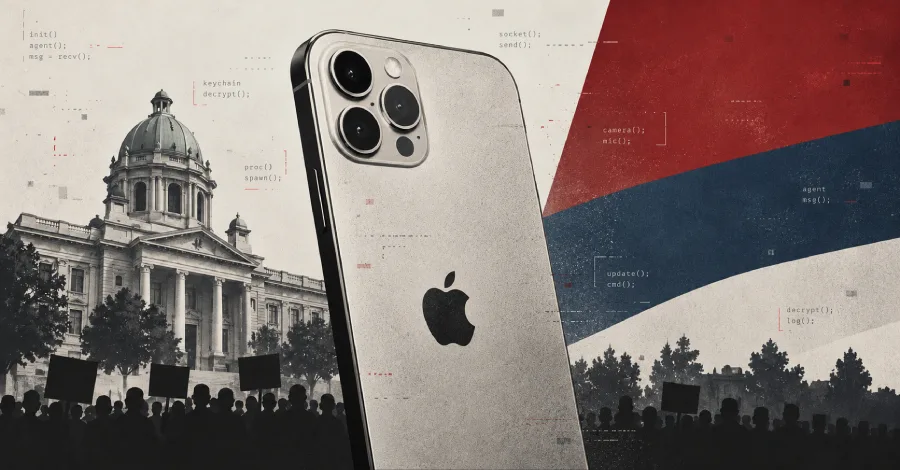
Исследователи подтвердили, что шпионское ПО Pegasus заразило iPhone ректора Белградского университета Владана Джокича. Находка сделана за шесть дней до внеочередных парламентских выборов в Сербии, назначенных на 25 октября. Для IT-команд это очередное неприятное напоминание: защищённый смартфон руководителя, активиста или сотрудника с доступом к чувствительным данным может быть скомпрометирован без ссылки, вложения и ошибки пользователя.
Анализ устройства по просьбе Джокича провела лаборатория Citizen Lab при Университете Торонто совместно с сербской организацией SHARE Foundation, сообщает The Hacker News. Эксперты оценили факт заражения как высокодостоверный. При этом они не назвали дату атаки внутри 2026 года, не раскрыли использованную уязвимость и не установили, кто управлял инструментом. Расследование продолжается.
Ключевая деталь — zero-click-эксплойт. Владельцу телефона не требовалось открывать файл, переходить по ссылке или подтверждать установку. Для корпоративной безопасности это меняет привычную модель защиты: обучение фишингу остаётся полезным, но против такого класса атак само по себе почти бесполезно. Компрометация происходит до того, как пользователь успевает сделать что-либо неправильное.
Джокич — заметный сторонник сербского студенческого протестного движения. Протесты в стране продолжаются почти два года: их спусковым крючком стало обрушение навеса на железнодорожном вокзале в Нови-Саде в ноябре 2024 года, в котором погибли 16 человек. В марте, по словам ректора, полиция провела обыск в его кабинетах и изъяла компьютеры и серверы. После обнаружения Pegasus он назвал атаку очередной попыткой запугивания и потребовал независимого расследования с публичными результатами.
Не единичный эпизод, а серия атак
Случай Джокича стал не единственным в новом отчёте. Apple 13 августа отправила уведомление об угрозе Раде Баичу, старшему сотруднику прокуратуры по борьбе с организованной преступностью Сербии, а 27 августа повторила предупреждение. Баич работал над расследованием вокруг комплекса бывшего Генерального штаба в Белграде. Объект лишили охранного статуса ради люксовой застройки, связанной с компанией, имеющей отношение к Джареду Кушнеру.
Apple рассылает такие предупреждения, когда видит признаки атаки коммерческим шпионским ПО. Само уведомление не называет заказчика и не доказывает заражение, но Citizen Lab рассматривает его как сильный индикатор вероятного таргетирования. Судебно-техническое исследование телефона Баича ещё не закончено, поэтому утверждать, что Pegasus действительно проник на устройство, пока нельзя.
В декабре 2025 года сербские прокуроры предъявили обвинения министру культуры Николе Селаковичу и ещё трём чиновникам по делу о злоупотреблении полномочиями и подделке документов. Баич говорил, что его отстранили от расследования в ноябре 2025 года без объяснений; в феврале он выступил на акции студентов у Конституционного суда. Совпадение статуса целей, политического контекста и времени атак выглядит тревожно, но исследователи сознательно не делают из него вывод о конкретном операторе.
До этих двух эпизодов SHARE Foundation сообщала как минимум о 14 людях в Сербии, ставших с начала года целями шпионских инструментов. Среди них — студенческие активисты, депутат от оппозиции и муниципальный советник. Двенадцать человек получили предупреждения Apple в августе, когда компания сообщала о таких уведомлениях пользователям в 110 странах. У студентки Елены Контич Citizen Lab ранее подтвердила заражение Pegasus; ещё на двух Android-устройствах обнаружили новую версию NoviSpy.
С учётом Джокича и Баича число публично известных представителей сербского гражданского общества, которых в 2026 году атаковали или, как минимум, пытались атаковать коммерческим шпионским ПО, достигло 16. Amnesty International ещё в декабре 2024 года писала, что NoviSpy устанавливали на телефоны активистов и журналистов во время полицейских допросов после разблокировки устройств с помощью криминалистических инструментов Cellebrite. По данным правозащитников, украденные сведения уходили на сервер с IP-адресом, принадлежавшим сербскому Агентству безопасности и информации (BIA).
Что делать тем, для кого телефон — рабочее место
Возможности Pegasus объясняют, почему атаки на один смартфон способны превратиться в проблему для целой организации. После компрометации оператор может читать личную и зашифрованную переписку, получать доступ к данным приложений, включать микрофон и камеру. Это означает риск не только для владельца устройства, но и для его команды, родственников, источников, клиентов и контрагентов. Сквозное шифрование защищает канал передачи, но не спасает, если атакующий уже оказался внутри конечной точки.
Техническая рекомендация Citizen Lab в этом кейсе довольно приземлённая: поддерживать iOS в актуальном состоянии и включить Lockdown Mode на iPhone, если человек относится к группе повышенного риска. Этот режим ограничивает часть функций и совместимости, зато сужает поверхность атаки. Конкретный патч назвать нельзя: лаборатория не раскрыла уязвимость, сработавшую против Джокича, и не сообщила, блокируют ли её текущие версии iOS.
Получив Apple Threat Notification, не стоит относиться к нему как к очередному шумному системному письму. Разумная исходная гипотеза — устройство могло быть заражено; его следует передать специалистам для форензики и отдельно проверить близкие контакты. Для компаний здесь полезнее не срочно закупать ещё один MDM, а заранее описать процедуру: кому сотрудник сообщает о предупреждении, как изолируется рискованная учётная запись, где хранится резервный защищённый канал связи и кто имеет право анализировать устройство без уничтожения артефактов.
Сербская BIA в сентябре отвергла прежние обвинения в слежке за студентами и оппозиционными политиками, назвав их несерьёзной сенсационностью, и заявила, что действует строго в рамках закона. SHARE Foundation, напротив, указывает, что Pegasus продаётся только государствам и государственным структурам; поданные в Сербии жалобы на применение spyware пока не привели к эффективным действиям. Главный вопрос теперь не только в том, кто стоял за конкретной атакой, но и в том, появится ли независимый механизм расследования таких инцидентов. Пока его нет, шпионское ПО Pegasus остаётся инструментом, против которого даже технически дисциплинированному владельцу смартфона доступна лишь оборона в несколько слоёв, а не гарантированная защита.