Менее 10% известных уязвимостей действительно эксплуатируются злоумышленниками, однако в большинстве компаний почти каждая новая CVE попадает в срочную очередь. Такая приоритизация уязвимостей создаёт много отчётной активности, но не обязательно снижает риск взлома: критичная брешь может ждать патча рядом с десятками проблем, которые атаковать никто не собирается.
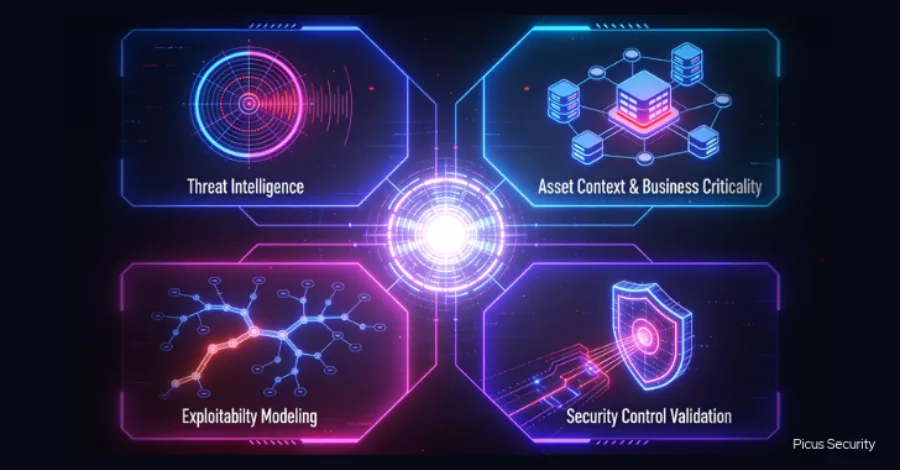
Об этом сообщает The Hacker News, пересказывая подход Gartner к управлению внешними и внутренними экспозициями. Аналитики предлагают перестать воспринимать CVSS как окончательный приговор и оценивать проблему сразу по четырём параметрам: активности атакующих, критичности затронутого актива, вероятности эксплуатации и эффективности уже развёрнутых защитных средств.
Логика CVSS понятна: уязвимости нужно было быстро сортировать по технической тяжести, когда поверхность атаки была сравнительно предсказуемой, а объём раскрываемых проблем не рос лавинообразно. Теперь у предприятий есть облака, SaaS-сервисы, цепочки поставок, множество учётных записей и десятки тысяч новых CVE в год. На этом фоне единая оценка тяжести всё чаще превращается в удобный, но грубый фильтр.
Высокий балл CVSS отвечает на вопрос, насколько опасной может быть уязвимость в абстрактной системе. Он не говорит, есть ли работающий эксплойт, интересна ли конкретная технология атакующим, доступен ли актив извне и ведёт ли его компрометация к важным данным. Уязвимость средней тяжести в публичном сервисе с доступом к корпоративным системам иногда опаснее «критической» CVE на изолированном тестовом сервере.
Первый элемент новой модели — threat intelligence. Команде важно видеть не только публикацию CVE, но и признаки реальной эксплуатации: кампании атак, появление эксплойтов, использование ошибки конкретными группами. Это позволяет сократить очередь до уязвимостей, которыми противник уже заинтересовался. Практичная метрика здесь — время от появления сведений об угрозе до проверки и устранения проблемы, а не просто количество закрытых тикетов.
Второй элемент — контекст актива. Для бизнеса принципиально различаются уязвимость в рабочей станции, в сервисе расчётов, в системе с персональными данными или в компоненте, через который можно перейти к более ценным ресурсам. Информация обычно уже разбросана по сканерам, CMDB, облачным платформам и системам управления идентификацией. Задача службы безопасности — собрать её в актуальную картину, иначе инвентаризация будет описывать инфраструктуру, которой уже нет.
Третий элемент — модели вероятности эксплуатации, включая EPSS. Они учитывают, например, сложность атаки, распространённость компонента и типичные интервалы между раскрытием уязвимости и её использованием. Такие модели помогают заметить риск до того, как он станет массовой новостью. Но это не оракул: статистическая вероятность показывает ситуацию в целом, а не доказывает, что конкретный актив можно взломать в конкретной сети.
Именно поэтому четвёртым элементом Gartner называет проверку средств защиты. Сегментация, защита конечных точек, правила идентификации и покрытие детектами могут сделать формально критичную проблему практически недостижимой. Обратная ситуация тоже встречается регулярно: менее заметная ошибка на плохо защищённой системе становится коротким путём к важным ресурсам. Проверка должна давать доказательство — может ли атакующий пройти цепочку в этой среде сейчас, а не только предположение по карточке CVE.
Для российских IT-команд это означает смену KPI. Полезнее измерять сокращение реально эксплуатируемых экспозиций и время их закрытия, чем соревноваться в числе пропатченных уязвимостей. Gartner прогнозирует, что к 2028 году организации, которые объединят данные об угрозах, контекст активов, модели эксплуатации и валидацию защитных мер, снизят вероятность инцидента как минимум на 70% относительно компаний, в основном полагающихся на CVSS.
Полная приоритизация уязвимостей потребует не столько ещё одного сканера, сколько связки процессов между безопасностью, инфраструктурой, разработкой и владельцами сервисов. Главный вопрос теперь не «насколько страшна эта CVE», а «какой путь она реально открывает атакующему и что мы потеряем, если он им воспользуется». Именно на этот вопрос очередной балл CVSS в одиночку ответа не даст.