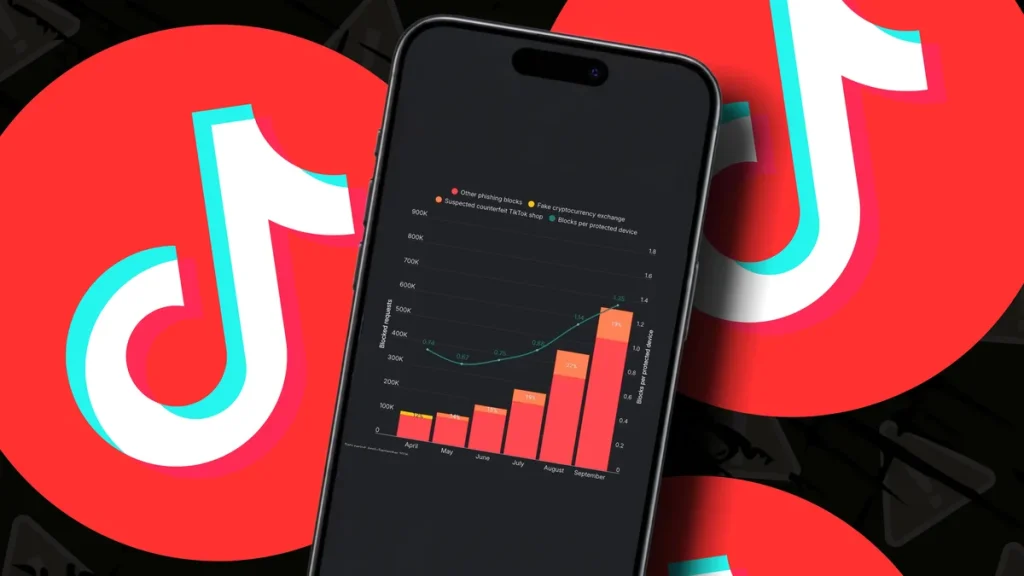
Поддельный магазин TikTok Shop с мая по сентябрь 2026 года вызвал более 320 тыс. блокировок фишинговых переходов — это 19% всех срабатываний защиты Surfshark по вредоносным доменам. Фишинг TikTok Shop оказался не разовой кампанией, а устойчивой схемой перед сезоном распродаж: домен всё ещё работал в октябре. Для российских команд это очередное напоминание, что узнаваемый маркетплейс давно стал удобной приманкой не только для покупателей, но и для сотрудников, работающих с рекламой, закупками и корпоративными картами.
Как сообщает ZDNet, VPN-сервис Surfshark изучил данные своего веб-блокировщика за апрель—сентябрь 2026 года: запросы, классифицированные как фишинг, связанные с ними домены и число устройств с включённой защитой. Название поддельного домена компания не раскрыла. Это разумная предосторожность: публикация адреса в заметке о мошенниках нередко превращается в бесплатное продвижение их инфраструктуры.
Масштаб роста заметен и без привязки к одной витрине. В апреле Surfshark зафиксировал 104 962 ежемесячных блокировки фишинговых страниц, а в сентябре — 655 024. Рост составил 524%. Число защищённых устройств за тот же период увеличилось на 241%, поэтому часть скачка можно объяснить расширением аудитории сервиса. Но среднее количество блокировок на одно защищённое устройство тоже выросло: с 0,74 до 1,35, или на 83%. Иными словами, дело не только в том, что у защиты стало больше пользователей: сами попытки выманить данные стали встречаться чаще.
Одна фальшивая площадка смогла собрать почти пятую часть всех блокировок именно потому, что копирует привычный сценарий покупки. Пользователь видит предложение, похожее на карточку товара или рекламную акцию, переходит на сайт и вводит данные. Целью могут быть учётные данные, контакты, реквизиты оплаты или информация, которую затем используют для следующей атаки. Внешне это не обязательно грубая страница с ошибками: мошенникам достаточно воспроизвести знакомое имя сервиса и подтолкнуть жертву скидкой, дефицитом товара или ограниченным сроком акции.
Почему всплеск важен перед распродажами
В первые 20 дней октября этот же домен оставался самым часто блокируемым фишинговым ресурсом в данных Surfshark и обеспечил ещё 18% мировых блокировок. Период особенно удобен для злоумышленников: пользователи привыкли к сообщениям о скидках, отслеживанию доставки и срочным уведомлениям от продавцов. Чем больше легитимных промо-рассылок и рекламных переходов, тем легче поддельному предложению раствориться в потоке настоящих.
Для бизнеса риск не сводится к личным покупкам сотрудников. Маркетинговые команды регулярно работают с TikTok и подрядчиками по продвижению, отделы закупок оплачивают тестовые заказы и образцы, а HR нередко получают обращения через социальные сети. Мошенническая ссылка может прийти как «выгодное размещение», сообщение от продавца или просьба подтвердить платёж. Если пароль повторно используется в рабочем аккаунте, бытовой фишинг быстро становится инцидентом для компании.
Разработчикам и владельцам цифровых продуктов здесь полезен и другой вывод. Антифрод нельзя строить только вокруг проверки платежа на финальном шаге. Поддельная витрина работает раньше: на стадии перехода по ссылке, авторизации и ввода персональных данных. Нужны предупреждения о выходе на внешний домен, понятное разделение официальных и партнёрских страниц, контроль похожих доменных имён и быстрый канал для жалоб. Пользователь не обязан разбираться в нюансах URL, когда интерфейс настойчиво обещает товар со скидкой.
TikTok Shop рекомендует не переходить по ссылкам, которые уводят пользователя за пределы площадки, и не передавать чувствительные данные через сторонние сайты. Перед заказом стоит проверить рейтинг продавца, отзывы и долю отменённых заказов. Отдельно нужно сверять получателя платежа: деньги должны уходить продавцу внутри TikTok Shop, а не компании или человеку с похожим названием. Если легитимность продавца вызывает сомнения, безопаснее остановить оплату и обратиться в поддержку сервиса через официальный интерфейс.
Базовые признаки фишинга остаются прежними: странный адрес страницы, лишние символы в названии домена, ошибки в тексте, нетипичная форма оплаты и попытка увести переписку в мессенджер. Но полагаться только на орфографию уже рискованно: тексты и макеты мошенники собирают всё аккуратнее. Надёжнее начинать не с проверки «красивости» страницы, а с происхождения ссылки: она открыта из официального приложения или введена вручную, либо пришла в сообщении с обещанием слишком выгодной сделки.
Проверка ссылки дешевле расследования
Для ИБ-команд эта история — аргумент в пользу адресного обучения, а не очередного письма «будьте бдительны». Сотрудникам полезнее показать реальные рабочие сценарии: фальшивое предложение для рекламной кампании, поддельное уведомление о доставке, письмо от якобы партнёра. Технические меры тоже остаются обязательными: фильтрация DNS и веб-трафика, многофакторная аутентификация, менеджер паролей и запрет повторного использования корпоративных учётных данных на внешних сервисах. Блокировщик не отменяет осторожность, но даёт пользователю шанс не расплачиваться за один неудачный клик.
Доля в 19% показывает, насколько эффективно мошенникам удаётся паразитировать на доверии к крупной платформе. Пока поддельный домен остаётся активным, фишинг TikTok Shop будет проверять на прочность и фильтры, и привычки покупателей. Проверить исходные данные исследования Surfshark можно в материале : главный вопрос теперь не в том, появятся ли новые клоны, а в том, успеют ли площадки и компании сократить время между их обнаружением и блокировкой.