Платформа доставки вредоносного ПО ROMULUS начала применять ClickFix-атаки ROMULUS для установки ранее не описанного трояна удалённого доступа. После заражения злоумышленники могут видеть экран жертвы, управлять компьютером, включать камеру и микрофон, забирать файлы и догружать новые модули. Для российских компаний это очередное напоминание: фальшивая CAPTCHA теперь способна привести не к раздражающему баннеру, а к полноценному захвату рабочей станции.
Новая цепочка описана исследователями Blackpoint Cyber, сообщает The Hacker News. По их оценке, ROMULUS работает как сервис доставки: через разные сценарии он распространяет загрузчик Legion Loader и RAT, похожий на CNCMachineRMS, но сохраняет общие приёмы — приманки ClickFix и DLL sideloading с использованием подписанных программ.
В одном из зафиксированных сценариев пользователя подводят к запуску команды PowerShell, которая вызывает штатный Windows Installer через msiexec.exe. Скачанный MSI-файл носит имя IconEdit2Turb.msi и маскируется под Stardock Smart DeElevation Tool. Далее начинается цепочка DLL sideloading: легитимное приложение загружает вредоносную библиотеку I++u.dll. Она извлекает встроенный shellcode и запускает финальный RAT.
Сам троян не ограничивается сбором сведений о системе. Он умеет передавать изображение с экрана, обеспечивать удалённое управление рабочим столом, работать с файлами, записывать звук с микрофона и получать изображение с камеры. Также оператор может по запросу загрузить на скомпрометированный ПК дополнительные компоненты. Связь с инфраструктурой атакующих идёт через DNS over HTTPS: такой канал сложнее заметить в обычном DNS-мониторинге, если защитные средства не анализируют DoH-трафик.
ROMULUS впервые публично описали месяцем ранее исследователи Forescout Research. Тогда сервис связывали прежде всего с распространением Legion Loader, также известного под именами Satacom downloader, CurlyGate и RobotDropper. Теперь Blackpoint Cyber видит, что одна инфраструктура может раздавать разные семейства малвари через отдельные цепочки. Это важная деталь для SOC-команд: имя очередного установщика и используемая программа могут меняться, а поведение конечного импланта и характерные техники остаются более надёжными признаками связи инцидентов.
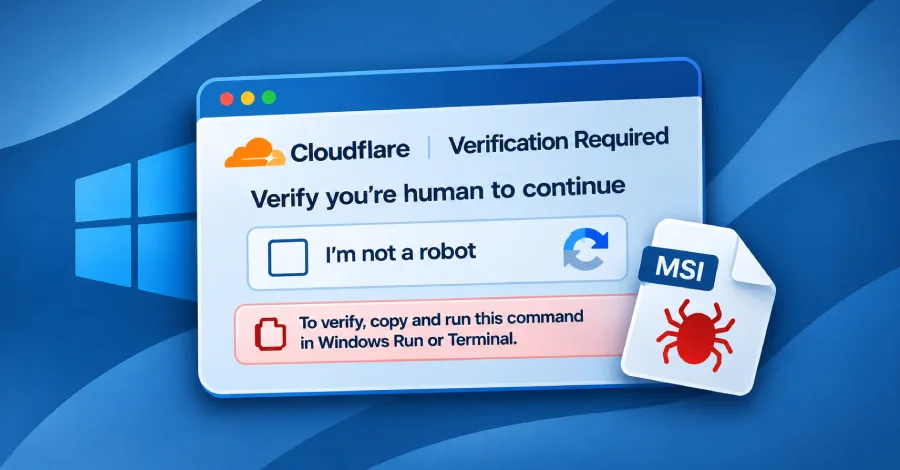
ClickFix-атаки ROMULUS строятся на неприятно эффективной социальной инженерии. Жертва видит якобы проверку Cloudflare, уведомление о необходимости верификации или предложение скачать знакомый продукт. Затем сайт копирует команду в буфер обмена и предлагает вставить её в окно «Выполнить», PowerShell или Terminal. Пользователь фактически сам запускает вредоносный код, а защитные механизмы, рассчитанные на незаметную эксплуатацию уязвимостей, получают меньше поводов для блокировки.
Тренд давно вышел за рамки одного семейства. В связанных кампаниях злоумышленники использовали десятки тысяч взломанных сайтов, поддельные страницы Zillow и Amazon, рекламные объявления в поиске, фальшивые загрузки Claude для macOS и заражённые сайты на WordPress. В разных случаях конечной нагрузкой становились NetSupport RAT, Lumma Stealer, Atomic macOS Stealer, CrashHandler RAT и ранее не описанный CrocoRat. Отдельные цепочки используют EtherHiding со смарт-контрактом Polygon, DNS TXT-записи для получения следующей стадии или данные, спрятанные в PNG-файлах.
Для разработчиков и администраторов здесь нет магической сигнатуры, которая разом решит проблему. Нужны ограничения на запуск PowerShell и скриптов там, где это возможно, контроль дочерних процессов msiexec.exe, мониторинг подозрительных DLL sideloading-цепочек и проверка DoH-запросов. Полезно отдельно искать сочетания: файл MSI, запущенный из пользовательского каталога, подписанный исполняемый файл с неожиданной библиотекой рядом и последующий сетевой выход. HR и службы ИБ тоже оказываются на переднем крае: короткое правило «CAPTCHA не требует открыть Run и вставить команду» может остановить инцидент раньше EDR.
Главный риск ClickFix-атак ROMULUS в том, что они эксплуатируют не редкую ошибку в коде, а привычку доверять интерфейсу. По мере того как атакующие меняют бренды-приманки, загрузчики и подписанные бинарники, защите придётся смещать фокус с названий файлов на поведенческие цепочки. Исходные технические детали кампании приведены в материале .