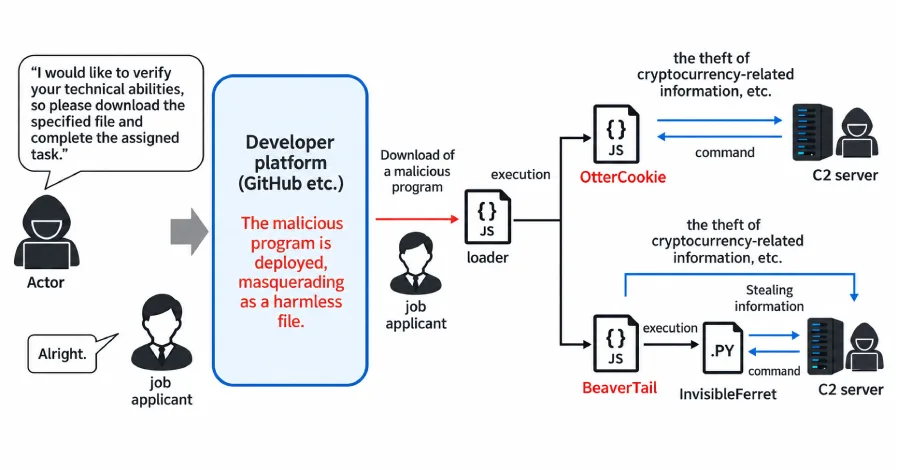
Северокорейская кампания киберугроз, известная как Contagious Interview, нарушила работу минимум 30 000 устройств и похитила $10,71 млн в криптовалюте из более чем 7 000 кошельков. Этот инцидент сигнализирует о растущей угрозе в области кибербезопасности, охватывающей множество стран.
Масштабы угрозы кибербезопасности
По данным совместного отчета специализированных агентств Японии, США, Австралии и Германии, преступная группа нацелилась на веб-дизайнеров, специалистов в области криптовалют и технологий Web3. Злоумышленники используют социальные сети, такие как LinkedIn, для поиска потенциальных жертв под предлогом предложений по работе.
Методы атак и последствия
Злоумышленники устанавливают вредоносное ПО на устройства жертв, открывая каналы для дальнейшей кражи данных и денег. Их тактики, включая использование фишинговых заданий, приводят к множественным установкам вредоносных программ, таких как GolangGhost и RATatouille. После получения доступа к системам, они могут шпионить за организациями, в которых работают жертвы, что угрожает краже интеллектуальной собственности и получению экономической выгоды через подделку документов.
Необходимость улучшения кибербезопасности
Для IT-специалистов и организаций в России и СНГ данный инцидент подчеркивает крайне важную необходимость усиления мер кибербезопасности. Риск утечки данных и потери репутации требует от компаний внедрения надежных защитных решений и регулярных тренингов для сотрудников по распознанию фишинга.