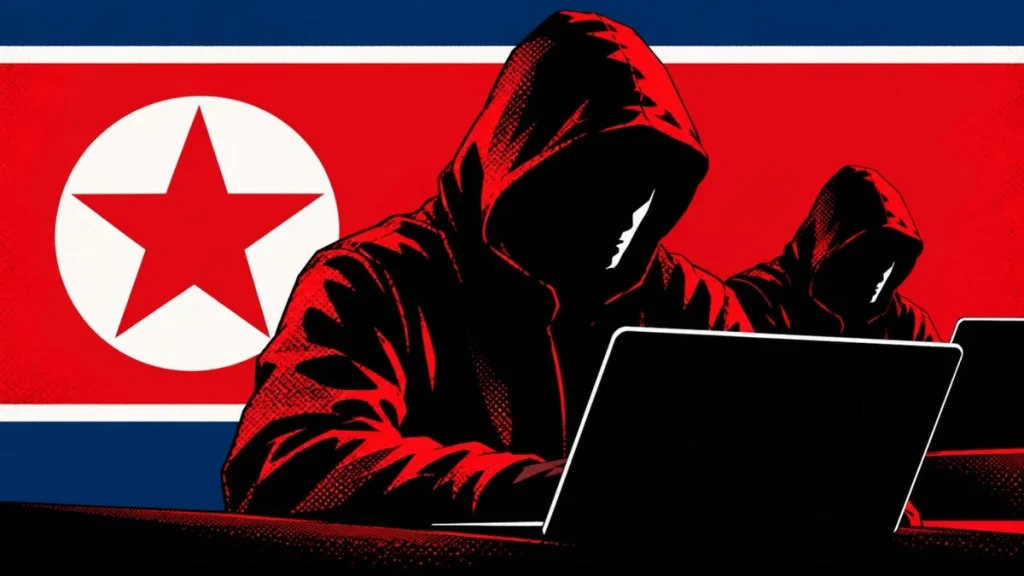
Власти США сообщили о ликвидации инфраструктуры кампании FaceStealer, за 18 месяцев похитившей более $400 млн в криптовалюте. Операторы из КНДР не взламывали блокчейн: они подделывали видеовстречи, записывали жертв на веб-камеру и убеждали разработчиков и руководителей самим запустить вредоносный «фикс» — схема, от которой российским командам Web3 и open source стоит отмахиваться не как от экзотики, а как от рабочего риска.
За атакой, по данным BleepingComputer, стоит северокорейская группа BlueNoroff. Американские ведомства изъяли облачную инфраструктуру, на которой держалась операция. Следователи нашли более 900 скрытно записанных роликов с IT-специалистами: эти записи становились сырьём для следующего раунда обмана. Масштаб важен не только суммой украденных активов. FaceStealer показывает, что видеозвонок с узнаваемым лицом больше нельзя считать достаточным подтверждением личности собеседника.
Как фальшивая встреча превращалась в кражу доступа
Атакующие сначала захватывали учётные записи в Telegram, LinkedIn, Slack и Discord. От имени скомпрометированного контакта жертве предлагали созвониться: обсудить вакансию, инвестиции, сотрудничество или технический вопрос. Цели выбирали среди сотрудников криптопроектов и Web3-компаний, а также сопровождающих популярных библиотек разработчиков. Исследователи ArticWolf насчитали 677 целей в 58 странах; особенно часто в списке оказывались основатели компаний и топ-менеджеры.
На встрече злоумышленники показывали заранее записанное видео знакомого жертве человека — иногда нескольких знакомых. Пока участник ждал подключения, его самого записывали через веб-камеру, не раскрывая этого. Позже такой ролик добавляли в новые постановочные созвоны. Получался конвейер доверия: один обманутый специалист невольно помогал убедить следующего.
Дальше в сценарии появлялась якобы техническая неполадка. Жертве демонстрировали фальшивое окно ошибки и предлагали открыть ссылку, скачать обновление, установщик или скрипт для исправления проблемы. Это разновидность ClickFix — приёма, в котором человеку предлагают самому выполнить опасное действие под видом решения безобидного сбоя. Среди других приманок фигурировали финансовые документы, обновления просмотрщика PDF, запросы на верификацию личности и предложения провести аудит безопасности.
Запущенный «фикс» устанавливал вредоносное ПО. Оно искало данные, связанные с криптоактивами, и учётные данные сервисов видеосвязи — Zoom, Google Meet и Microsoft Teams. Кроме того, преступники получали доступ к контактам, социальным сетям, коммуникационным приложениям и новым записям с веб-камеры. В этой модели кража криптокошелька — не единственная цель: похищенный аккаунт и круг контактов становятся входом в следующую часть кампании FaceStealer.
Почему под ударом оказались разработчики
Отдельно ФБР описало попытку скомпрометировать сопровождающего популярной JavaScript-библиотеки с десятками миллионов еженедельных загрузок. Его заманили на поддельную встречу в Microsoft Teams с несколькими участниками, среди которых был знакомый разработчика. Атаку успели обнаружить, однако ведомство подтвердило и другие попытки против участников экосистем npm и Rust crates.
Для бизнеса это неприятная арифметика: один заражённый ноутбук финансового директора может дать доступ к активам компании, а один заражённый компьютер мейнтейнера — к цепочке поставки, которую используют тысячи команд. BlueNoroff уже связывали с похожей активностью. В 2025 году Huntress описывала кампанию с фальшивыми звонками в Zoom и кастомным вредоносным ПО для macOS, нацеленную на руководителей. В июле 2026 года аналитики Amazon также отнесли несколько атак на цепочки поставок открытого ПО к этой группе.
Есть и второй тревожный элемент: злоумышленники не всегда монетизируют доступ сразу. По версии ФБР, после первого компрометации они могли ждать месяцы или больше года, пока криптовалютные активы жертвы вырастут. Обычная проверка «после инцидента ничего не пропало» в такой ситуации не доказывает, что риск исчез. Если сотрудник всё же запускал неизвестный скрипт во время видеозвонка, нужно рассматривать инцидент как полноценную компрометацию устройства и учётных записей, а не как неудачный созвон.
Практические меры здесь довольно приземлённые. Подключаться к встречам безопаснее через официальное приложение и код приглашения, а неожиданный инвайт перепроверять по независимому каналу: написать человеку в уже известный чат или позвонить по сохранённому номеру. Камеру разумно держать выключенной до понятного контекста разговора. Главное правило для разработчиков, администраторов и руководителей остаётся скучным, но эффективным: ошибка в видеосервисе не требует вводить команды из чата, скачивать «обновление» по ссылке или запускать присланный файл.
Параллельно Минюст США заявил, что вместе с частными компаниями заморозил более $2,7 млрд, связанных с кражей $6,4 млрд у Binance; суд уже разрешил изъять или ограничить операции более чем с $1,2 млрд этой суммы. Ликвидация инфраструктуры FaceStealer усложнит работу конкретной сети, но не отменит её метод: дипфейки и захваченные аккаунты делают социальную инженерию всё дешевле и убедительнее. Поэтому следующий рубеж защиты — не ещё одна памятка о фишинге, а процедуры, в которых даже знакомое лицо на экране не может в одиночку подтвердить рискованное действие.