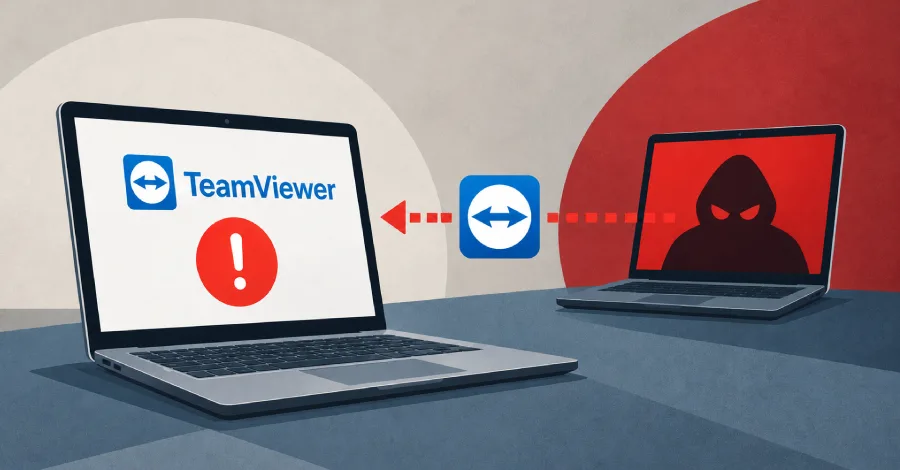
TeamViewer выпустила версию 15.83, закрывающую CVE-2026-111585 с оценкой CVSS 8,8 из 10. Эта уязвимость TeamViewer опасна необычным направлением атаки: вредоносным может оказаться не оператор, подключившийся к чужому ПК, а удалённый компьютер, которым он решил управлять.
Проблема затрагивает Full Client для Windows, Linux и macOS, Portable-редакцию для Windows и приложение Remote Control для Android во всех версиях до 15.83, сообщает The Hacker News. Для компаний, где через TeamViewer обслуживают рабочие станции, серверы и устройства клиентов, это означает простой, но неприятный вывод: доверять нельзя даже уже установленному удалённому соединению.
В терминологии TeamViewer устройство, с которого начинается подключение и управление, называется viewer, а принимающая сторона — host. В CVE-2026-111585 атакующим выступает именно host. Если он был скомпрометирован заранее или контролируется злоумышленником, он может отправить viewer некорректные параметры изображения экрана и спровоцировать аварийное завершение клиента TeamViewer. В зависимости от платформы возможен и запуск произвольного кода на компьютере оператора.
Исследователь Omri Dar из компании Remedio опубликовал техническое описание 29 октября. По его данным, viewer выделяет память под экранный буфер на основе размеров, которые сообщает host. При специально подобранных значениях вычисление переполняется, памяти резервируется меньше необходимого, а последующие данные изображения записываются за границами буфера. Минимальный эффект — падение TeamViewer на стороне оператора, причём удалённая машина может повторять его по желанию.
На Windows специалисты Remedio смогли развить сценарий до выполнения кода, обходя штатные механизмы защиты ОС. Однако в их демонстрации на host использовался вспомогательный компонент, поставлявший часть данных атаки. Поэтому это ещё не подтверждённый полностью сетевой эксплойт, который можно воспроизвести одной лишь сессией TeamViewer. Для macOS, Linux и Android подобная цепочка в опубликованном исследовании не показана; сама TeamViewer ограничилась формулировкой, что выполнение кода возможно в зависимости от платформы.
Для срабатывания не требуется пароль, дополнительный клик или изменение настроек: достаточно, чтобы пользователь начал сеанс удалённого управления с атакующим host. Это особенно неприятно для аутсорсеров, служб поддержки и IT-отделов, которые подключаются к технике клиентов по входящему запросу. Обновление в сентябре до версии 15.82 от этой проблемы не защищало: уязвимость TeamViewer присутствует и в ней.
Практическая мера у TeamViewer одна — обновить все клиенты до 15.83 или более новой версии. Отдельно стоит проверить Windows Portable и Android Remote Control: такие экземпляры нередко живут вне централизованного управления патчами. В бюллетене для этой ошибки приложение Host не указано, но тот же релиз устраняет ещё две уязвимости высокой опасности, затрагивающие Host, поэтому его обновление откладывать тоже не стоит. В тот же день компания выпустила отдельный бюллетень по шести проблемам в дополнениях Remote Management, распространяемых через автообновление.
На момент публикации TeamViewer не знала об атаках с использованием CVE-2026-111585; у Remedio также не было сведений о случаях эксплуатации, а код эксплойта исследователи не выпускали. Уязвимость отсутствовала в каталоге CISA Known Exploited Vulnerabilities на 29 октября. Но сам класс ошибки хорошо напоминает: в системах удалённого доступа нужно защищать не только host от оператора, но и оператора от host. Технические детали исследования доступны в материале .