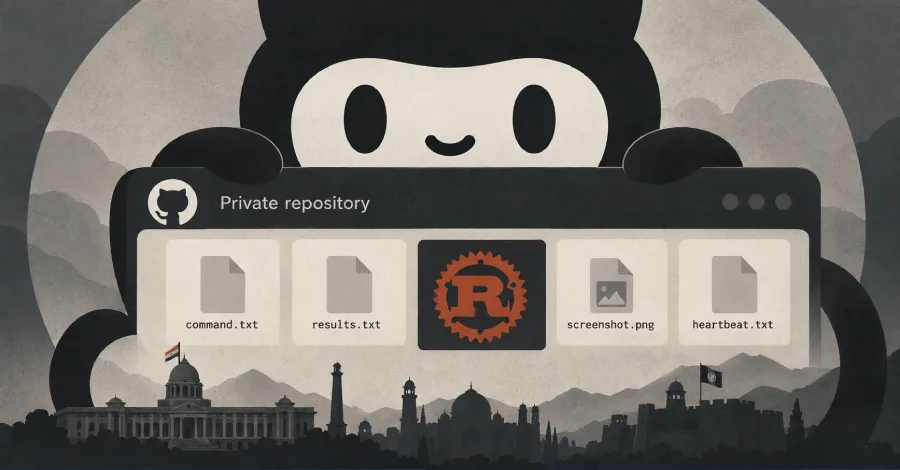
Кибербезопасность в Индии и Афганистане находится под угрозой: кибергруппа Transparent Tribe, также известная как APT36, запустила серию новых атак на правительственные и оборонные структуры. В этой операции используется Rust-эксплойт, известный как RUSTYSHADE, что демонстрирует способности группы адаптироваться к техническим противодействиям.
Определение угрозы
По данным Zscaler ThreatLabz, группа внедрила ранее не задокументированные инструменты: RUSTYSHADE, RUSTYMOVE, PSNATCH и BASHNATCH. Эти инструменты позволяют злоумышленникам выполнять сложные операции, включая кражу файлов и создание новых уязвимостей в системах. Особое внимание вызывает использование частных репозиториев GitHub, которые позволяют скрывать командные и управляющие данные.
Функциональность новых инструментов
Инструмент RUSTYSHADE — это бэкдор, написанный на Rust, использующий GitHub для шифрования команд. Например, файл command.txt применяется для хранения команд, а screenshot.png — для захвата экрана. Такие операции зависят от загрузки данных из репозиториев, что делает их менее заметными для систем безопасности.
Выводы для безопасности
Угрозы от Transparent Tribe подчеркивают необходимость повышения уровня защищенности систем. Компании и правительственные учреждения должны проводить регулярные аудиты безопасности, обучать сотрудников и использовать специальные инструменты для защиты от атак. Использование платформ, таких как GitHub, злоумышленниками для управления инфраструктурой снижает эффективность традиционных методов защиты.
С учетом текущих тенденций кибератак, в ближайшие месяцы ожидаются дальнейшие обновления методов атаки от APT36, что требует от организаций адаптации к новым угрозам.