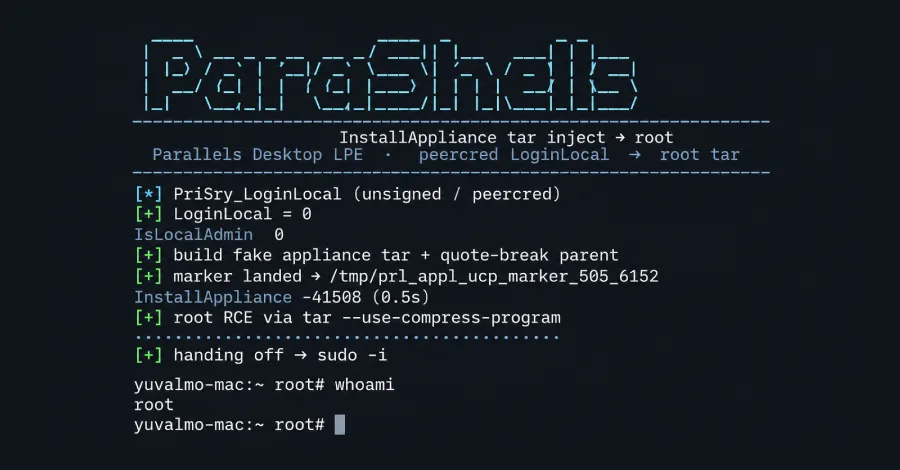
Уязвимость в Parallels Desktop позволяет обычным пользователям Mac получить root-доступ — высший уровень привилегий в системе. Это создаёт серьёзные риски для безопасности, особенно для тех, кто использует Mac в корпоративной среде.
Что известно об уязвимости
По данным компании JFrog, уязвимость называется ParaShells и отслеживается под идентификатором CVE-2026-90894. Она может быть использована лишь в локальных условиях, поскольку код, необходимые для атаки, должен быть уже запущен в системе обычным пользователем. Уязвимость была обнаружена в версии Parallels Desktop 27, однако пользователи Mac с процессорами Intel не смогут установить обновление, устраняющее эту проблему.
Технические детали уязвимости
Как выяснили специалисты JFrog, проблема заключается в том, что служба prl_disp_service, которая запускается как root для выполнения задач по созданию сетей и распаковке виртуальных машин, принимает соединения от любой программы на Mac. Атака происходит из-за недостаточной проверки прав у подключающегося процесса. Один из вариантов эксплуатации — использование команды tar с аргументами, которые автоматом выполняются с.root-привилегиями.
Тестовый скрипт сложил правило для выполнения команд без пароля и открыл доступ к root-оболочке, что демонстрирует всю потенциальную опасность.
Рекомендации для пользователей
Для пользователей Parallels Desktop важно обновить программное обеспечение до версии 27.0.1, которая содержит устранение уязвимости. JFrog указывает, что установка всех версий ниже 27.0.0 небезопасна, особенно на устройствах с уязвимой конфигурацией. На текущий момент неизвестно о фактических атаках с использованием этой уязвимости, но потенциальные риски остаются высокими.
Что дальше?
Пользователям следует внимательно следить за обновлениями безопасности и устанавливать последние версии программ для защиты от потенциальных угроз.