Уязвимость Broadcom Wi-Fi позволяет человеку в радиусе действия точки доступа выполнить на роутере произвольный код с правами root — без пароля от сети, авторизации и процедуры подключения. Исследователь Квентин Кайзер продемонстрировал атаку на абонентских шлюзах трёх бельгийских операторов; для российских компаний и домашних пользователей это неприятное напоминание: уязвимым может оказаться не только веб-интерфейс роутера, но и его Wi‑Fi-стек.
О находке 16 октября сообщил исследователь, а подробности опубликовало The Hacker News. Проблема затрагивает реализацию Wi‑Fi Protected Setup (WPS) от Broadcom — механизма, который должен упрощать подключение устройств без ручного ввода пароля. В коде некорректно собираются фрагментированные сообщения WPS. Атакующий, находящийся в зоне покрытия Wi‑Fi, может отправить специально подготовленные кадры и повредить память устройства.
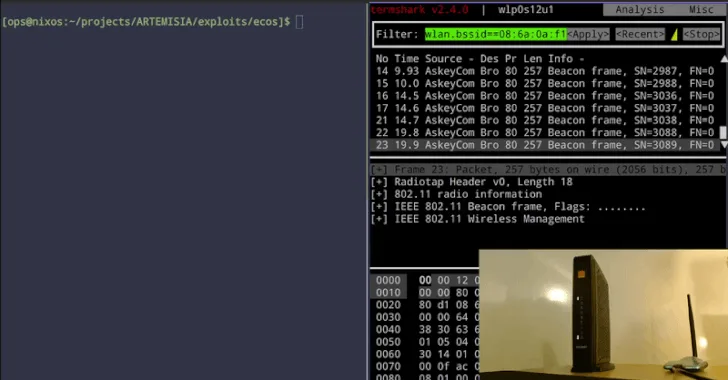
Практический эффект зависит от модели и прошивки, но Кайзер получил два наиболее показательных результата. На шлюзе Orange Belgium Askey TCG3000 он смог извлечь из настроек предустановленный ключ Wi‑Fi (PSK), передать его по воздуху и затем войти в сеть уже легитимным клиентом. На Sagemcom BBOX3V+ у оператора Proximus исследователь открыл обратную командную оболочку через Wi‑Fi-кадры. Внешний сервер для такой демонстрации не потребовался.
Это не сценарий «поднести устройство к корпусу роутера». По данным исследователя, атака работает с расстояния в пределах обычной радиосвязи. Потенциальный злоумышленник может находиться в соседнем офисе, подъезде или припаркованной рядом машине — там, где сигнал ещё доступен. Публичных данных о применении этой техники в реальных атаках пока нет, а рабочие эксплойты принадлежат самому Кайзеру.
Масштаб проблемы сложно оценить точно: Broadcom поставляет чипы и программные компоненты десяткам производителей сетевого оборудования. Исследователь предполагает, что речь может идти о миллионах устройств. В его списке встречаются домашние маршрутизаторы и точки доступа разных брендов, включая ARRIS, Huawei и Cisco для малого бизнеса. Но важно не превращать такой перечень в готовый реестр пострадавших: часть моделей подтверждена тестами, часть помечена как вероятно уязвимая на основании автоматической проверки.
Особенно плохая новость касается старых платформ BCM3380, BCM3383 и BCM33834 на базе eCos. Для них Кайзер не нашёл применимого исправления и называет проблему forever day — уязвимостью, которая фактически останется с устройством до его списания. Более новые Linux-модели семейств BCM3390, BCM65xx и BCM68xx теоретически можно защитить: производителю нужно заменить используемый Wi‑Fi-компонент на другой программный стек, например hostapd.
История тянется как минимум с 2010 года. По версии исследователя, Broadcom выпускала неполное исправление в 2018-м и рекомендовала клиентам перейти на другой Wi‑Fi-софт. При этом отдельный идентификатор CVE для проблемы так и не появился. Это осложняет жизнь администраторам: без CVE уязвимость часто не попадает в привычные процессы инвентаризации, сканирования, контроля поставщиков и отчётности для руководства. CERT/CC, куда обратился Кайзер, закрыл кейс в тот же день, поскольку право назначать CVE для продукта находится у самой Broadcom.
Для разработчиков прошивок и производителей CPE это повод проверить не только собственный код, но и старые бинарные компоненты в цепочке поставки. Для IT-отделов — пересмотреть парк роутеров, особенно операторские устройства, которые часто обновляются не владельцем, а провайдером. Отключение WPS обычно считается разумной гигиеной, но в опубликованном исследовании нет утверждения, что конкретная настройка надёжно перекрывает описанный радиоканал. Пока нет патча, не стоит выдавать привычные меры за гарантированную защиту.
Кайзер выпустил YARA-правила для поиска уязвимого кода в извлечённых прошивках и скрипт, который оценивает работающую точку доступа. Это инструменты первичной проверки, а не окончательный вердикт: совпадение может сохраниться и на исправленном устройстве. Если оборудование относится к старой eCos-линейке и подтверждённо не получает исправлений, реалистичный план один — замена. Главный открытый вопрос теперь не в технической возможности атаки, а в том, сколько производителей и операторов готовы честно инвентаризировать зависимость от старого WPS-кода. Материалы и артефакты исследования доступны в публикации .