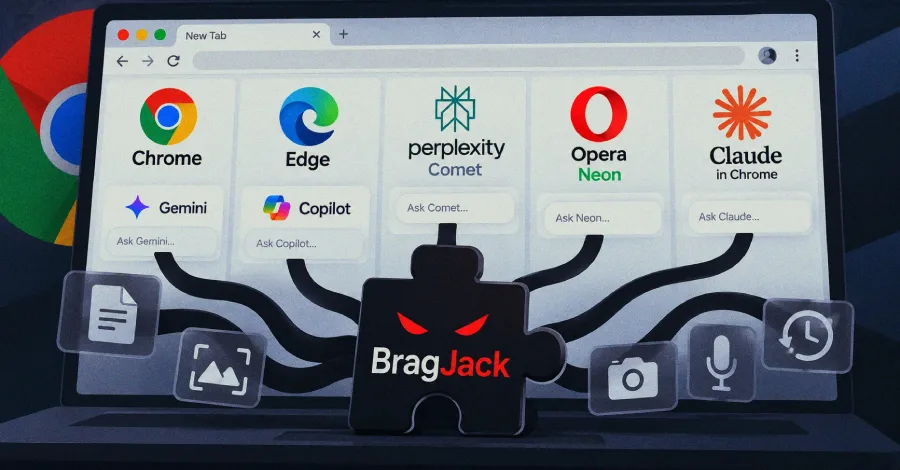
Исследователи из Forever Security обнаружили, что одно распространенное расширение для браузеров может захватить управление AI-ассистентами, встроенными в пять браузеров, работающих на базе Chromium, таких как Chrome, Chromium Comet, Microsoft Edge, Opera Neon и Claude. Это открытие поднимает серьезные вопросы о безопасности популярных веб-инструментов.
Контекст уязвимости
Расширение может получить доступ к встроенным AI-ассистентам с помощью простого клика. Например, на Comet, Edge и Opera Neon оно может манипулировать действиями AI-агента, а в Chrome — даже получать доступ к локальным файлам и активировать камеру и микрофон. Важно отметить, что такие атаки теоретические, и для их реализации расширение должно быть уже установлено в браузере жертвы.
По данным Forever Security, AI-ассистенты имеют «тело», которое работает в браузере и может видеть экран, открывать файлы и выполнять действия, и «мозг», который обрабатывает команды на серверах компании. Этому телу в нормальных условиях разрешено получать команды только от доверенных веб-страниц, например gemini.google.com для Chrome. Тем не менее, исследователи нашли способ подменить эти команды через расширение, получившие доступ к нужным правам в браузере.
Подробности об уязвимости
В основе уязвимости лежат всего два обычных разрешения: изменение веб-страниц и настройка сетевого трафика. Это позволило злоумышленникам внедрить собственный код на доверенную страницу и взаимодействовать с AI-ассистентом. Первое сообщение об уязвимости в Chrome было опубликовано в марте 2026 года и получило обозначение CVE-2026-0628. В Google исправили её в январе 2026 года.
Однако другие выявленные уязвимости в Comet, Edge и Claude в Chrome остаются без CVE, и исправления ожидают своей очереди. Известно, что исследователи получили около $20,000 в вознаграждениях за баги по всем продуктам, хотя общая сумма превышает $20,500.
Практические выводы для пользователей
Для пользователей важно понимать, что подобные уязвимости могут приводить к серьезным последствиям, включая утечку личной информации и доступ к устройствам. При использовании AI-ассистентов следует оставаться бдительными и проверять установленные расширения, особенно если они требуют странных разрешений.
Следующий шаг — ожидание исправлений уязвимостей в упомянутых продуктах, чтобы предотвратить потенциальные атаки.