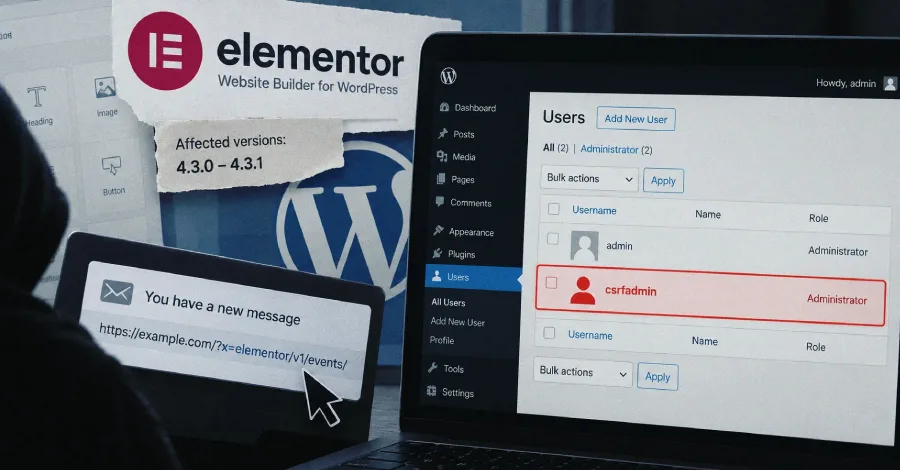
Обнаружена уязвимость в плагине Elementor для WordPress, которая позволяет злоумышленникам захватывать контроль над сайтами. Это стало возможным благодаря недостаточной защите от подделки межсайтовых запросов (CSRF). Уязвимость оценивается в 8,8 по шкале CVSS и затрагивает версии 4.3.0 и 4.3.1, активные на более чем 10 миллионах сайтов.
Критическая угроза для пользователей Elementor
Согласно статистике, более 2 миллионов установок уязвимых версий Elementor представляют угрозу для сайтов, использующих этот плагин. "Одной ссылки, открытой пользователем с правами администратора, достаточно, чтобы злоумышленник создал себе вторую учетную запись администратора," — пишет команда Patchstack, обнаружившая уязвимость.
Что поражает, так это отсутствие зависимостей от JavaScript или других условий для атаки; злоумышленник может использовать даже обычную ссылку в сообщении или комментарии. Это делает уязвимость особенно опасной, так как жертва может не подозревать о реальной угрозе.
Как защититься и обновления
После ответственного раскрытия проблемы разработчики выпустили обновление версии 4.3.2, которое устраняет эту уязвимость. Все пользователи Elementor должны обновить свои плагины как можно скорее, чтобы исключить риск атаки.
Эксперт по безопасности, известный под псевдонимом "Saggre", первым обнаружил эту уязвимость, выявив, что она возникает из-за пропуска защиты CSRF при выполнении REST API запросов. Это позволяет злоумышленникам отправлять команды через видимые пользователям URL.
Что это значит для российской аудитории
Для русскоязычных веб-разработчиков и администраторов, использующих Elementor, критически важно моментально реагировать на ситуацию. Обновление должно стать приоритетом, чтобы избежать потенциальных последствий, связанный с утечкой данных и захватом учетных записей. Внедрение подобной защиты также подчеркивает важность соблюдения кибербезопасности для всех, кто ведет сайты на WordPress.
Следующий важный шаг — регулярные проверки безопасности и обновления используемых плагинов. Несвоевременными могут оказаться не только риски утечки данных, но и потеря доверия к вашему сайту.